
一台礦機插上電、連上礦池位址的那一刻,它拿到的不只是一組難度和一個 extranonce,而是一份完整的候選區塊模板(block template)——裡面包含區塊版本、前一區塊哈希、Merkle 根、時間戳、難度目標,以及挑選後的交易清單。這份模板由誰生成、透過哪條協議下發至礦機端、內容能否自主決策,直接決定了三項核心命題:交易手續費收入歸誰、合規審查風險落在誰頭上,以及礦場是否會因為礦池端變更參數設定而整批停擺。
當前挖礦基礎設施環境呈現分化局面。挖礦模板Stratum協議體系中,Stratum V1 依然是絕大多數 ASIC 出廠固件的預設通訊標準;Stratum V2 的生態實作持續推進,已有部分開源固件與主流礦池開放端點接入,但實際覆蓋範圍依型號與版本變動頻繁,部署前必須向固件提供商與礦池官網當期文檔逐一核實。與此同時,礦場規模化之後,「選擇哪家礦池」與「運行哪套協議」已成為可解耦的技術維度——託管礦池可僅開放 V1 接入,而自建代理或自建礦池則能並行相容 V1 與 V2 端點。
評估選型需拆解為成本、風險、兼容性三條主線,深入對比自建礦池與託管礦池的真實代價,並釐清「區塊模板分發」鏈路中的關鍵工程瓶頸。
Stratum 在模板分發鏈路上的位置
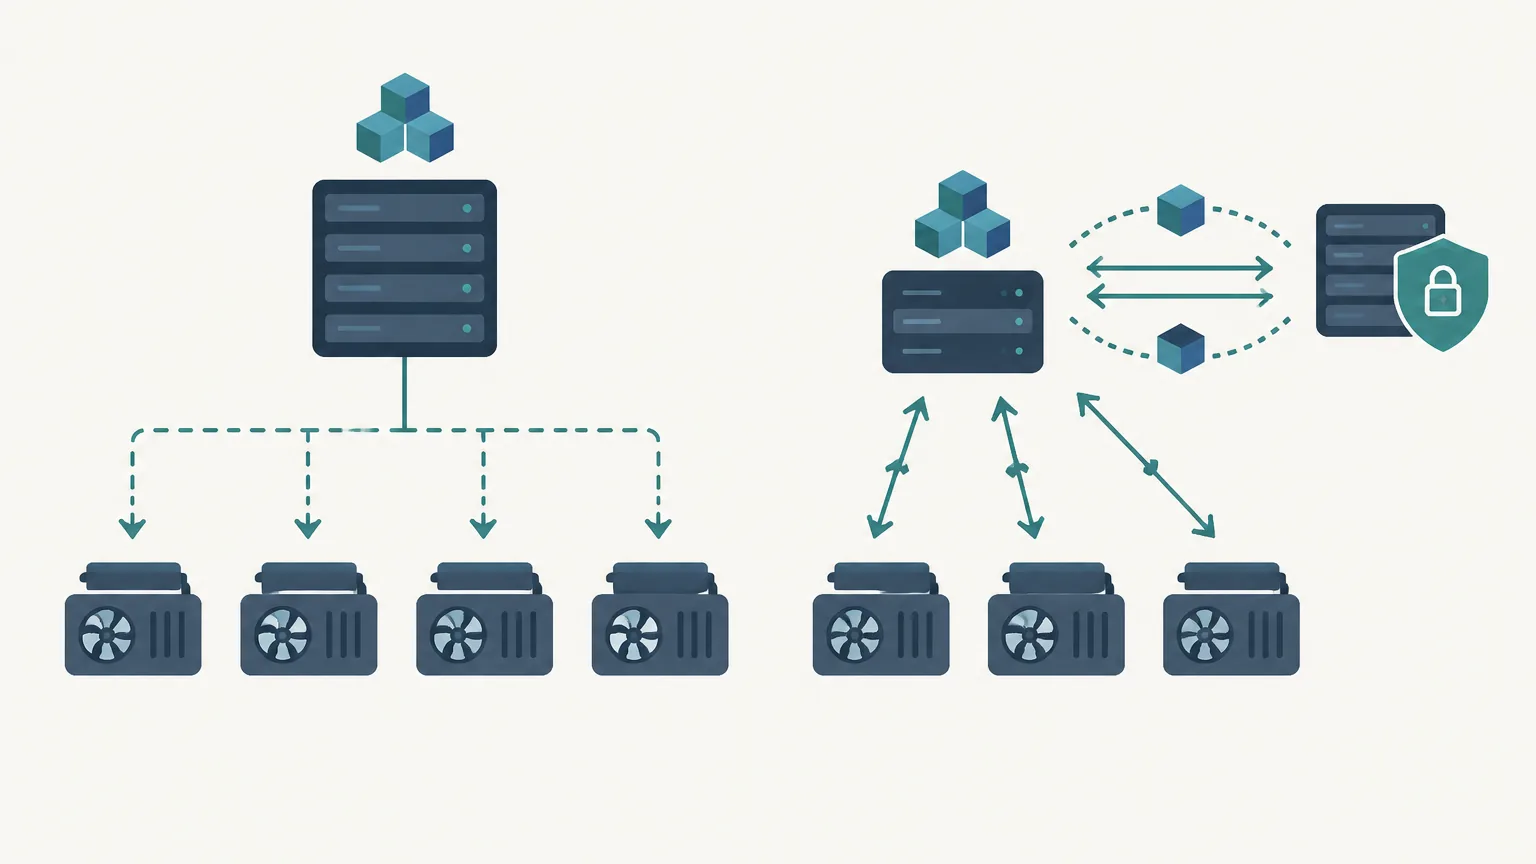
要判斷自建還是託管,得先理解模板在底層系統間的流轉路徑。礦池節點產出一份候選區塊,礦池伺服器將其拆解為礦機可執行的格式,再經由 Stratum 協議推播給底層算力單元。礦機完成計算後提交份額(share),礦池進行驗證、記錄並依據結算模式分帳。整條鏈路上,Stratum 扮演傳輸層角色,但它直接制約了對區塊模板控制權的開放度。
Stratum V1:JSON-RPC 的文字協議
V1 採用換行符分隔的 JSON 訊息在 TCP 鏈路上運行,屬明文、無加密架構。礦機建連後依序執行 mining.subscribe、mining.authorize,礦池回傳 extranonce1、extranonce2 長度與初始難度,隨後由礦池發起 mining.notify 下發模板,礦機以 mining.submit 提交 share,動態難度調節則透過 mining.set_difficulty。該方法集與欄位規範收錄於 Bitcoin Wiki 的 Stratum mining protocol 規範條目中。
在 V1 架構中,模板內容由 mining.notify 的欄位隱含構成:prevhash、coinb1、coinb2、merkle_branch、version、nbits、ntime。礦機接收欄位後自主拼接 coinbase 與 Merkle 根以進行哈希運算。礦池在 coinb1、coinb2 寫入自定義標籤並決定交易排序,礦機端無法檢視完整的待打包交易清單,這造成了算力方與打包內容之間的資訊不對稱。
V1 的主要技術瓶頸包括: share 提交均為可讀的十六進位 JSON 文本,連線規模擴大時會帶來顯著的序列化與頻寬開銷;明文傳輸導致中間人具備流量嗅探與算力劫持的攻擊面;vardiff 調節粒度較粗,算力波動時易產生過時份額(stale share);extranonce 尋址空間有限,影響大集群內的任務分發效率。相關明文傳輸漏洞的實證分析可參考 arXiv 學術論文 Hardening Stratum, the Bitcoin Pool Mining Protocol。
V1 擴展機制的實務邊界
業界發展出多項針對 V1 的擴展補丁:mining.extranonce.subscribe 允許礦池變更 extranonce 時即時通知設備,減少無效計算;版本位元遮罩(version mask)協商使礦機能利用區塊版本位元落實滾動優化;多埠接入則依算力規模分流至不同難度入口。然而,這些擴展缺乏跨廠商的統一強制標準,在不同固件與礦池間存在實作偏差,跨池遷移時容易引發異常拒絕率。
Stratum V2:模組化子協議體系
V2 並非 V1 文本指令的替換,而是一套採用 Noise Protocol 框架進行加密握手與身分認證的二進制協議族。依據 Stratum V2 規範之 Mining Protocol 章節,其架構由多個獨立子協議解耦構成:
- Mining Protocol:負責取代 V1 的模板推播與 share 提交,二進制編碼可顯著壓縮傳輸頻寬,並支援細粒度難度管控,該模組可獨立於其他子協議單獨部署。
- Template Distribution Protocol:直接對接節點產生的候選區塊模板,欄位對齊
getblocktemplate,降低中繼轉譯延遲。 - Job Declaration Protocol:賦予礦工自主構建 job 並提交礦池驗證背書的能力,是落實交易自主選擇的技術核心。
- Job Negotiation Protocol:礦工與礦池協商運算參數與 coinbase 輸出分配的交互通道。
在 V2 完整實現下,礦工可自主抓取模板並挑選交易,礦池轉向承擔份額校驗與出塊結算功能。理解此架構的導入節奏十分關鍵:礦池可以先啟用二進制傳輸與加密層,但在未全面開放 Job Declaration 前,區塊模板的打包主導權依然由礦池維持壟斷。
模板控制權帶來的營運維度差異
協議結構的選擇會直接映射至日常營運策略與合規邊界:
交易選擇與手續費歸屬
區塊打包的交易組成與排序直接決定了交易手續費收益。在 V1 架構下,手續費由礦池全權統一調配並按既定費率分配;在 V2 的 Job Declaration 模式下,礦工可主動打包高費率交易以爭取手續費溢價,礦池僅收取通道協調費。然而,若礦工節點連線不佳或記憶體池(mempool)算法保守,自組模板的收益不必然超越專業礦池,必須經過長時間實盤資料對照。
合規審查的責任主體
當鏈上涉及特定交易過濾或制裁名單篩查時,審查實施責任與法律認定始終落在生成候選模板的主體。託管礦池處理了打包過濾,算力方難以獲知被剔除的具體交易內容;自建礦池奪回模板主導權的同時,也意味著運營實體必須獨立面對當地的監管記錄與法規遵循要求。模板控制權的回歸,本質是營運責任的轉移,而非系統性風險的消除。
傳輸通道安全與抗中間人攻擊
V1 明文傳輸使線路上任何未受信任的路由節點皆具備監聽與串改指針的潛力。V2 基於 AEAD(關聯資料認證加密)機制的握手流程杜絕了中間人竄改算力目標的可能。對於多地域佈局的跨國礦場,加密傳輸所防護的安全敞口比單純節省的頻寬費用具備更高的邊際價值。
自建礦池的成本結構拆解
自建礦池並非單純配置伺服器程序,其整體持有成本(TCO)涵蓋以下模組:
| 成本項 | 主要軟硬體內容 | 成本定價屬性 |
|---|---|---|
| 全節點集群 | 高性能多核 CPU、大容量 RAM、NVMe SSD,存儲隨帳本成長擴容 | 硬體一次性資本支出 + 定期擴展維護費 |
| 礦池核心伺服器 | Stratum 守護進程、share 驗證服務、高併發資料庫、結算引擎 | 隨礦機接入連線數與 share 速率線性擴張 |
| 網路與傳輸通道 | 上行份額提交、模板下發廣播、節點 P2P 廣播、跨區域專線 | 依據協議封裝型態與礦機數量產生的持續性流量費 |
| DDoS 流量清洗 | Anycast 牽引、BGP 高防線路、邊緣入口限速、多線路熱備 | 固定月付服務費,遭遇重度攻擊時按防護級別階梯計價 |
| 工程研發與維運 | 出塊廣播優化、PPLNS/FPPS 演算法實作、冷熱錢包隔離、7×24 輪值 | 核心人力固定支出,難以完全外包 |
| 合規與法律專案 | 主體註冊、交易可追溯性審計、防洗錢(AML)技術備份 | 法域差異性規費與持續法務合規顧問支出 |
在頻寬實務中,V1 文本格式導致每台礦機的份額提交都伴隨顯著的 TCP 負載。改用二進制 Mining Protocol 後,同一設備集群的通訊頻寬開銷可降低數倍,這在租賃跨國專線的高延遲場景下能直接降低帳單支出。另一項隱性成本在於動態難度(vardiff)調優:目標 share 間隔過短會導致礦池伺服器遭遇 CPU 密集型驗證瓶頸;設定過長則難以捕捉算力即時波動,自建架構必須承擔演算法調優帶來的過時率波動代價。
自建礦池的工程與安全風險
系統可用性高度依賴節點同步狀態。全節點區塊高度稍有落後,下發的模板即刻過期,所有算力產生的 share 都將轉為陳舊 share(stale share)。高併發寫入時,資料庫若缺乏緩衝排隊機制,將導致份額丟失;Stratum 連線池在長期運行後的記憶體溢位問題,多發生在算力劇增的極限場景。
傳輸安全層面,自建端點即使開啟了 stratum+ssl,若礦機固件並未嚴格校驗 CA 根憑證或信任鏈,依然存在偽造端點與中間人降級攻擊的技術漏洞。在結算邏輯上,PPLNS 區間長度計算、孤塊記帳剔除與陳舊 share 容忍值均需在業務代碼內精準實現,結算邏輯瑕疵造成的收益差額,全部由礦場自行承受。
託管礦池的計費模式與風險剖析
託管礦池以收取服務費為對價,提供成熟的系統冗餘與即時結算,但分配機制各有差異:
- PPS(Pay Per Share):礦池按理論份額價值支付固定基礎獎勵,不論實際出塊運氣與孤塊率,礦池承擔全部方差風險,因此手續費率最高。
- FPPS(Full Pay Per Share):在 PPS 基礎上將全網歷史交易手續費依比例一併納入計算,算力收益緊貼全網理論值。
- PPS+:基礎區塊獎勵採用 PPS 固定結算,而實際爆塊所得的交易手續費則按 PPLNS 模式進行真實分配。
- PPLNS(Pay Per Last N Shares):依據爆塊前最後 N 個 share 區間分配實際收益,手續費率最低,但礦工需完全承擔礦池出塊運氣與孤塊方差,不適於頻繁切池的設備。
- 商務階梯費率:針對大型算力實體提供的定制手續費折扣,通常附帶簽約週期與最低算力規模承諾。
託管模式的潛在代價在於透明度缺失。在 V1 環境下,礦工難以自主審查礦池模板中的手續費提取完整度,也無法單純透過日誌發現隱性扣量。若礦池因合規問題遭遇監管調查或突發離線,帳戶應收未結餘額將直接面臨兌付風險。
此外,開篇提及的停擺隱患多源於配置鎖定與參數單方面變更:託管礦池若在未預先相容的情況下調整了 extranonce 長度、最低難度下限或強制推行自定義擴展,缺乏靈活支援的老舊礦機固件可能瞬間產生高達 100% 的 Reject,引發全場設備癱瘓。此類連帶停機損失往往遠超礦池手續費本身的微小浮動。
設備、固件與協議兼容性矩陣
協議落地並非單點改造,而需礦機、固件與礦池端點三方對齊:
| 礦機與固件類型 | Stratum V1 | V1 專有擴展 | Stratum V2(原生/代理) |
|---|---|---|---|
| 主流 ASIC 原廠固件 | 完整原生支援 | 普遍支援 Version-rolling,少數支援 Extranonce 訂閱 | 多數需仰賴場地部署 V1-V2 翻譯代理(Proxy) |
| 第三方強化固件 | 完整原生支援 | 支援度高,覆蓋自適應 extranonce 與細粒度除錯 | 部分主流開源版本已原生集成 Mining Protocol |
| 開源/小型極客硬體 | 完整原生支援 | 依賴開源社群維護進度 | 原生支援度普及最快,常作為 V2 測試床 |
| 邊緣代理中繼層 | 對下游礦機呈現 V1 | 由代理服務進程統一代管轉譯 | 對上游礦池統一走 V2 加密通道 |
需要特別提醒的是,跨幣種部署存在協議變體陷阱。例如 NiceHash 發布的 EthereumStratum 規範中,對 extranonce 的處置與常規比特幣 Stratum 存在本質偏差。硬體採購前,選型順序應為:確認礦機底層固件協議限制 → 評估礦池或中繼層協議能力 → 最後核算電費與總持有成本,顛倒順序極易引發協議衝突。
規模化架構選型:混合部署路徑
大型礦場往往不採用非此即彼的極端架構,而是採用具備故障自動轉移的混合體系:
- 邊緣代理中繼(V1 轉 V2):在礦場局域網部署高可用中繼節點,內網礦機使用穩定的 V1 協議接入,代理匯聚流量後以 V2 二進制加密通道與外部節點通訊,以此收斂外網頻寬與連線開銷。
- 核心算力自建 + 溢出算力託管:主要算力集群連入自建礦池以掌控模板打包與費率優勢,突發高溫或電力受限時的波動算力切換至託管礦池,減少自建系統的邊際防護成本。
- 主備雙活熱切換:主線路接入自建服務,備用線路保留主流託管礦池。切換時需特別確認兩端 extranonce 長度與初始難度配置具備相容性,防範切池瞬間因難度突增導致的大規模逾時拋棄。
- Job Declaration 隔離驗證:劃分出 5%–10% 的算力單元試點由礦工自行宣告模板(Job Declaration),在受控環境下連續對照 30 天以上的真實出塊收益與陳舊率,再評估全場推廣的可行性。
上線工程驗收核對清單
在向新端點投入大規模負載前,維運團隊應逐一完成以下技術複核:
- 以少量測試算力模擬全流程:涵蓋常規出塊、孤塊事件、網路暫態斷線重連與伺服器守護進程重啟。
- 驗證礦池配置與礦機固件的 extranonce 長度匹配度,避免未知原因的 share 驗證失敗。
- 連續 7 天監控陳舊份額(stale share)比例,確認基線穩定在合理區間內(常規專線環境應低於 0.5%–1%)。
- 檢查全節點與伺服器時間同步(NTP),模板的 ntime 漂移過大將引發全場 share 遭拒絕。
- 進行主備礦池切換容災演練,記錄自動故障轉移時的實際算力脫靶時長。
- 日誌留存機制應覆蓋至少一個完整會計結算週期,確保結算資料可供鏈上溯源驗算。
- 若部署 V2 鏈路,落實本地固件的憑證簽章校驗,防範無效 TLS 帶來的偽安全隱患。
架構落點決策邊界
決定自建與託管的技術分水嶺,取決於管理成本與手續費支出的損益平衡點:
在常規電費與運維配置下,若管理規模低於數百至千台設備級別,託管礦池的手續費支出通常遠低於組建專業全節點維運團隊、專用線路及 DDoS 防護的綜合月度成本。中小規模礦場的核心競爭力在於電能獲取與硬體穩定度,過早自建反而會分散維護精力。
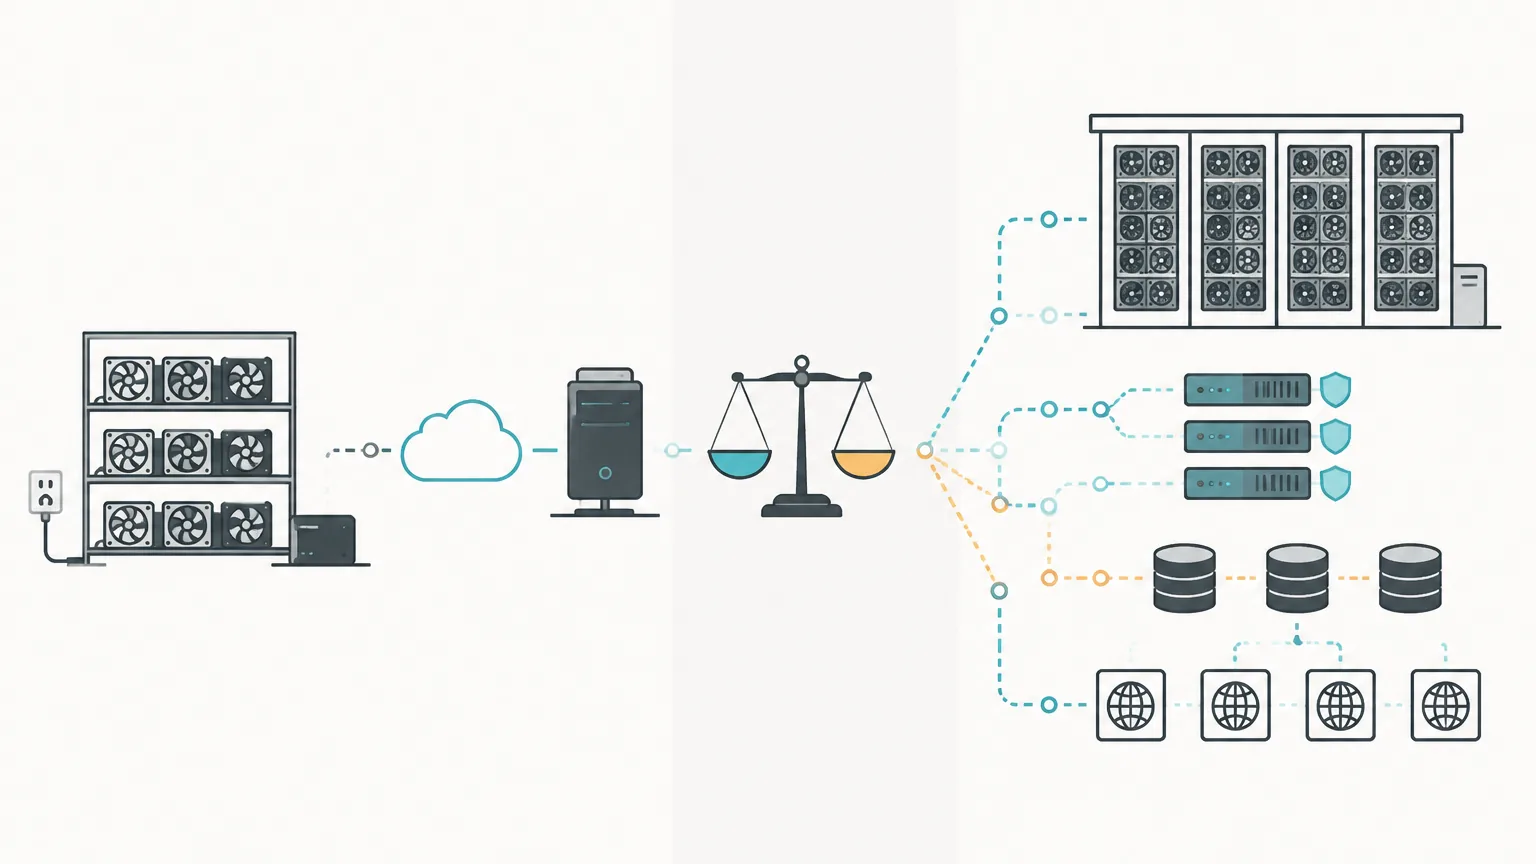
而對於具備跨區域機房、算力達到規模化門檻的運營商,自建礦池或邊緣代理層可有效避免被單一機構綁定,並顯著節省多節點匯總頻寬。配合 V2 的 Job Declaration 試驗,可在鏈上手續費劇烈波動期間最大化攫取區塊打包價值。
常問問題(FAQ)
Q1:Stratum V2 能徹底解決礦工遭遇的中間人算力劫持嗎?
只要完整啟用基於 Noise 框架的加密握手並且硬體固件嚴格落實對端憑證簽名校驗,Stratum V2 的 AEAD 加密即可杜絕中間人嗅探與算力指向篡改。但若礦機端跳過憑證校驗,則防護等級將大幅折損。
Q2:為什麼現有礦池全面開放 Job Declaration(自主選交易)進度較慢?
Job Declaration 涉及區塊模板控制權的實質讓渡。目前礦池很大一部分營收來源於高效交易打包的手續費溢價,若完全開放礦工宣告模板,礦池將退化為純粹的算力清算層,其商業定價邏輯與審查過濾邊界均將面臨重塑。
Q3:老舊 ASIC 礦機能在不刷寫第三方固件的情況下使用 Stratum V2 嗎?
可以。最標準的解法是在礦場局域網部署 V1 轉 V2 的開源翻譯代理(Stratum V2 Proxy)。礦機對內網代理維持標準 V1 連線,代理節點對外部礦池轉換為 V2 二進制加密通道,即可享受頻寬降低與鏈路防護收益。
Q4:自建礦池相比託管礦池,陳舊份額(stale share)一定會更低嗎?
不一定。stale share 的高低由兩項指標決定:區塊更新下發速度與 share 提交延遲。如果自建節點未配置 Fiber 網絡或快速區塊中繼(如 BDN),節點接收全網最新區塊的速度可能慢於頂級礦池,反而會因模板過期拉高陳舊率。
Q5:評估協議升級收益時,觀察週期通常需要多久?
由於全網出塊具有強烈的泊松分佈隨機性,且鏈上手續費波動劇烈,任何涉及交易選擇或結算模式調整的試點,建議在難度穩定期內維持至少連續 14 至 30 天的雙軌對照,單純依賴數小時的算力測試難以消除方差雜訊。



