2008年10月31日,一篇九頁的論文被貼上密碼學郵件列表。作者署名中本聰,標題寫得像一份純粹的工程規格書。整份文件沒有口號、沒有幣價預測,連「比特幣」這個詞彙該如何發音都沒有贅述。兩個多月後的2009年1月3日,比特幣網絡的創世區塊被正式開採出來。十多年過去,這份僅有九頁的原始設計藍圖,其核心數學與架構邏輯一次都沒有被推翻過。
想要完整驗證原始構想,最權威的出處是 bitcoin.org 上發佈的《Bitcoin: A Peer-to-Peer Electronic Cash System》英文原版 PDF。所有引號內的英文原文,均出自這份文件。隨著現貨交易所買賣基金(ETF)在多地獲批交易,以及合規監管架構逐步成型,圍繞市場的討論大多轉向資金體量與宏觀週期。然而,重讀這份文件的價值在於:它正面拆解了一個根本問題——在毫無中心信任機構的前提下,網絡上的兩個陌生人究竟如何安全地完成一筆不可逆的支付。
一、互聯網不缺支付工具,缺的是無需中介的電子現金
白皮書在引言直接點明痛點:現有互聯網商業幾乎完全仰賴金融機構擔任可信第三方。這個模式運轉良好,卻無可避免地繼承了中介體系的內生脆弱性。原文寫道:「Completely non-reversible transactions are not really possible, since financial institutions cannot avoid mediating disputes.」
中介帶來的制度成本十分直觀:
- 商戶為了防範爭議撤款,必須收集過量客戶身份信息,推高營運負擔並轉嫁為交易成本。
- 仲裁機制使得微額支付的處理費過高,切斷了超小額實時結算的商業可能。
- 結算高度受限於傳統清算所的營運週期,跨國跨機構流轉耗時長且路徑繁複。
中本聰提出的解決方向,是用密碼學證明取代對中介機構的信任:「What is needed is an electronic payment system based on cryptographic proof instead of trust, allowing any two willing parties to transact directly with each other without the need for a trusted third party.」
橫亙在純數位貨幣面前的核心難題是雙重支付(Double-spending)。實體紙幣具有排他物理屬性,給出即失去;但數位代碼本質上只是字節串,複製成本趨近於零。如果沒有中心服務器維持一本權威帳本,收款方如何確認對方沒有把同一筆餘額同時發給其他人?比特幣的所有精妙設計,正是為了在無中心環境下終結這個老問題。
二、錢包裡沒有「實體餘額」:交易即是一串數位簽章
白皮書第二節給出了一個非常技術化的定義:一枚電子貨幣就是一條數位簽章鏈(a chain of digital signatures)。
在比特幣網絡中,所謂的「擁有幣」,是指擁有能夠解鎖特定未花費輸出(UTXO)的私鑰。持有人轉帳時,需要用自己的私鑰進行簽章,將「前一筆交易的雜湊值」與「下一位持有者的公鑰」綁定並簽名。這意味著:
- 鏈上並不存在獨立的「帳戶餘額」欄位:錢包客戶端顯示的數字,只是把該私鑰能解鎖的未花費記錄動態加總。
- 地址並非永久銀行帳號:公鑰衍生的地址沒有開戶或銷戶流程,隨時可以為下一筆交易生成全新的地址。
- 價值的拆分與合併(第九節):現實交易不可能金額完全吻合。一筆交易可以包含多個輸入(將零散小額匯聚)以及多個輸出(一筆付給收款方,另一筆作為「找零」返還給自己)。這種結構讓支付如同拿實體硬幣湊齊整數再收回零錢。
然而數位簽章僅能證明簽發者的授權意願,無法證明時間先後。正如白皮書坦言:「The only way to confirm the absence of a transaction is to be aware of all transactions.」若要確定付款方沒有把同一份金額再給別人,唯一的辦法是全體節點都知道所有歷史記錄,並對先後次序達成統一認定。
三、時間戳伺服器與工作量證明:讓改寫歷史具備高昂代價
為解決排序問題,白皮書在第三節引入時間戳服務器,將多筆數據打包取雜湊,連同時間信息廣播出去。每個時間戳都把前一個時間戳納入自身,由此形成前後鎖定的一維鏈條。但如果僅靠普通雜湊計算,任何參與者都能在毫秒級瞬間虛構出成千上萬條虛假歷史。
中本聰因此引入了工作量證明(Proof-of-Work, PoW)機制。節點必須尋找一個隨機數(nonce),使得整個區塊數據經由 SHA-256 運算後的雜湊值開頭包含特定數量的零。這是一個「計算極難、驗證極易」的不對稱過程:
「The proof-of-work involves scanning for a value that when hashed, such as with SHA-256, the hash begins with a number of zero bits… Once the CPU effort has been expended to make it satisfy the proof-of-work, the block cannot be changed without redoing the work.」
這種機制直接錨定了熱力學世界中的真實電力與算力消耗。如果攻擊者想篡改某個歷史區塊,就必須重做該區塊及其之後所有區塊的工作量證明,並在累積算力上跑贏全網其餘節點的總和。同時,系統內置難度調整機制,根據出塊速度動態調節目標難度,確保出塊間隔在算力波動時仍維持在設計水準(程式碼實現設定為每2016個區塊依據平均十分鐘節奏進行調整)。

四、點對點網絡運作的六步生命週期
白皮書第五節用極其精煉的語言,給出了網絡節點維持分布式共識的完整步調:
- 新交易向全網所有節點廣播;
- 各節點把收到的未確認交易打包至候選區塊中;
- 各節點投入算力,為候選區塊尋找符合難度要求的 PoW 解;
- 當某個節點率先計算出合法解,立刻將該區塊廣播給全網;
- 接收節點對區塊內所有交易進行合法性驗證(簽章正確、無雙花歷史);
- 節點以「在前一個區塊的雜湊值基礎上繼續開採下一個新塊」這一行動,宣告對該區塊的接納與支持。
當出現網絡延遲導致的短暫分叉時,節點會暫存不同分支,並以累積工作量證明最多的鏈(Most Work Chain)作為唯一主鏈。節點的算力投票是客觀的——用真實電力消耗背書的鏈條,排除了任何中心節點的主觀裁量權。
五、經濟博弈設計:讓誠實履行成為理性人的最優選擇
沒有中心機構發薪水,節點為何要消耗電力維持系統?白皮書第六節設計了精妙的內生激勵機制:每個新區塊的第一筆交易被約定為特殊交易(Coinbase),憑空發行一定數額的新幣給該區塊的打包者,這也是系統中產生新幣的唯一合法途徑。
這套激勵由兩部分構成:區塊補貼與交易手續費。當中本聰在白皮書提到預設總量全部進入流通後,系統將完全轉向依賴交易手續費運轉。在博弈論維度,中本聰對潛在攻擊者進行了精確的成本效益分析:
如果一個攻擊者掌握了超過全網半數的算力,他面臨兩種選擇:是藉此改寫先前的交易記錄來實施雙花,還是遵守規則利用算力獲取源源不斷的新幣?破壞系統信用會立即毀滅系統本身貨幣的購買力;相較之下,誠實挖礦所獲得的確定性收益,遠高於冒險摧毀網絡所得的短期贓物。
六、默克爾樹與簡化支付驗證(SPV):終端設備的驗證可能
全節點必須存儲全部交易記錄,但終端設備(如手機與輕錢包)不可能裝載龐大的全鏈數據。白皮書第七與第八節提出藉助默克爾樹(Merkle Tree)來壓縮存儲。
區塊中的交易通過兩兩連續雜湊,最終生成一個僅32位元組的默克爾根(Merkle Root)放入區塊頭中。整個區塊頭僅佔約80位元組。若要證明某筆特定交易存在於該區塊,只需提供長度為對數級別(O(log N))的雜湊分支路徑,無需下載整個區塊。
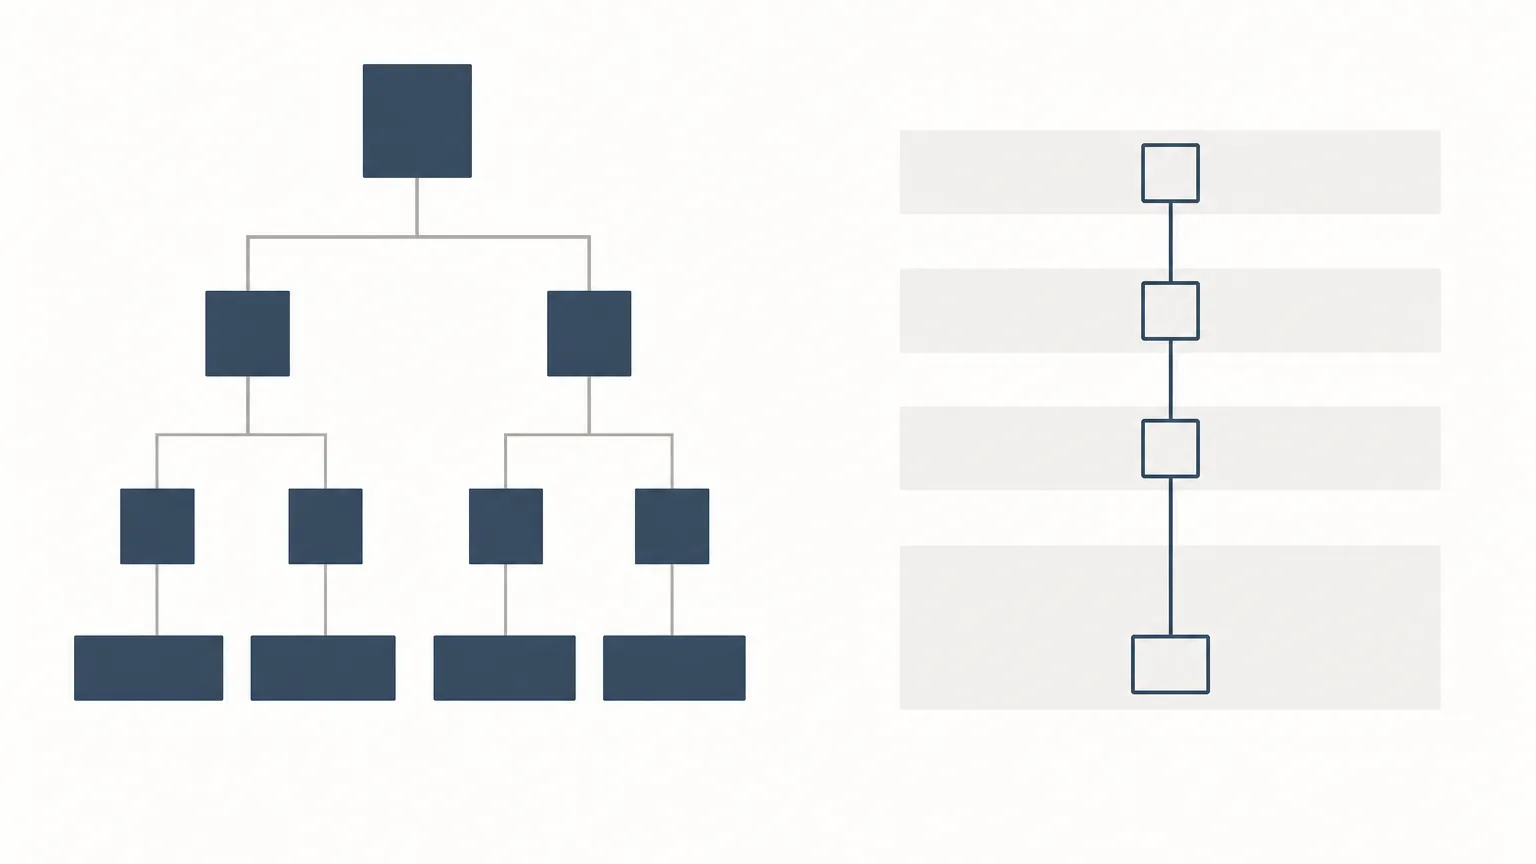
這項技術確立了簡化支付驗證(SPV)方案:輕錢包用戶只需持續同步僅包含工作量證明的80位元組區塊頭鏈條,就能透過鄰近節點提供的雜湊分支驗證交易真實性。這種架構讓去中心化網絡的使用門檻大幅降低,奠定了微型設備參與網絡驗證的基礎。
七、隱私模型與「六次確認」的本質真相
傳統金融的隱私來自中介建立的資訊防火牆,而比特幣將所有交易公佈於眾。白皮書第十節指明了其獨特的隱私保護方式:公鑰匿名(Pseudonymity)。公眾可以清晰看到資金在地址間流動,但無法在協議層直接將地址關聯到真實身份。中本聰特別建議為每筆交易生成全新密鑰對以避免關聯;但也直言,包含多個輸入的交易必然會暴露出這些輸入同屬一人。
關於業界常用的「六個區塊確認」,白皮書第十一節藉由經典的「賭徒破產問題」建立了泊松分佈數學模型。這是一項概率分析:當誠實算力佔優時,落後攻擊者追趕成功的概率會隨確認區塊數的增加呈指數級衰減(Exponential Decay)。
| 應用場景 | 常用確認參考 | 背後邏輯與安全邊界 |
|---|---|---|
| 微額零售/即時消費 | 0至1個確認 | 逆轉成本遠高於商品價值,商戶承擔的雙花風險極低。 |
| 一般轉帳/交易結算 | 2至6個確認 | 累積算力深度已足夠排除絕大多數算力突發或小規模分叉重組。 |
| 超大額機構託管劃轉 | 6個以上確認 | 將攻擊成功的數學概率壓制至趨近於零,符合保守風控標準。 |
必須澄清:白皮書正文中並未規定「必須等待六個確認才算到帳」。這項指標是後續客戶端開發與交易所基於泊松模型計算(將潛在逆轉概率降至0.1%以下)後形成的一種工程共識與風控慣例。
八、關於白皮書的關鍵認知澄清
閱讀這份工程文檔時,許多由市場衍生出的刻板印象需要被還原:
- 全文未出現「Blockchain」一詞:文中使用的詞彙是「chain of blocks」與「proof-of-work chain」,「區塊鏈」是後續社群高度抽象後的名詞。
- 文中未寫明「2100萬枚總量上限」:白皮書僅確認發行總量會被預先設定,2100萬以及每21萬區塊補貼減半的精確數學規則是在後續發佈的原始碼中落地的。
- 核心目標是「電子現金」而非「數位黃金」:全文開宗明義強調點對點日常支付;被廣泛視為價值儲存工具是後續市場博弈形成的共識衍生。
- 技術並非憑空出世:文末的八篇引文中,中本聰明確引用了 Adam Back 的 Hashcash 工作量證明、Wei Dai 的 b-money 概念、Ralph Merkle 的樹狀公鑰認證,以及 Haber 與 Stornetta 的鏈式時間戳設計。比特幣是密碼學與分散式計算成果的一次天才型工程重組。
資料備忘與客觀合規提示
截至2026年,全球各主要司法管轄區對虛擬資產的監管架構逐步細化。例如香港證監會(SFC)自2023年6月實施虛擬資產交易平台(VATP)發牌體系,過渡期於2024年年中屆滿後全面要求持牌營運。與此同時,包括現貨 ETF 在內的金融產品在多個主流市場掛牌。請注意:涉及密碼學與協議層面的技術探討純屬工程原理分享,不構成任何財務、稅務、法律或投資建議。
常見問題(FAQ)
Q1:為什麼比特幣需要用工作量證明(PoW),而不是一人一票或單純的數位簽名?
在匿名開放的對等網絡中,任何人都可以生成數以萬計的虛假節點(女巫攻擊)。如果採用 IP 或身份投票,網絡輕易會被偽造身分摧毀。工作量證明強制將投票權與現實世界中的客觀物理成本(計算設備與電能消耗)綁定,使得虛構節點無法憑空獲得話語權,確保了共識的客觀性與防篡改性。
Q2:比特幣白皮書有沒有解決網絡擴容與交易吞吐量問題?
沒有。白皮書設計優先保證了去中心化驗證與極致安全性。由於每個全節點都需要廣播並驗證所有歷史交易,主鏈吞吐量自然受限。為解決這一瓶頸,後續工程界陸續透過隔離見證(SegWit)、Taproot 升級,以及建立在主鏈之上的閃電網絡(Lightning Network)等二層(Layer 2)協議來承擔高頻小額交易。
Q3:既然交易歷史完全公開,比特幣如何保護用戶隱私?
比特幣在協議層採用「地址化匿名」,即公開帳本僅記錄公鑰地址與流轉金額,不自帶用戶的物理身份信息。但這屬於「偽匿名」。如果用戶的地址在出入金過程中與實名認證(KYC)機構產生關聯,其鏈上交易軌跡便可能被鏈上分析工具追蹤。若要落實隱私,需依靠不重複使用地址以及採用額外的混幣防追蹤手段。
Q4:當全部比特幣被開採完畢,礦工失去區塊補貼後系統還能安全運轉嗎?
按照白皮書第六節的架構設想,當新幣發行完畢後,礦工的激勵將完全過渡為「交易手續費(Transaction Fees)」。只要鏈上交易保持足夠的流動性與區塊空間競價需求,手續費市場便能為礦工提供維繫算力所需的經濟補償,從而持續保護網絡的歷史不可逆性。