比特资讯
RPC 權限安全設定:限制未經授權存取與防止權限提升的實務做法
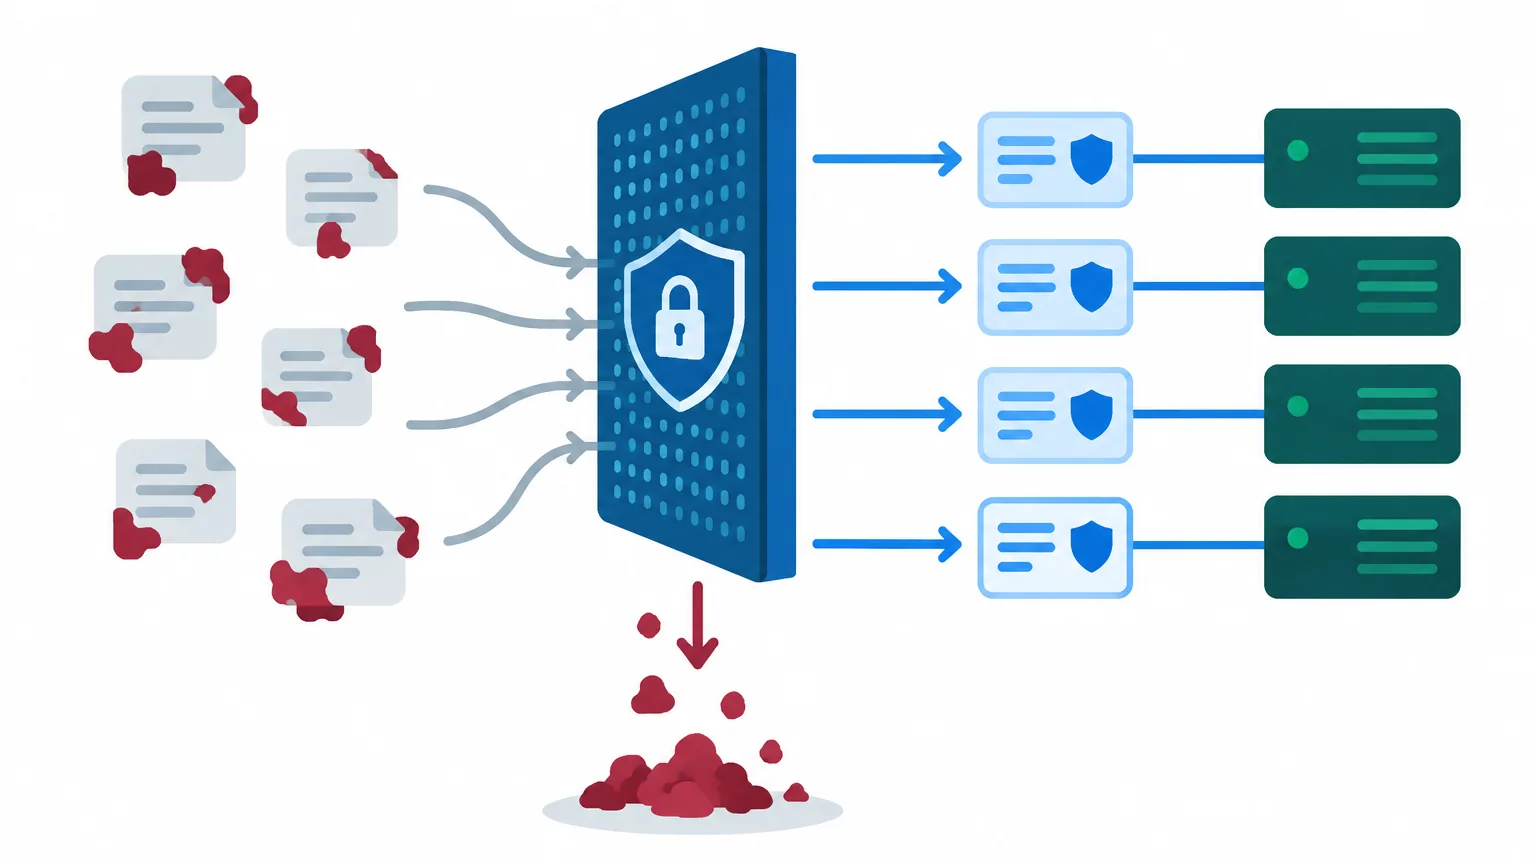
從方法級權限矩陣、mTLS 與權杖驗證、邊界 Metadata 清洗,到預設拒絕授權、攔截器責任鏈與 CI/CD 權限測試,完整說明 RPC 權限安全設定如何阻斷未授權存取與權限提升風險。
從方法級權限矩陣、mTLS 與權杖驗證、邊界 Metadata 清洗,到預設拒絕授權、攔截器責任鏈與 CI/CD 權限測試,完整說明 RPC 權限安全設定如何阻斷未授權存取與權限提升風險。
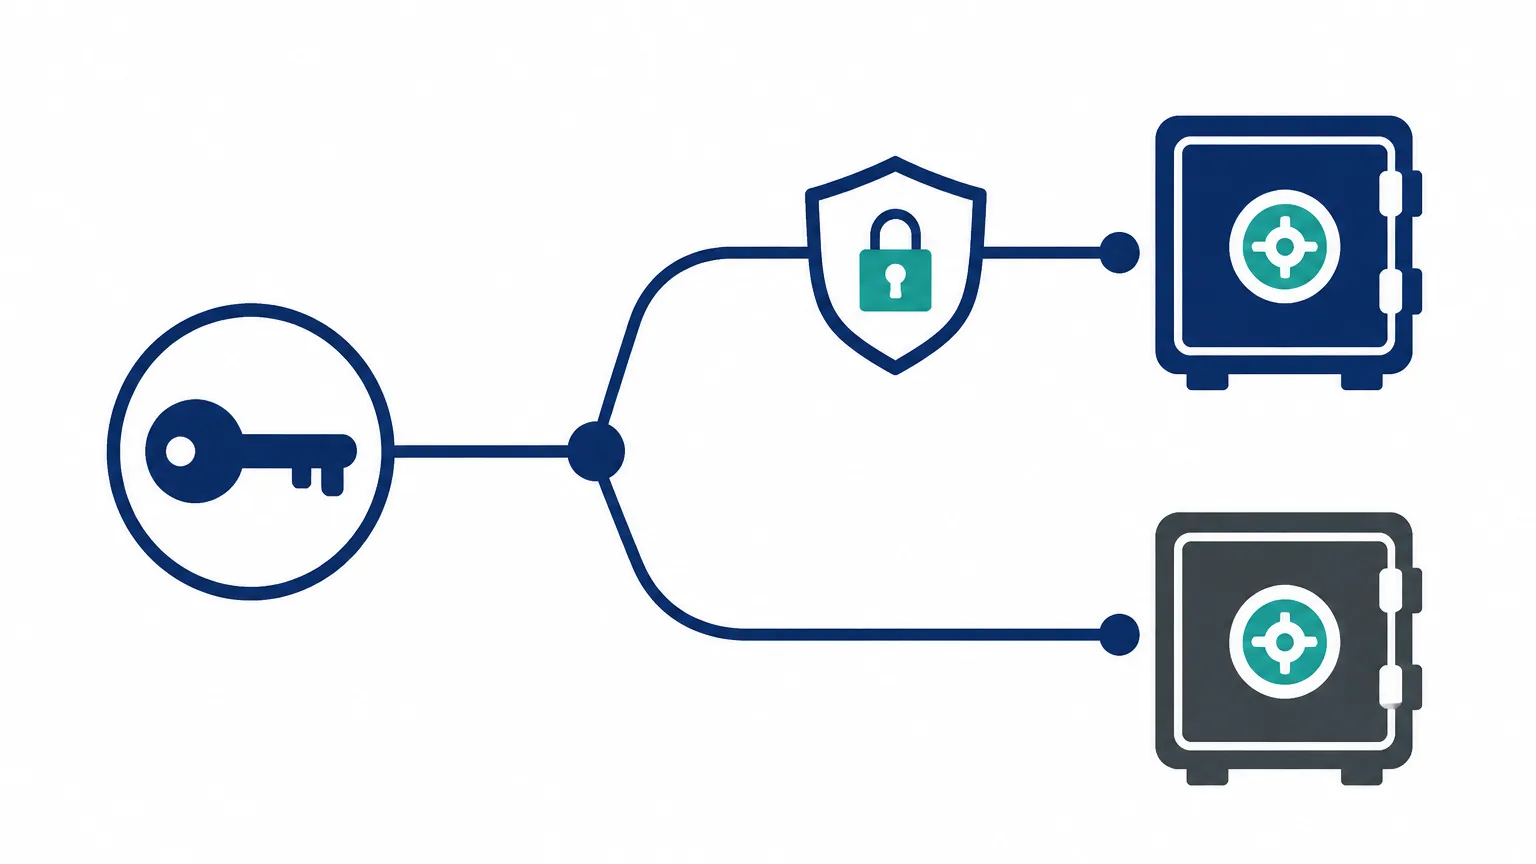
BIP39 passphrase 會直接改變密鑰派生結果:同一組助記詞只要輸入不同 passphrase,就會生成完全獨立的錢包。本文拆解 PBKDF2 運作原理、與 PIN 碼及 App 密碼的本質差異、防護邊界與高熵設定原則,說明助記詞與 passphrase 分開存放的備份架構,並提供還原後餘額顯示為零的排查步驟。
從 BIP-39 生成流程出發,解析種子詞熵值來源,比較作業系統 CSPRNG、硬體 TRNG、骰子等隨機源的最小熵差異,並以 Profanity、Milk Sad 等案例說明熵值不足如何影響錢包安全強度。
bc1 地址如何組成、bc1q 與 bc1p 有何差異?本文解析 Bech32 與 Bech32m 編碼規則、五個核心結構、虛擬大小與手續費折扣計算,以及錢包相容性與日常轉帳避坑重點。
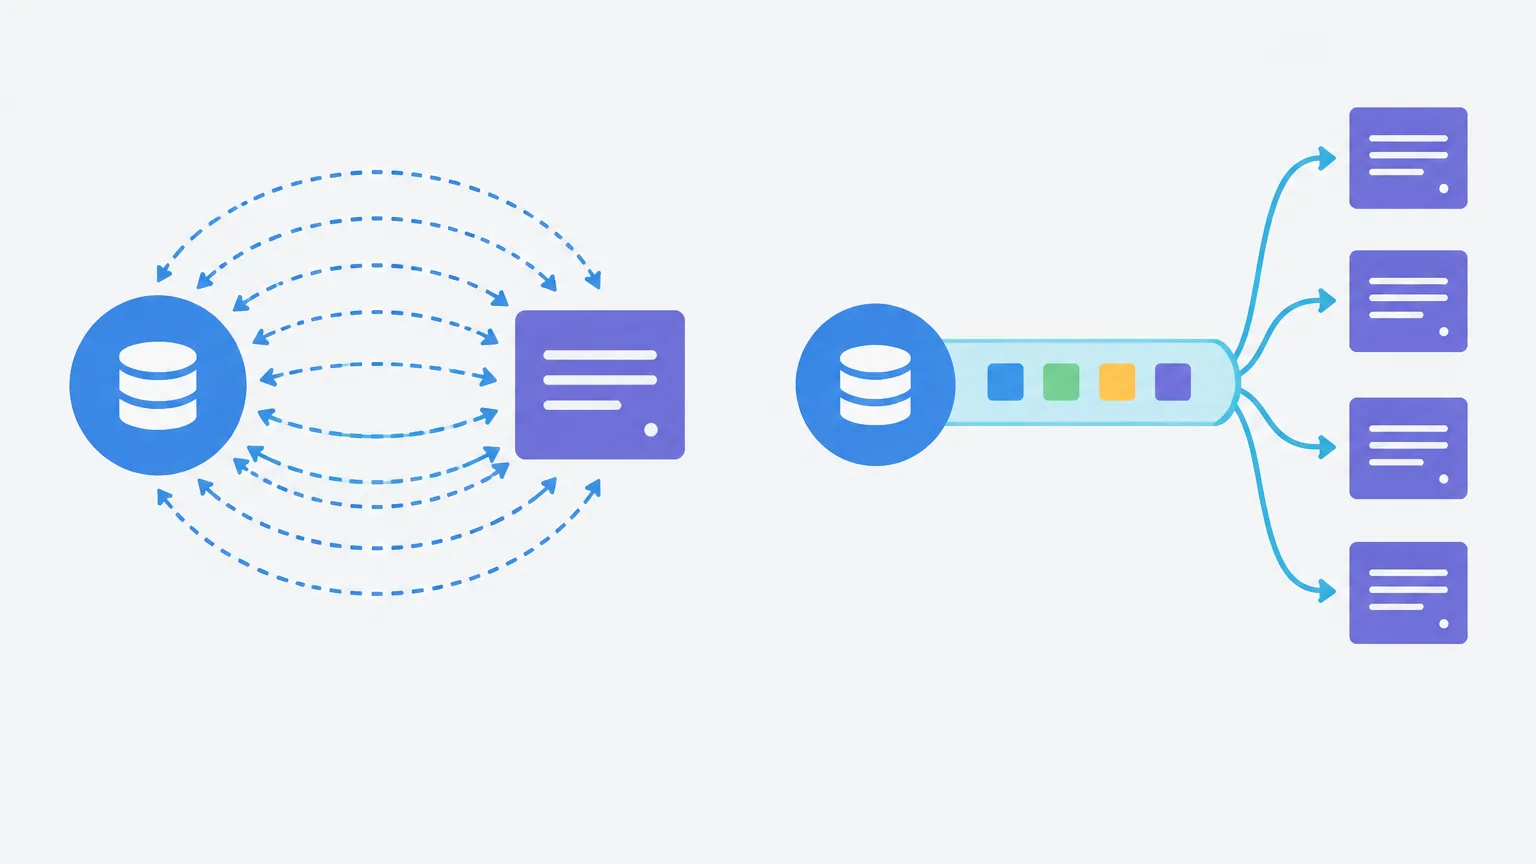
深入解析挖礦模板Stratum協議運作原理:從礦池向全節點取得區塊模板、切分coinbase與Merkle分支、下發mining.notify任務,到礦機本地試算與提交share、礦池校驗反饋的完整技術鏈路。
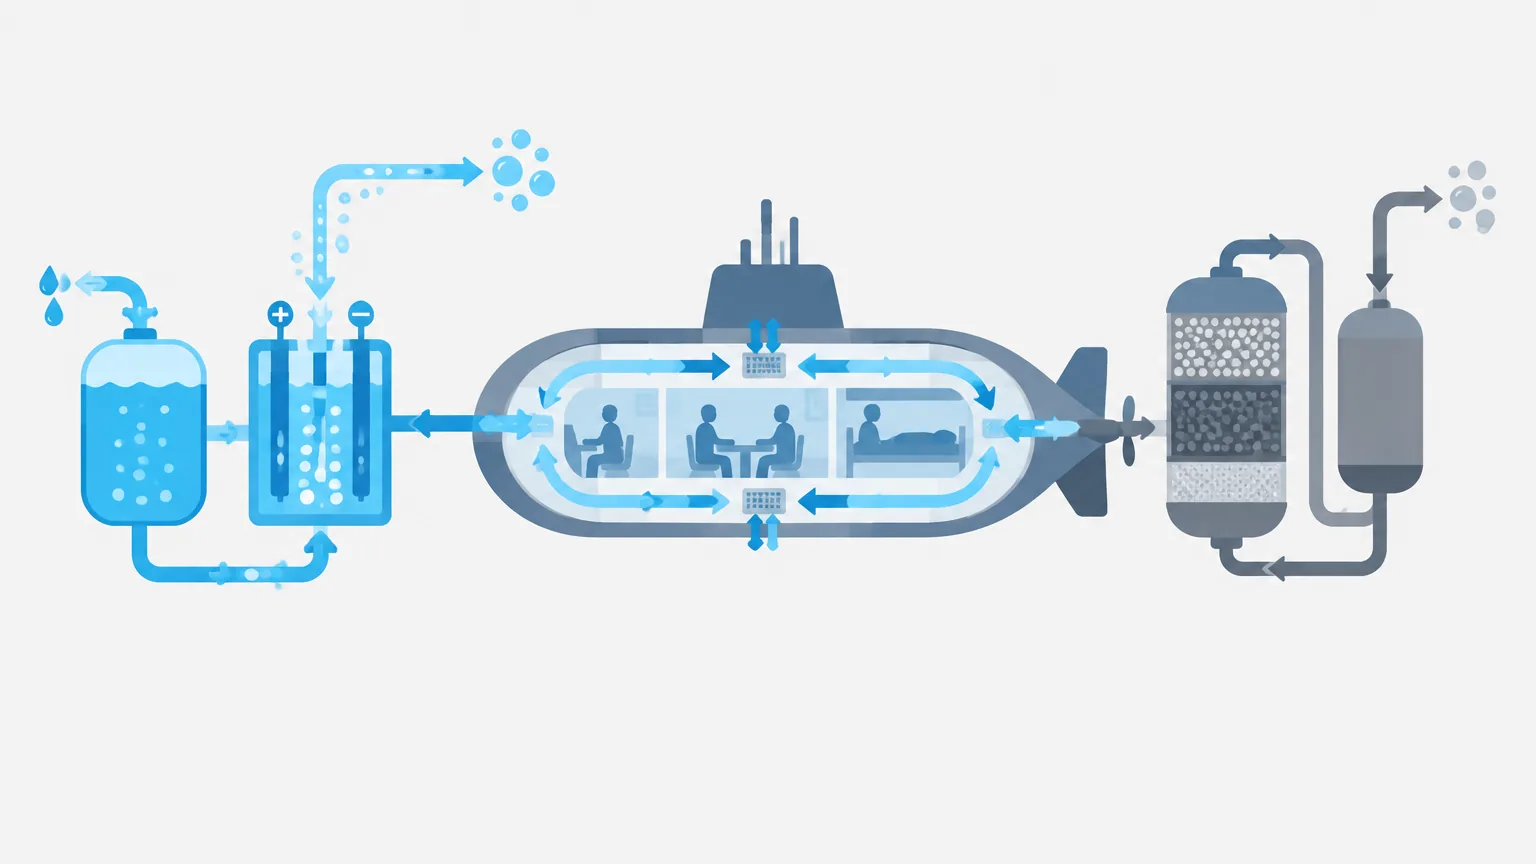
從兩個層面拆解「潛水艇交換概念」:一是艇內氣體交換,包括電解水製氧、氧燭、二氧化碳吸收、污染物過濾與壓力控制;二是國際潛艇交換安排,涵蓋港口互訪、人員隨艦、聯合巡航與整艇轉讓,並分析各層級的合作深度與風險。
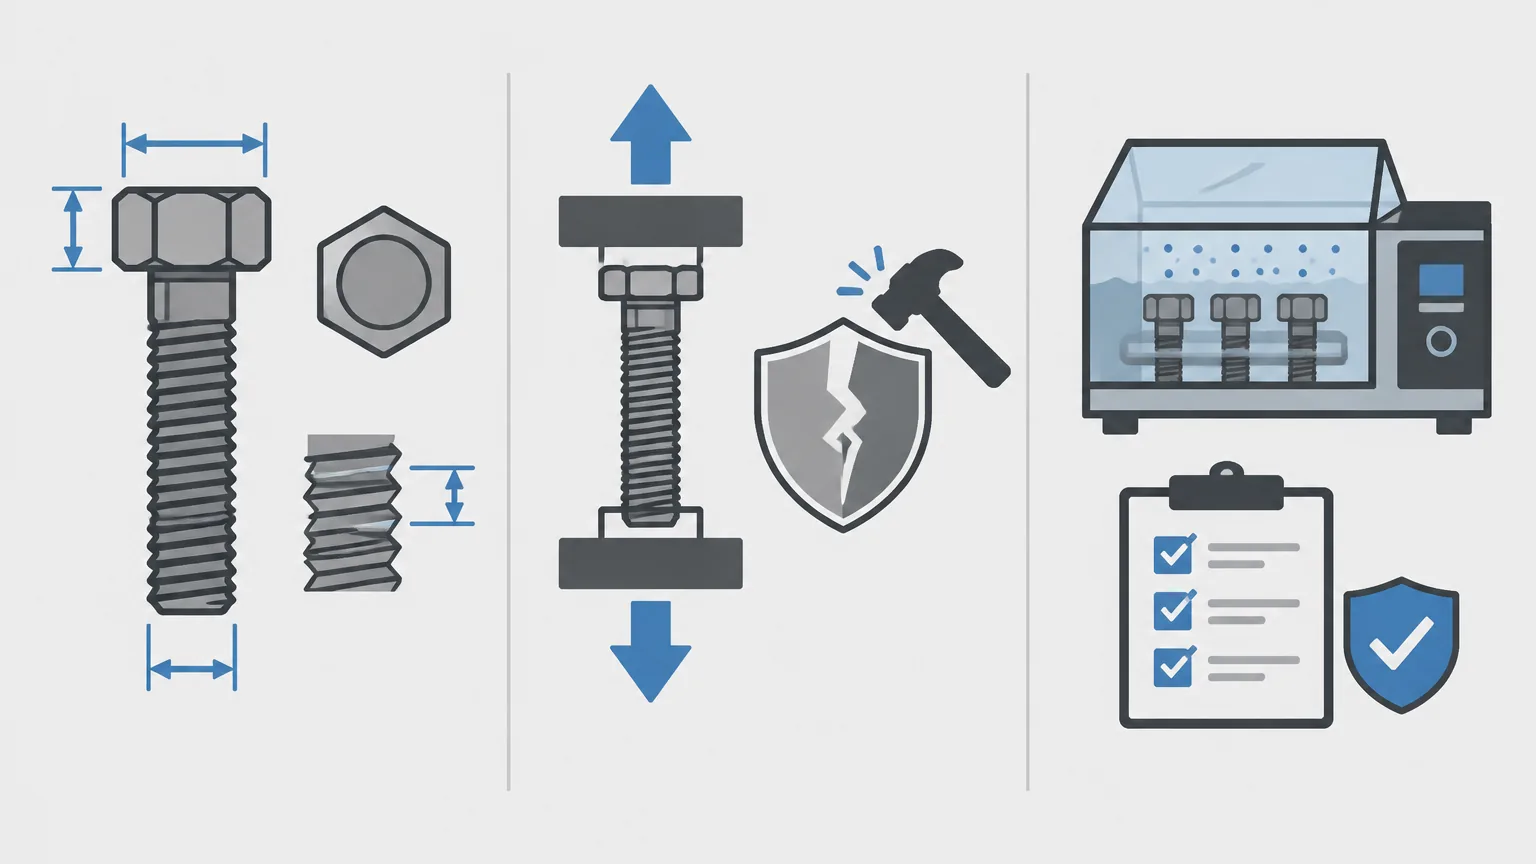
BOLT 標準由尺寸、機械性質與驗收測試三層規範組成。本文說明公制與英制螺紋體系、DIN 與 ISO 對邊寬度差異、8.8/10.9 強度等級、螺母墊圈配套與氫脆風險,並教你如何把標準編號寫進採購單。
私鑰是掌控加密貨幣資產的關鍵。本文由私鑰定義講起,拆解私鑰、公鑰與地址的關係,並說明助記詞、遺失外泄風險及安全保存私鑰的實戰守則。
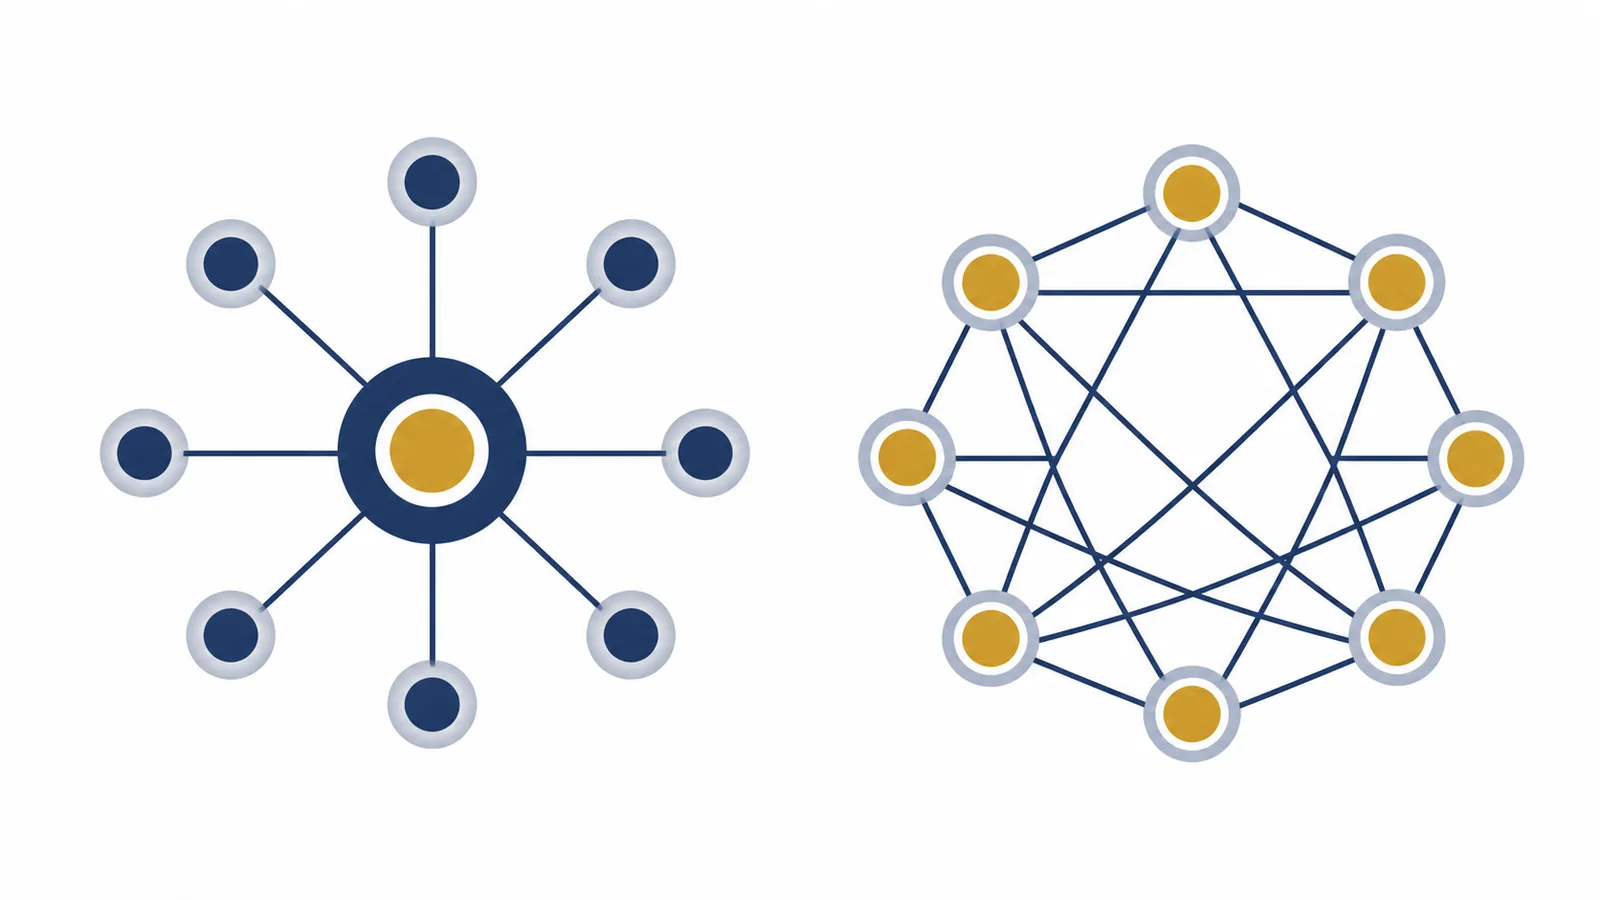
深入解讀比特幣白皮書,拆解簽章鏈、時間戳伺服器、工作量證明與激勵機制如何環環相扣,重構無需信任中介的點對點電子現金系統,並探討白皮書未寫的部分與當代意義。
深入解析比特幣挖礦原理,從工作量證明、區塊結構、SHA-256運算與Nonce碰撞,到礦工收益、減半機制及礦池運作,清楚說明礦工如何透過算力爭奪記帳權並維護比特幣網絡安全。