比特幣白皮書解讀:重構中本聰的電子現金系統設計邏輯
2008年10月31日,化名中本聰的人在密碼學郵件群組metzdowd發布了《Bitcoin: A Peer-to-Peer Electronic Cash System》。這份約九頁的文件開門見山地指出金融體系依賴信任中介的弊端。不足三個月後,中本聰在2009年1月挖出第一個區塊,比特幣網絡正式上線。當時幾乎無人料到,這份文件會影響往後十多年的金融技術發展。
比特幣已經歷四次區塊獎勵減半(最近一次於2024年4月將區塊補貼由6.25 BTC降至3.125 BTC),現貨ETF已在主要市場上市,部分養老金與少數企業資產負債表相繼出現比特幣持倉。然而,「數碼黃金」與「電子現金」的定位之爭仍無定論。白皮書的閱讀方式也走向兩極:一種態度把文件當成聖經,逐字引用,卻忽視它從未承諾某些後來被強加的概念;另一種態度視之為過時文獻,認為對今天的網絡毫無解釋力。兩者都錯過了重點。
白皮書本質上是一份工程設計文檔。它把複雜的分佈式系統拆成幾個互相咬合的組件:簽章鏈處理所有權,時間戳伺服器處理交易次序,工作量證明處理記帳資格,激勵機制處理參與意願,最長鏈規則處理分歧。理解這些組件如何咬合,比背誦條文有用得多。
交易模型:簽章鏈與雙重支付的難題
白皮書對貨幣的定義很樸素:一枚電子貨幣就是一串數碼簽章。持有人轉賬時,用私鑰簽署前一筆交易的雜湊值與下一位持有人的公鑰,再把簽章附到貨幣歷史鏈的末端。收款人驗證整串簽章,便能確認擁有權已經移交。
這些簽章工具來自前人累積:David Chaum在八十年代提出電子現金的研究方向,Haber與Stornetta在1991年發表以雜湊鏈保護文件時間戳的方法,Wei Dai在1998年構想b-money點對點結算系統,Adam Back在1997年提出、2002年發表詳細方案的Hashcash反垃圾郵件機制。中本聰沒有發明單項技術,他的貢獻在於把零件重組成一套完整而自洽的系統。
簽章鏈有一個明顯漏洞。數碼資料可被複製,收款人無法單憑簽章判斷該貨幣是否已被同一持有人花費兩次。傳統方案由銀行或票據交換所維護「已花費清單」,每筆兌現都要經中央核對。中本聰要移除這個中央角色,就必須讓整個網絡共同承擔記帳工作,令「哪一筆交易在先」成為人人可以驗證的事實。
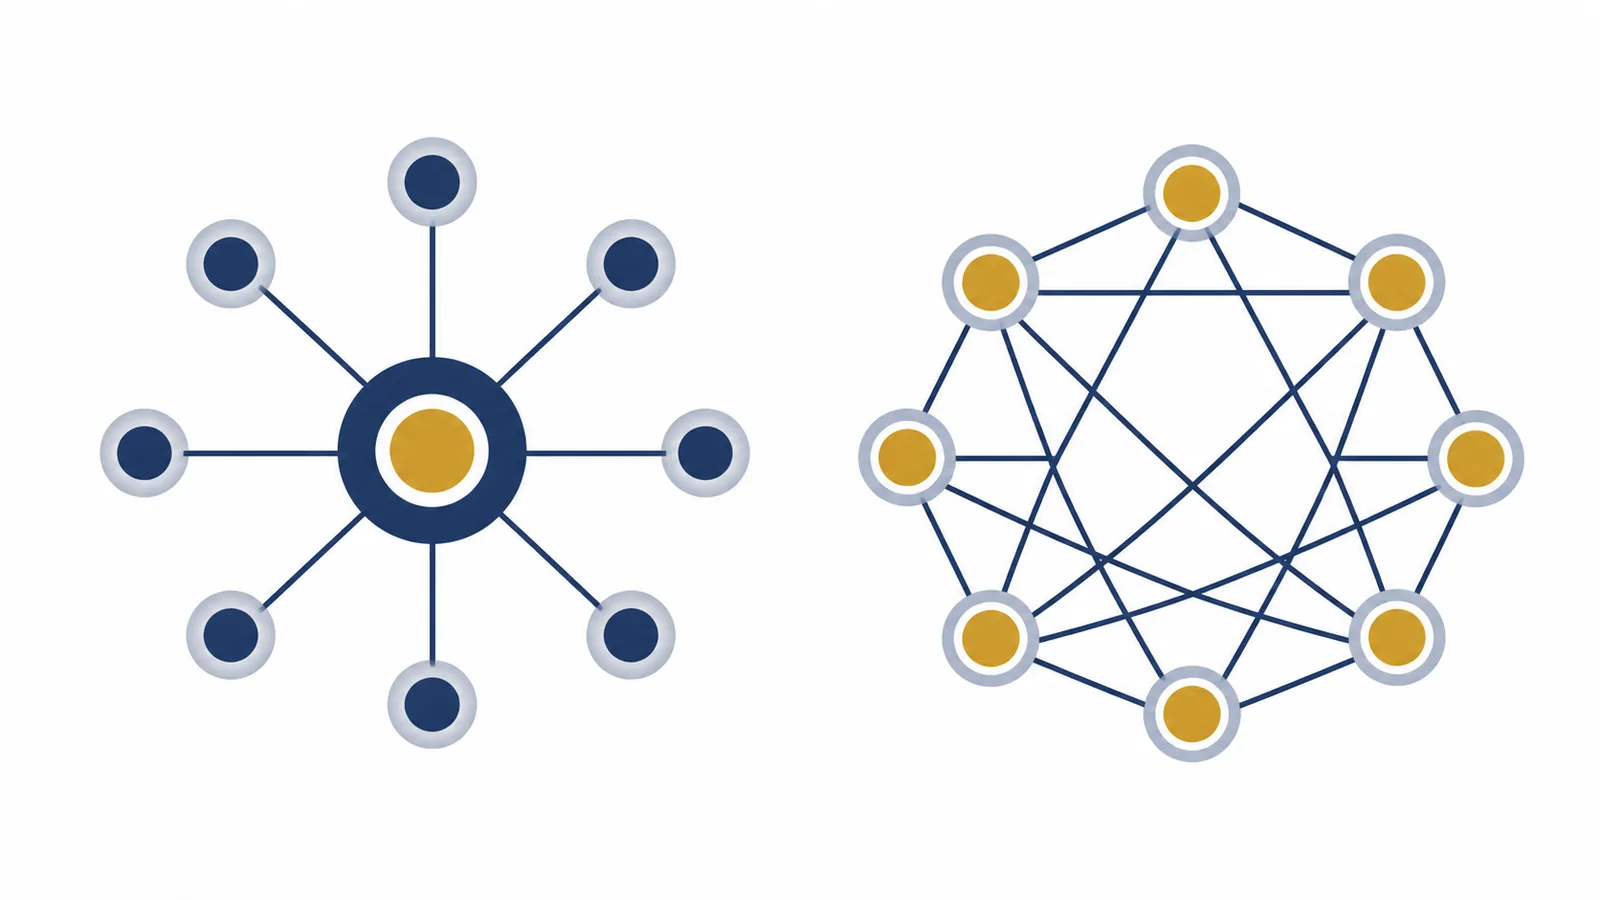
公開帳本是整個設計的轉捩點。公開交易歷史的核心目的,是讓雙重支付可以被任何節點獨立偵測。接下來的一切設計,都是在回答公開帳本如何由互不信任的節點共同維護。
時間戳伺服器與工作量證明鏈
交易要有先後次序,就要有時間戳。白皮書先構想一個時間戳伺服器:把一批交易打包,計算整批資料的雜湊值並廣播出去。雜湊值證明資料在某一刻已經存在;任何後續改動都會令雜湊值改變,篡改便無所遁形。
點對點網絡裏沒有可信的記事人,工作量證明(Proof of Work)取代了信任。節點改動區塊頭的nonce,反覆計算SHA-256,直至結果以指定數量的零位元開頭。這項計算沒有捷徑,只能逐個數值嘗試,成本與難度成正比;驗證卻只需計算一次雜湊。任何人要修改舊區塊,必須把該區塊之後整條鏈的工作量證明重做一趟,而誠實鏈仍在持續增長。鏈越長,改寫歷史的費用越高。
難度並非固定。白皮書以移動平均概念說明網絡會按出塊速度調節難度;程式碼的實際執行方式,是每2016個區塊重新計算一次,把平均出塊時間維持在十分鐘。
十分鐘是重要的工程參數。出塊太快,節點之間的同步窗口太短,分叉頻率上升,交易安全所需的確認數便要增加;出塊太慢,用戶等待確認的時間又太長。這個數字直接影響後續全部安全計算。每當有人主張「把比特幣出塊時間加快」,實際上等於要求重設整套安全模型,而不是簡單改一個參數。
中本聰對工作量證明的定位寫得直接:工作量證明本質上是一CPU一票(one-CPU-one-vote)。算力成為投票權,攻擊者要操控結果,必須先付出實質的硬件與電力成本。
網絡規則:廣播、驗證與最長鏈
交易與區塊如何在網絡內流動?白皮書列出六步流程:
- 新交易廣播至所有節點。
- 每個節點把新交易收集成一個區塊。
- 每個節點為自己的區塊尋找工作量證明。
- 找到後把區塊廣播給所有節點。
- 節點只有在區塊內所有交易有效、且無重複花費時才接受。
- 節點以在該區塊之上繼續挖礦,表達對它的接納。
「永遠選擇最長鏈」是唯一的共識規則。當兩個節點同時廣播不同版本的區塊,網絡會短暫分叉。部分節點沿A鏈前進,部分沿B鏈前進,只要誠實算力佔多數,其中一條鏈會更快長高,另一條在一至兩個區塊內被放棄。系統不需要投票,不需要協商,算力自行決定結果。
節點的驗證範圍寫得很清楚:簽章必須有效、資金必須未被花費、輸出金額不得超過輸入。文件只規定了驗證原則,具體的腳本實作留給程式碼。重點在於每個節點都能獨立執行同一套標準,不依賴任何中央資訊。
激勵機制:區塊補貼與手續費市場
節點為何願意耗費電力維護帳本?白皮書把答案寫進規則:每個區塊的第一筆交易是特殊交易,由區塊建立者創造新幣並獎勵自己。這筆區塊補貼兼具兩個作用:把初始貨幣分發到系統內,以及回報投入算力的節點。中本聰以金礦作比擬:礦工消耗資源把黃金帶進流通,比特幣礦工消耗的是CPU時間與電力。
手續費構成第二重激勵。當交易的輸入總額大於輸出總額,差額便歸區塊建立者所有。文件說明,當區塊補貼在多年後萎縮,手續費會成為節點的主要收入來源。白皮書並未在正文中列出具體的減半時間表,而是定義了通過發行率遞減過渡到手續費驅動的經濟框架。按每21萬個區塊減半的規則推算,下一次減半預期將在區塊高度約1,050,000時發生,屆時區塊補貼將進一步降至1.5625 BTC。
激勵機制同時抑制攻擊。白皮書假設一個掌握過半算力的貪婪攻擊者,他要在「偷回已經付出的錢」與「循規蹈矩挖礦賺取新幣」之間抉擇。只要誠實行為的回報高於偷竊所得,理性的人會選擇守規矩。這套論證不假設參與者善良,只假設參與者會計算利益。
隱私與輕量驗證
帳本公開,私隱如何保存?白皮書沒有嘗試隱藏交易內容,而是把匿名層放在公鑰層面:任何人都看得到地址之間的轉賬,卻無從得知地址背後的身份。白皮書建議每筆交易使用新的金鑰對,切斷交易之間的連結。文件亦誠實地承認限制——涉及多個輸入的交易,必然暴露這些輸入源於同一持有人;一旦某把公鑰的身份曝光,相關的歷史交易便會全部現形。比特幣從第一天起就是偽匿名系統,宣傳中所謂絕對匿名從來不是白皮書的承諾。
帳本持續膨脹會推高儲存成本。白皮書提出回收磁碟空間:當舊交易已深埋於大量區塊之下,其交易資料可以丟棄,只保留區塊頭。為令剪裁不破壞區塊完整性,交易以Merkle樹組織,區塊頭只存放樹根。此後,需要完整歷史的節點自行保存全部資料,其餘節點可以瘦身,兩者並存。
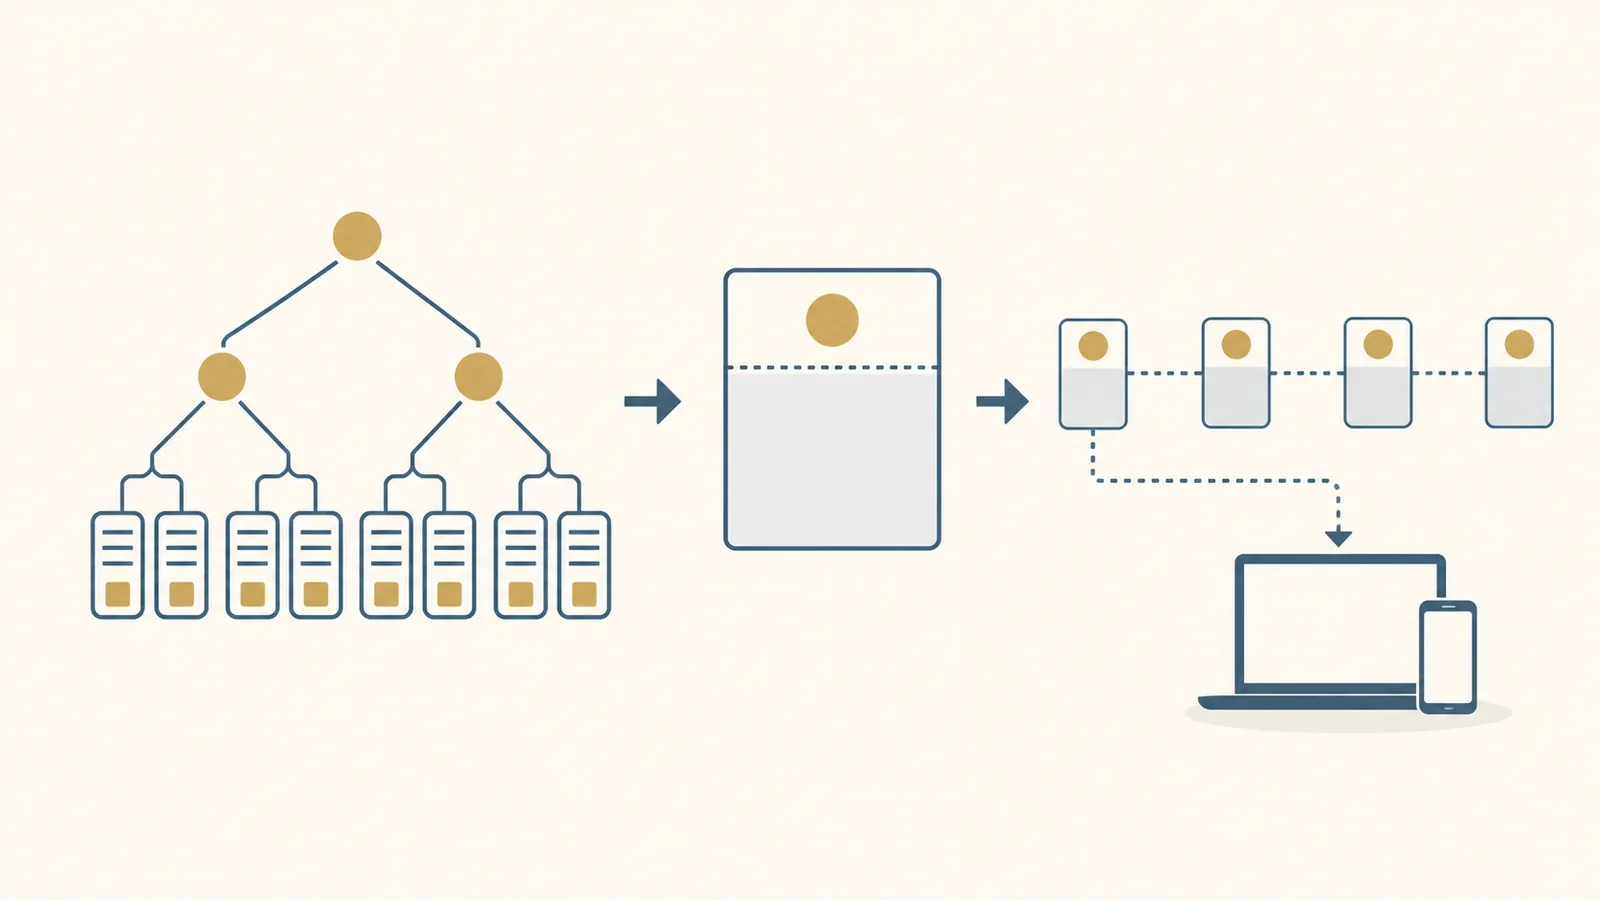
由此衍生出「簡化支付驗證」(SPV)的輕量模式。使用者只需保存最長鏈的區塊頭,便能驗證一筆交易確實存在於某個區塊之中;但要確認交易沒有重複花費,仍然需要向網絡節點查詢。白皮書劃下這條界線,今日的手機錢包與輕量錢包,多數沿用這套設計。
對抗模型:概率與安全邊界
比特幣提供的是概率安全,不是絕對安全。白皮書以賭徒破產問題分析攻擊者追趕的過程:假設誠實算力比例為p,攻擊者為q,且p > q,攻擊者追回落後z個區塊的概率是(q/p)z。差距愈大,成功率呈指數式下跌。
這條公式直接支撐「確認數」概念。以白皮書的計算框架為例:控制約10%算力的攻擊者,在誠實鏈領先五個區塊之後,追上概率約為(0.1/0.9)5,不足萬分之一;控制約30%算力的攻擊者,落後五個區塊時追上概率約為1.4%,落後十個區塊時跌至約0.02%。用戶可以按自己對攻擊者實力的估計,決定等待多少個確認才安心收貨。
白皮書定義的誠實節點,指遵從最長鏈規則的節點,與道德判斷無關。整套安全模型的前提寫得很清楚:誠實節點必須控制過半算力。假如攻擊者掌握51%以上的算力,他可以逆轉自己的交易、阻擋別人的交易、甚至阻止他人出塊。系統無法防範這種行為,只能令攻擊者發現這樣做不划算。51%攻擊在比特幣裏並非「不可能」,而是「不划算」——兩者的區別,正是理解比特幣極限的鑰匙。
白皮書沒有寫下的事情
白皮書通篇沒有使用「區塊鏈」(Blockchain)這個連寫詞;文件說的是「區塊的鏈」(chain of blocks)或直接稱「鏈」。日後「區塊鏈」被獨立抽離出來,成為各行各業的營銷詞彙,應用於供應鏈、醫療紀錄等領域,其實是文件始料不及的。白皮書設計的是一套完整系統,每個零件緊扣其他零件;單獨抽出帳本概念,往往連最基本的安全保證都會失去。
白皮書正文亦未提及「2100萬枚」發行上限與每21萬區塊減半的具体數字,這些細節屬於程式碼層面的具體實作。上限數字日後成為比特幣經濟敍事中最常被引用的特徵,白皮書原始文本中只描述了穩定發行與總量受限的原則。
文件預設的,是一個一人一機的個人電腦世界。「一CPU一票」在ASIC礦機與大型礦池主導的今天已經演變。工業化挖礦集中了大量算力,少數礦池若合謀,理論上可以影響交易排序。近年有Stratum V2等協議讓獨立礦工自行選擇交易模板,嘗試緩解集中風險,但結構性壓力仍然存在。
治理機制亦不在文件範圍內。比特幣如何升級、誰有權決定協議變更、爭議如何解決,白皮書一律沉默。過去十多年,答案由開發者、礦工、節點營運者與社區在一次又一次分歧中摸索出來,過程包括區塊大小之爭與SegWit的啟動。正因為文件沒有提供教條式答案,這些治理問題至今仍以務實方式逐步形成共識。
重讀白皮書的當代意義
翻開白皮書本身,看不到「數碼黃金」的承諾,也沒有「免費即時交易」的保證。白皮書只做了一件事:在毋須信任任何第三方的條件下,建立一套可運作的電子現金共識機制。
今日的使用方式與文件預設的情景已有距離。鏈上手續費波動時,部分小額支付轉移至閃電網絡(Lightning Network)等第二層擴展方案;機構更多把比特幣視為儲備資產與對抗通貨膨脹的工具,多於視為日常流通貨幣。這些演化未必違背白皮書,卻肯定超出中本聰的預見。白皮書沒有阻止任何人疊加新層,它的開放性本來就是設計的一部分。
| 白皮書的原始描述 | 當前的實際演化 |
|---|---|
| 一CPU一票的算力分佈 | ASIC專業礦機與礦池集中化,算力結構高度產業化 |
| 點對點電子現金用於日常支付 | 主鏈偏向價值儲藏與大額結算,小額支付分流至第二層網絡 |
| 個人電腦充當網絡節點 | 普通硬體仍可運行全節點,驗證門檻依然保持去中心化 |
| 頻繁更換公鑰保護私隱 | 鏈上分析工具成熟,偽匿名邊界受到合規與監管考驗 |
重讀白皮書的實際收穫,是重新掌握一套判斷基準。市場上任何自稱「區塊鏈」的新項目,都可以用白皮書提出的問題檢驗:
- 它如何防範雙重支付?
- 它的安全假設是甚麼?
- 激勵機制是否自洽?
- 信任邊界畫在哪裏?
這幾條問題源於一份不足十頁的文件,卻足以篩走絕大多數包裝精美的計劃。知道原初設計的人,不容易被概念遊戲迷失方向。
中本聰在結論中寫道:系統以加密證明取代信任,任何願意交易的雙方可以繞過中介直接往來。白皮書像一張老地圖,航道未必覆蓋今天的每一片海域,但標示的經緯度沒有偏移。理解它,比膜拜它更實際。
常見問題 FAQ
Q1:比特幣白皮書中有提到「2100萬枚」的發行上限嗎?
沒有。白皮書正文僅提出了通過區塊補貼與手續費進行階梯式激勵的機制,以及總量有限的設計原則。「2100萬枚」總量上限與每21萬個區塊減半的具体參數,是在中本聰發布的C++原始碼中才明確設定的。
Q2:白皮書中的「一CPU一票」在今天還適用嗎?
在字面意義上已不適用。隨著ASIC專用晶片的出現與礦池的普及,普通CPU已無法參與有效挖礦。但其核心邏輯「以物理資源消耗(算力)作為記帳投票權」的原則依然生效。
Q3:比特幣真的能做到完全匿名嗎?
不能。白皮書明確指出比特幣是「偽匿名」(Pseudonymous)系統。所有交易記錄對全網公開,一旦公鑰地址與現實世界身份產生關聯,該地址的完整交易歷史均可被追蹤。
Q4:為什麼說51%攻擊在比特幣中是「不划算」而不是「不可能」?
白皮書的安全數學模型建立在經濟博弈基礎上。掌握過半算力的攻擊者如果選擇破壞網絡,會摧毀系統的信任底座並使其持有的算力與收益貶值;遵守規則挖礦獲取的收益在經濟上高於破壞網絡所得,因此攻擊在經濟利益上並不划算。