
在比特幣支付網關、託管錢包或者交易所的提幣模組裡,只要地址欄出現一個「3」字,後續的處理流程通常就會分叉。它跟「1」開頭、「bc1」開頭的地址在鏈上腳本、簽名方式、費率計算、資金池歸屬上完全是兩套機制。將兼容地址3開頭結構單純視為字串前綴,在小規模測試時看似可行,但一旦進入批量提幣、歸集或冷熱錢包調撥階段,底層邏輯的疏漏會迅速放大為資產損失。這裡將針對這類地址的結構判斷邏輯、後端路由分流架構以及核心工程邊界進行系統化梳理。
「3 開頭」在比特幣生態裡的底層本質
「3 開頭」對應的是 Pay-to-Script-Hash(P2SH) 地址。其編碼規則採用 Base58Check,主網版本位元組固定為 0x05,二十位元組的有效載荷(Script Hash)經過前導零處理後,首位字符固定映射為「3」。測試網的 P2SH 則使用版本位元組 0xC4,產出的地址以「2」開頭,這個差異在跨環境部署與測試時極易引發異常。關於版本位元組與地址格式的原始定義,可查閱 BIP 13 規範文件。
在錢包產品中,此類地址常被標註為「兼容地址」,該稱謂源於 SegWit 升級的過渡方案。原生隔離見證地址以「bc1」開頭(Bech32 編碼),早期部分舊錢包與交易所入金系統無法直接識別。為了平滑過渡,業界採用了一種封裝方案:將隔離見證腳本雜湊放入 P2SH 外殼中,對外表現為「3」開頭的經典格式,鏈上執行時則享受見證數據的費率折扣,這即是 P2SH-P2WPKH 或 P2SH-P2WSH。加上升級前便廣泛存在的多簽 P2SH 地址,同一個「3」字開頭外觀之下,可能封裝著多種截然不同的贖回腳本。
單從地址字串本身,無法區分該地址是傳統 P2SH 多簽腳本還是 P2SH-P2WPKH 嵌套隔離見證。二十位元組的腳本雜湊在編碼層面並無差異。若要確認具體腳本類型,完全依賴發起端在本地錢包中保存的贖回腳本(Redeem Script)或描述符(Output Script Descriptor)元資料。
正則表達式校驗的局限性與校驗和原理
常見的簡易正則實現通常寫作:/^3[1-9A-HJ-NP-Za-km-z]{25,34}$/。這類規則僅能做最基礎的字元過濾,但其允許的長度區間(26 到 35 個字符)過於寬鬆,因為主網 P2SH 地址經過 Base58Check 編碼後的字串長度在數學上嚴格固定為 34 個字符。更關鍵的是,正則完全無法驗證地址內容的正確性。Base58 字符集刻意排除了 0、O、I、l 四個易混淆字符,當用戶手動輸入或 OCR 識別出現錯漏時,隨機拼湊的字符很容易通過正則檢驗,導致資金被打入無私鑰對應的黑洞地址。
嚴密的判定核心在於末尾的 4 位元組校驗碼。Base58Check 編碼在打包「版本位元組(1B)+ 腳本雜湊(20B)」後,會對這 21 個位元組執行兩次 SHA-256 運算,並截取前 4 個位元組附加至末尾。解碼時重新計算並比對校驗碼,一旦字元有任何變更即會校驗失敗。雙 SHA-256 的運算開銷極低(微秒級),在工程上是不可或缺的防護屏障。詳細編碼標準可參考 Base58Check encoding 技術文檔。
此外,Base58 是嚴格區分大小寫的。3ABC... 與 3abc... 代表兩個截然不同的腳本雜湊。前端輸入框若隨意調用大小寫轉換函數,會直接破壞校驗和或造成資金丟失。
兼容地址 3 開頭結構的位元組拆解
解碼一個標準主網 P2SH 地址後,其底層二進制結構由固定的 25 個位元組構成。掌握該結構是構建高效過濾邏輯的基礎。
| 層級結構 | 位元組長度 | 具體數據內容 | 核心判定依據 |
|---|---|---|---|
| 版本位元組 | 1 Byte | 主網固定 0x05 | 決定 Base58 首位字符為「3」 |
| 腳本雜湊 | 20 Bytes | HASH160(RIPEMD160 ∘ SHA256) | 單向雜湊,無法逆推內部腳本類型 |
| 校驗碼 | 4 Bytes | 雙重 SHA-256 前四位元組 | 防止輸入錯誤與數據篡改的唯一校驗位 |
| 編碼總長度 | 主網固定 34 字符 | Base58 字母表字符集 | 測試網 P2SH 固定為 35 字符(以「2」開頭) |
主網 P2SH 之所以編碼後嚴格為 34 字符,是由其數學區間決定的:數值 0x05 × 256^24 恰好落在 58^33 至 58^34 之間。測試網版本位元組 0xC4(十進位 196)則落在 58^34 至 58^35 區間,因此長度固定為 35 字符。在工程實現時,建議直接針對網絡環境硬編碼對應長度,避免採用模糊的長度範圍校驗。
五層漸進式校驗邏輯架構
1. 字符集與長度快篩
第一步執行純本地字符集白名單掃描(僅允許 123456789ABCDEFGHJKLMNPQRSTUVWXYZabcdefghijkmnopqrstuvwxyz)。同時驗證字符長度(主網精確為 34,測試網精確為 35)。此層作為 O(n) 純字串運算,可直接過濾絕大部分格式錯誤,無需調用雜湊庫。
2. 前綴字符與多鏈語境隔離
主網首字符必須為「3」,測試網必須為「2」。在支援多鏈資產的系統中,必須透過鏈 ID(Chain ID)傳參進行環境隔離。例如,EVM 體系地址固定為 0x 開頭的 40 位十六進制字串,若在比特幣處理流中出現非預期格式,應直接標記為非法輸入,嚴防測試網地址或跨鏈同名格式混入主網交易隊列。
3. Base58 解碼與字節邊界檢查
對字串執行 Base58 解碼,驗證輸出長度是否精確為 25 位元組。同時需注意前導零的還原處理,解碼庫若未正確處理前導零位元組,會導致後續位元組偏移。建議直接引入成熟穩定的加密算法庫。
4. 雙 SHA-256 校驗和驗收
提取前 21 位元組數據執行雙重 SHA-256 計算,截取前 4 位元組與尾部校驗位逐字節比對。校驗一致方可認定該字串符合比特幣地址編碼規範。
5. 業務風控與鏈上狀態查詢
通過二進制校驗僅代表地址「格式合法」,並不代表「鏈上有活躍記錄」。業務層需進一步執行白名單過濾、反洗錢(AML)標籤核對與重複提幣檢查。針對需要校驗鏈上存在性的場景,可異步查詢節點或索引器,並配置合理的重試超時機制(如 3 秒超時、指數退避重試 2 次)與本地短效緩存,避免鏈上 RPC 波動阻塞主提幣線程。
路由分流的核心決策維度
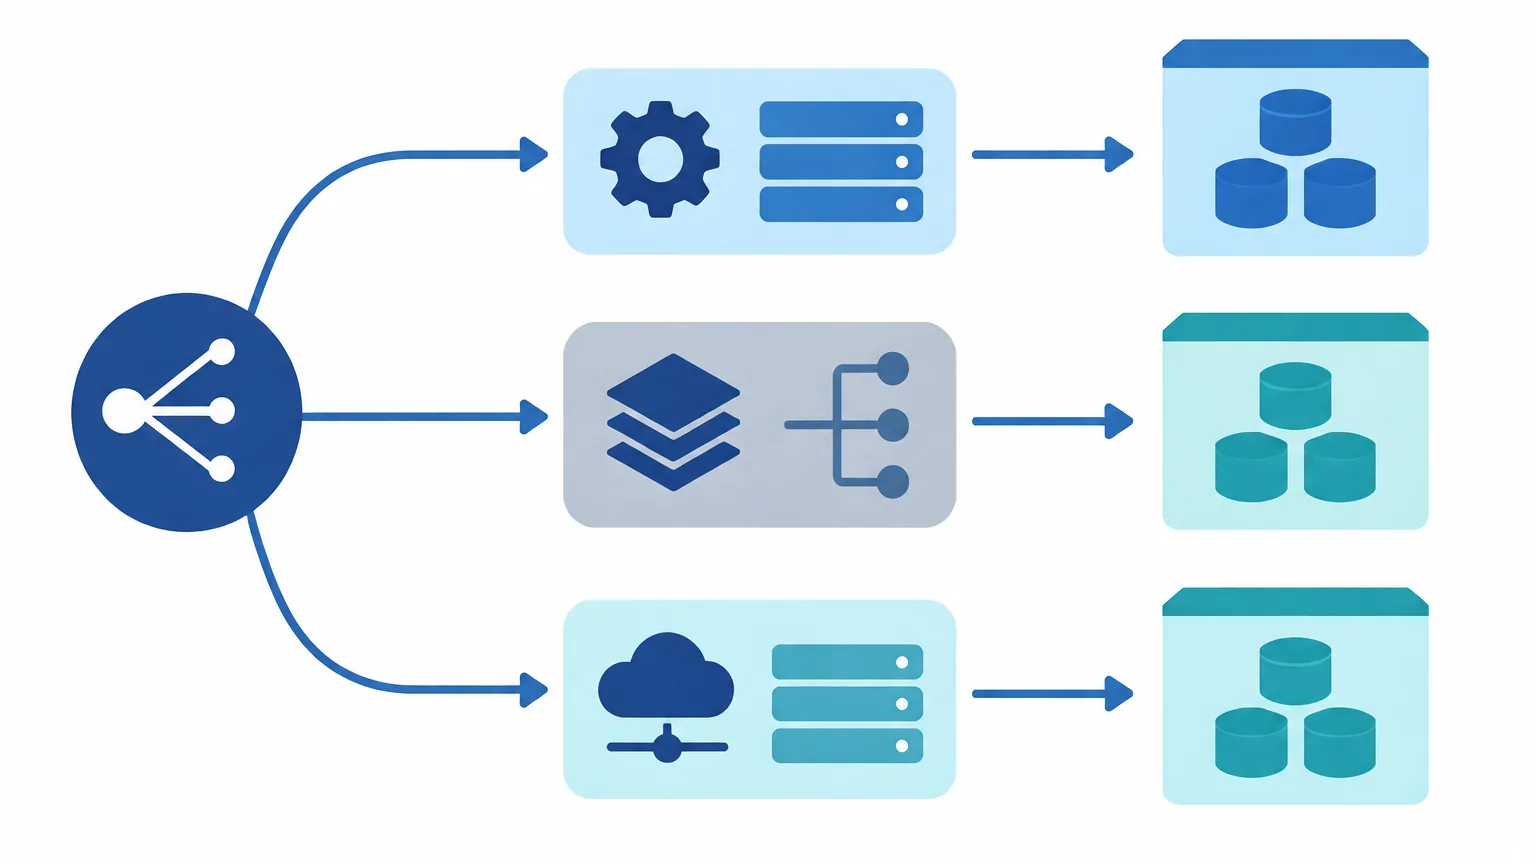
校驗邏輯確保地址的合法性,而路由分流則決定交易的構建方式。兩者解耦後,路由層以結構化地址對象為輸入,驅動以下決策分支:
簽名腳本路徑構建
傳統 P2PKH(1開頭)將簽名與公鑰直接寫入交易的 scriptSig;原生隔離見證 P2WPKH(bc1q開頭)將 scriptSig 置空,簽名數據置於 Witness 欄位。而「3」開頭的 P2SH-P2WPKH 屬於兼容模式,其 scriptSig 必須精確推入序列化的 22 位元組 Redeem Script(0x160014{20-byte-keyhash}),簽名與壓縮公鑰則放入 Witness 欄位。構建 PSBT(BIP 174)時若未能正確分流,硬體簽名器會因腳本不匹配直接拒簽。
精準虛擬大小(vB)與手續費預估
見證數據在比特幣網路享有四分之一的計費權重(1 WU = 0.25 vB)。根據 Bitcoin Core Segregated Witness Wallet 開發指南,在採用壓縮公鑰、低 S 簽名值(Low-S signature, 71~72 Bytes)及標準 1-of-1 單簽輸入的典型基準下,不同輸入類型的虛擬大小估算如下:
- 傳統 P2PKH 輸入:約 148 vB(非見證數據)
- 嵌套 SegWit(P2SH-P2WPKH)輸入:約 91 vB(Redeem Script 佔 23 虛擬字節,其餘為見證折算)
- 原生 SegWit(P2WPKH)輸入:約 68 vB(完全享受見證折扣)
在批量提幣或多輸入歸集場景下,單筆交易聚合數十個 UTXO,若未按地址類型匹配對應的虛擬大小算法,手續費預算可能產生 30% 以上的偏差,造成手續費超支或因費率過低陷入內存池(Mempool)擁堵。
UTXO 資金池隔離與選幣
混雜不同地址類型的 UTXO 進行選幣會大幅增加交易構建的複雜度。建議在後端建立獨立的資產池:P2PKH 池、P2SH-P2WPKH 池、原生 SegWit 池。提幣發起時,根據手續費優先級與目標地址特徵從對應池中選幣,降低跨類型找零帶來的鏈上碎片化問題。
分層路由系統架構實施
將地址判斷與交易構建模組化,推薦採用自底向上的五層架構:
- 接入層(Ingress Layer):純函數式操作,負責字符集檢查與字串長度截斷,即時響應前端輸入框校驗。
- 識別層(Parsing Layer):執行 Base58Check 解碼、版本字節識別與雙 SHA-256 校驗,輸出標準化地址實體(含 Network、AddressType、ScriptHash)。
- 策略層(Strategy Layer):純決策模組,結合當前手續費率、業務優先級與 UTXO 池狀態,計算最優輸入輸出組合與費率模型。
- 執行層(Execution Layer):調用私鑰模組或 KMS/HSM 構造腳本,完成 PSBT 組裝、簽名合併與廣播。
- 監控層(Telemetry Layer):採集廣播耗時、鏈上手續費實耗比(Actual vs Estimated Fee)及確認區塊數,提供全鏈路指標告警。
常見工程陷阱與測試回歸方案
避免大小寫轉換陷阱:資料庫存儲地址時,欄位排序規則(Collation)若設為不區分大小寫(如 utf8_general_ci),可能在查詢或更新時引發索引混淆。地址欄位必須採用二進制存儲或指定區分大小寫的排序規則(如 utf8_bin / binary)。
測試網地址洩漏攔截:在自動化回歸中,必須建立包含以下邊界樣本的測試集:
- 標準主網 P2SH 34 字符黃金樣本
- 測試網 0xC4 版本字節生成的「2」開頭 35 字符樣本(主網環境下必須精確拒絕)
- 替換末尾 1 位字符破壞校驗和的偽地址(驗證 SHA-256 校驗攔截)
- 帶有空格、非法字符(如 0, O, I, l)的髒數據
常見問題解答(FAQ)
Q1:能否僅憑地址字串判斷「3」開頭地址是多簽還是單簽?
不能。P2SH 地址僅包含版本位元組、20 位元組的腳本雜湊(HASH160)以及校驗碼。腳本雜湊是單向不可逆運算,無論內部是多簽腳本(Multisig)、嵌套隔離見證(P2SH-P2WPKH)還是複雜合約腳本,編碼外觀完全一致。具體類型必須由發起端在本地錢包配置或描述符中維護。
Q2:為什麼校驗通過的 3 開頭地址,在鏈上瀏覽器查不到任何記錄?
Base58Check 校驗和僅驗證字串在數學編碼層面的合法性與完整性。任何正確構造版本位元組與 20 位元組隨機數並計算校驗碼的字串均可通過本地校驗。只有當該地址在鏈上產生過交易(入金或花費)時,區塊瀏覽器或節點索引器中才會存在其狀態數據。
Q3:主網 P2SH 地址長度是否可能出現 33 或 35 個字符?
主網 P2SH 地址在數學上嚴格固定為 34 個字符。因為其解碼後的 25 位元組數值範圍決定了 Base58 編碼後的字符長度恆定為 34。測試網的 P2SH 地址因版本位元組為 0xC4,長度固定為 35 個字符。若在主網環境下解析到非 34 位的「3 開頭」字串,可直接判定為非法格式。
Q4:P2SH-P2WPKH 地址相比原生 SegWit(bc1q)在手續費上有何差異?
在標準單簽輸入下,P2SH-P2WPKH 需要在 scriptSig 攜帶 22 位元組的 Redeem Script 數據,單個輸入約佔 91 vB;而原生 SegWit(P2WPKH)完全免去了這部分封裝開銷,單個輸入約為 68 vB。因此原生 SegWit 相比嵌套 P2SH 可節省約 25% 的輸入手續費。



