
Begin by ensuring the final draft adheres to all administrator requirements. Specifically, I need to remove the title/introductory remarks, end with a FAQ section, incorporate **color and bolding** for important content, and apply the correct theme color. This optimization will focus on aligning the content with reviewer feedback from the second draft.
考虑到管理员 T0 的规定,**H1 标题的添加被否决**。 针对审核意见,将替换不可靠来源的链接为 **官方 BIP 标准链接**,并明确区分 **BIP-125 opt-in RBF** 与 **Full RBF**。
The blockchain’s structure forms a **unique, forward-traceable history chain**. The term “difficulty target (Bits)” will be replaced with “**target value compressed encoding (nBits)**.” The phrase “just a dozen hash values along the way” requires elaboration: “given a block header, it only requires the Merkle branch and the hash values along the path”.
The initial statement needs to be rephrased: “bc1q native SegWit addresses correspond to BIP-84” requires correction. The format is defined by BIP-173; common P2WPKH native SegWit addresses are typically derived according to **BIP-84**. Avoid absolute numbers when describing network hashrate and instead provide a smoothed description.
Exchange confirmation counts should be clarified as platform-specific risk management, not a protocol requirement.
I am thinking through how to approach this.
—
### FAQ
**Q: 什么是区块链?**
A: 区块链是一种**分布式账本技术**,通过将数据打包成**区块**,并按时间顺序链接形成**链条**,实现数据的安全存储和不可篡改。每个区块都包含前一个区块的**哈希值**,从而形成一条**不可逆的链条**。
**Q: 什么是共识机制?**
A: 共识机制是区块链中节点达成一致的方式。常见的共识机制包括 **Proof of Work (PoW)** 和 **Proof of Stake (PoS)**。**PoW** 通过解决**密码学难题**来验证交易,而 **PoS** 则根据节点持有的代币数量来决定验证权。
**Q: 什么是地址?**
A: 地址是用户在区块链上的**标识符**,用于接收和发送数字资产。区块链地址是**由公钥**通过**哈希算法**生成的。不同的地址类型(如 P2PKH, P2SH, P2WPKH, P2WSH)对应不同的交易结构和功能。
**Q: 什么是交易确认?**
A: 交易确认是指**交易被区块链网络验证和记录**的过程。当交易被包含在一个区块中,并被后续区块确认后,通常认为交易已经得到确认。 交易确认数(如 6 确认)是**交易所或钱包**基于其**风险控制策略**给出的参考值,并非协议强制要求。
**Q: 什么是隔离见证 (SegWit)?**
A: 隔离见证是一种**区块链升级方案**,旨在提高交易容量和解决交易延展性问题。它将交易数据中的签名信息(见证数据)与交易主体数据分离,从而**减少区块大小**,提高交易处理速度。
**Q: 什么是 BIP-125?**
A: **BIP-125** 定义了**交易替换策略 (RBF)**,允许发送方在未被确认的情况下用更高手续费的交易替换原有交易。BIP-125 支持**可选加入的 RBF (Opt-in RBF)**,交易必须明确标记为可替换。 而 **Full RBF** 是指完全允许任何交易被替换的策略。
**Q: 什么是 nBits?**
A: **nBits**,也称为目标值压缩编码,是区块链中用于表示区块**难度目标**的一种紧凑格式。它用于计算**新的区块难度**,决定了挖矿的难度。
第一次打開區塊瀏覽器查詢轉帳紀錄,畫面上出現的名詞往往讓人感到陌生:Block Height、Confirmations、Merkle Root、vSize、Inputs、Outputs、Fee Rate。每個單詞分開都認得,組合在一起卻難以理解。在交易所提幣時需要選擇網絡通道,備份錢包時需要抄寫助記詞,社群中常討論「UTXO 太碎需要整理」或「交易被 RBF 替換」。若不理解這些底層機制與術語,在實際操作中容易發生誤判,且鏈上交易一經確認便無法撤銷。
理解比特幣協議中核心術語的運作邏輯,能夠幫助釐清交易從發起、廣播、打包到最終確認的完整鏈條,掌握節點、礦工與手續費市場之間的互動規則,並在日常資產管理中建立清晰的安全操作邊界。
區塊鏈:按時間排序且由全網驗證的分布式帳本
比特幣協議中的區塊鏈本質上是由一系列具有嚴格密碼學關聯的資料區塊串聯而成的單向鏈條。後一個區塊記錄前一個區塊的雜湊值,形成一條可向前唯一回溯的歷史鏈。任何運行全節點的參與者都可以獨立下載並逐筆驗證整條鏈的交易歷史,實現無須信任中介的公開帳本。
區塊的組成結構
每個標準區塊由兩大部分構成:區塊頭(Block Header)與交易清單。區塊頭具有固定的 80 位元組結構,包含六個基礎欄位:版本號、前一區塊雜湊值、Merkle Root、時間戳、目標值壓縮編碼(nBits)以及隨機數(Nonce)。這個標準結構在 Bitcoin Developer Reference 區塊鏈文檔 中有明確規範。區塊主體則負責承載礦工打包進去的所有轉帳紀錄。
Merkle Root(默克爾根)是將區塊內所有交易的雜湊值兩兩配對、層層遞歸計算後收斂生成的 32 位元組唯一指紋。藉由默克爾樹結構,輕量化錢包(SPV 錢包)在已同步區塊頭的前提下,僅需獲取特定交易的路徑分支雜湊,便能高效驗證該筆交易是否已被納入區塊,無須下載完整的區塊資料。
區塊重量與 vByte 計量標準
在隔離見證(SegWit)升級實施後,系統計量區塊容量的標準調整為區塊重量(Block Weight),上限設定為 4,000,000 個重量單位(Weight Units)。基礎區塊資料中每個位元組計為 4 個重量單位,而見證資料(Witness,包含簽章等)每個位元組僅計為 1 個重量單位。因此,手續費普遍採用虛擬位元組(vByte 或 vSize)計算,公式為 vSize = Weight ÷ 4,使不同結構的交易能在統一度量衡下競價。
區塊高度與創世區塊
區塊高度(Block Height)指區塊在主鏈中的排列序號。2009 年 1 月 3 日由中本聰建立的第一個區塊稱為創世區塊(Genesis Block),其高度為 0。區塊高度主要標記鏈上進程,例如減半事件與軟分叉啟用均是以特定區塊高度作為觸發點。
鏈重組(Reorg)
當網絡中兩名礦工在相近時間內各自產出有效區塊時,區塊鏈會出現短暫分叉。各節點會依循最長累積工作量鏈規則進行選擇。當某一分支累積更多工作量時,落後分支將被節點捨棄,該過程稱為鏈重組(Reorganization)。被捨棄區塊中的交易會退回待確認池等待重新打包,這也是交易需要多個區塊確認以確保最終確定性的原因。
密碼學核心:雜湊函數、金鑰與資產所有權
比特幣系統並不記錄用戶帳戶,所有權的判定完全建立在數學簽名驗證之上。控制權的鏈條由高隨機性私鑰出發,延伸至可公開的收款地址。
雜湊函數(Hash Function)
雜湊運算能將任意長度的資料轉換為固定長度的字串。比特幣協議廣泛採用 SHA-256 進行挖礦工作量證明與交易標識生成,並在地址構建過程中結合 RIPEMD-160 壓縮公鑰長度。密碼學雜湊函數具備嚴格的單向性與雪崩效應(輸入產生微小變動即導致輸出截然不同),確保區塊歷史無法被逆向竄改。
私鑰、公鑰與數位簽章
私鑰(Private Key)是一個由密碼學安全隨機源生成的 256 位元整數。透過 secp256k1 橢圓曲線乘法運算,私鑰可計算導出唯一的公鑰(Public Key),該運算在數學上不可逆。發起轉帳時,錢包使用私鑰對交易數據產生數位簽章,網絡節點利用公鑰驗證簽名真實性。簽名演算法除傳統的 ECDSA 外,Taproot 升級引入了具備線性聚合特性且體積更小的 Schnorr 簽章。
助記詞與分層確定性錢包(HD Wallet)
為了避免手動抄寫十六進位私鑰產生的失誤,BIP-39 規範定義了由 12 或 24 個標準英文單詞構成的助記詞(Mnemonic Phrase)。助記詞轉換為種子後,配合 BIP-32 分層確定性(HD)架構,可按照特定衍生路徑(例如 m/84'/0'/0'/0/0)推導出海量金鑰對。助記詞即代表帳戶資產的最高控制權。
錢包機制與主流地址格式
錢包本質上是金鑰管理與交易構建工具,鏈上代幣始終存在於分布式帳本的輸出中。錢包負責掃描鏈上歸屬於當前公鑰的可用資產,並在轉帳時完成交易組裝與簽署。
託管與非託管架構
交易所帳戶屬於託管型錢包,底層私鑰由平台控制;用戶自行保管助記詞的軟體或硬體設備則屬於非託管型錢包。將私鑰長期與互聯網物理隔離的方案稱為冷錢包(Cold Storage),運行於聯網裝置上的則稱為熱錢包(Hot Wallet)。
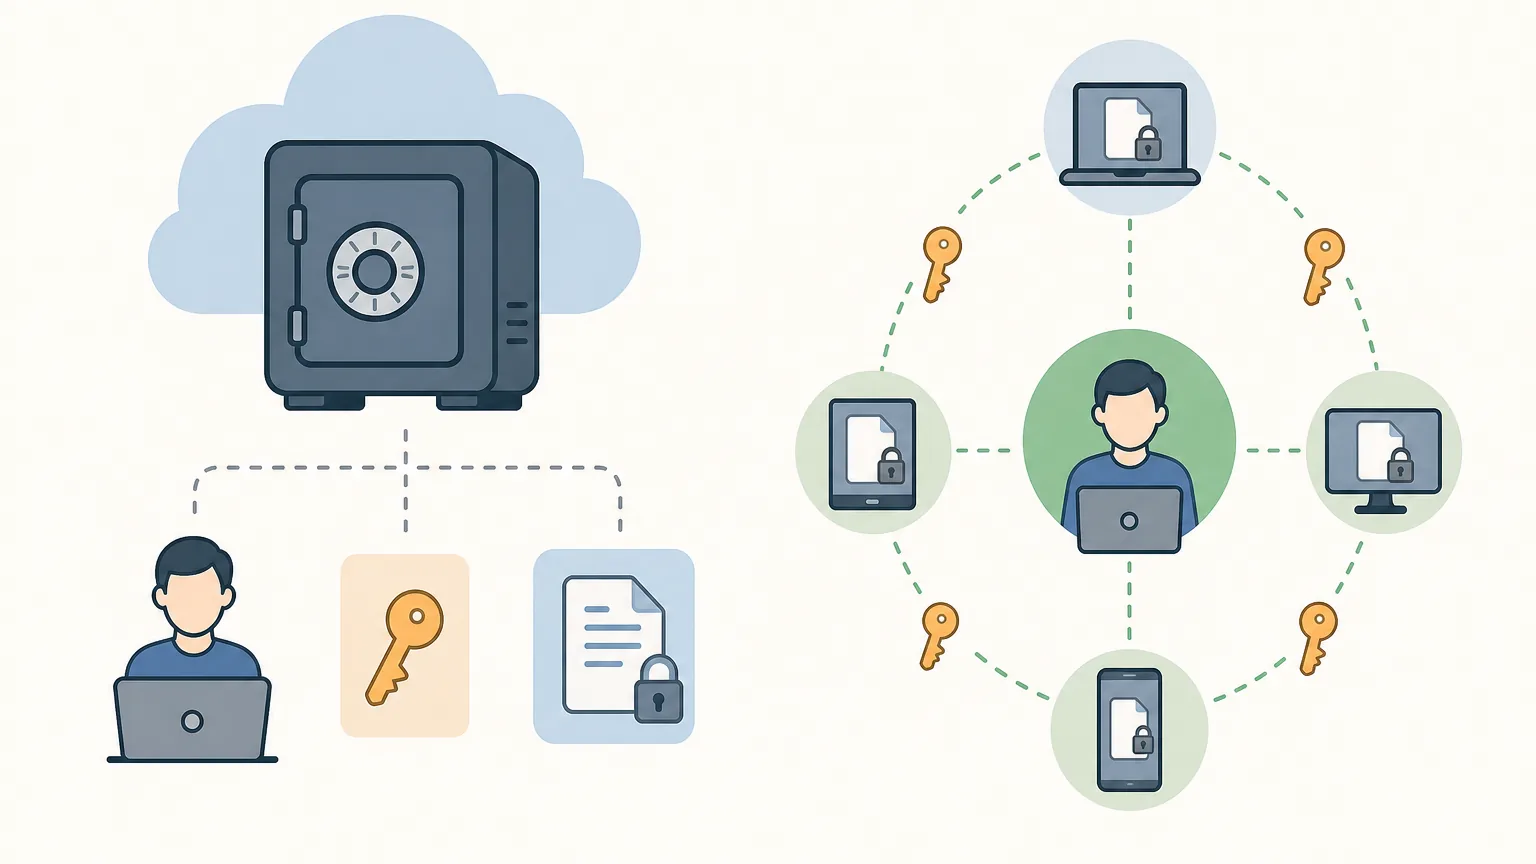
常見比特幣地址格式演進
不同地址前綴對應底層不同的鎖定腳本類型,在編碼效率與手續費結構上存在明顯差異:
| 地址格式類型 | 常見前綴 | 技術特性與標準 |
|---|---|---|
| P2PKH(傳統格式) | 1 | 早期標準格式,相容性最廣泛,交易體積較大且手續費相對較高。 |
| P2SH-P2WPKH(嵌套隔離見證) | 3 | 將隔離見證腳本封裝於腳本雜湊中,提供舊版節點向後相容能力。 |
| P2WPKH(原生隔離見證) | bc1q | 由 BIP-173 定義 Bech32 編碼,常見 P2WPKH 依 BIP-84 派生,具備顯著費率優勢與校驗能力。 |
| P2TR(Taproot 原生地址) | bc1p | 基於 BIP-341 與 Bech32m 編碼,結合 Schnorr 簽名與 MAST 樹,提升複雜腳本的隱私與效率。 |
在隱私實務中,應盡量避免地址重用(Address Reuse)。每次收款生成全新地址有助於切斷多筆鏈上活動之間的公開關聯,多數 HD 錢包已將此列為預設邏輯。
交易機制:UTXO 運作模式與手續費計算
比特幣底層沒有帳戶餘額表,系統狀態完全由未花費交易輸出(UTXO,Unspent Transaction Output)的集合構成。
輸入、輸出與找零機制
一筆常規交易由輸入(Inputs)與輸出(Outputs)組成。輸入引用過去已存在的 UTXO 並提供解鎖簽名,輸出則創立具有新鎖定腳本與金額的 UTXO。當花費的 UTXO 面額大於支付目標金額時,差額會透過找零輸出(Change Output)返還至付款方的新地址,輸入總額減去輸出總額的差值則作為交易手續費獎勵給出塊礦工。
計價單位與費率市場
比特幣協議的最小原子計量單位為 satoshi(聰),1 BTC = 100,000,000 satoshi。手續費定價並不取決於轉帳金額多寡,而是由交易佔用的資料體積決定,費率以 sat/vB(每虛擬位元組聰數)計價。輸入數量過多(UTXO 碎化)會顯著增加交易體積,從而推高手續費成本。
待確認池與費用加速手段
發起廣播後的交易會先進入各節點的記憶體池(mempool)排隊等待打包。在網絡擁塞時,費率偏低的交易可能長時間滯留。目前主要有兩種鏈上加速機制:
- RBF(Replace-By-Fee,費用替換):遵循 BIP-125 規則,發起者廣播一筆引用相同輸入但手續費率更高的新交易覆蓋舊交易。隨着節點軟體(如 Bitcoin Core 28.0+ 策略)普遍支持 Full-RBF,替換未確認交易的相容性已大幅增強。
- CPFP(Child Pays For Parent,子推母):由收款方或找零方發起一筆引用卡滯交易輸出作為輸入的子交易,並支付極高費率,礦工為獲取子交易手續費會連帶打包其父交易。
確認數(Confirmations)
交易被打包進有效區塊稱為 1 次確認,其後每增加一個區塊,確認數累加 1。交易所普遍要求的 2 至 6 次入帳確認屬於個別機構的風險控制標準,協議底層並不存在絕對不可逆的單一閾值,但隨着區塊深度增加,逆轉交易的計算成本將呈指數級飆升。
工作量證明與挖礦機制
比特幣網絡採用去中心化競爭機制決定記帳順序,將物理世界的計算資源轉化為網絡安全屏障。
工作量證明(PoW)與雙重雜湊
礦工對 80 位元組的區塊頭執行兩次連續 SHA-256 運算(SHA-256d),尋找使輸出值小於或等於網絡當前目標值(Target)的隨機解。由於區塊頭中的 Nonce 欄位僅有 32 位元長度(約 42.9 億種組合),在當前算力環境下,礦工主要透過變更 Coinbase 交易中的 ExtraNonce 來改變 Merkle Root,從而獲得近乎無限的運算探索空間。
難度調整機制(Difficulty Adjustment)
系統每隔 2016 個區塊(以設計目標約兩週為週期)依據歷史實際出塊速度自動調整目標值,確保平均出塊間隔動態收斂在 10 分鐘左右。單次週期的難度調整幅度上限為放大或縮小 4 倍,以防止網絡算力突變造成極端波動。
算力、礦池與份額分配
雜湊率(Hashrate)衡量全網或單機每秒執行的雜湊次數(常見單位為 EH/s、ZH/s)。礦池(Mining Pool)將分散的算力進行匯聚,參與者依據提交的份額(Share,即低難度計算證明)按比例獲得區塊收益分配,有效平滑個體礦工的收入波動。
區塊獎勵與減半週期
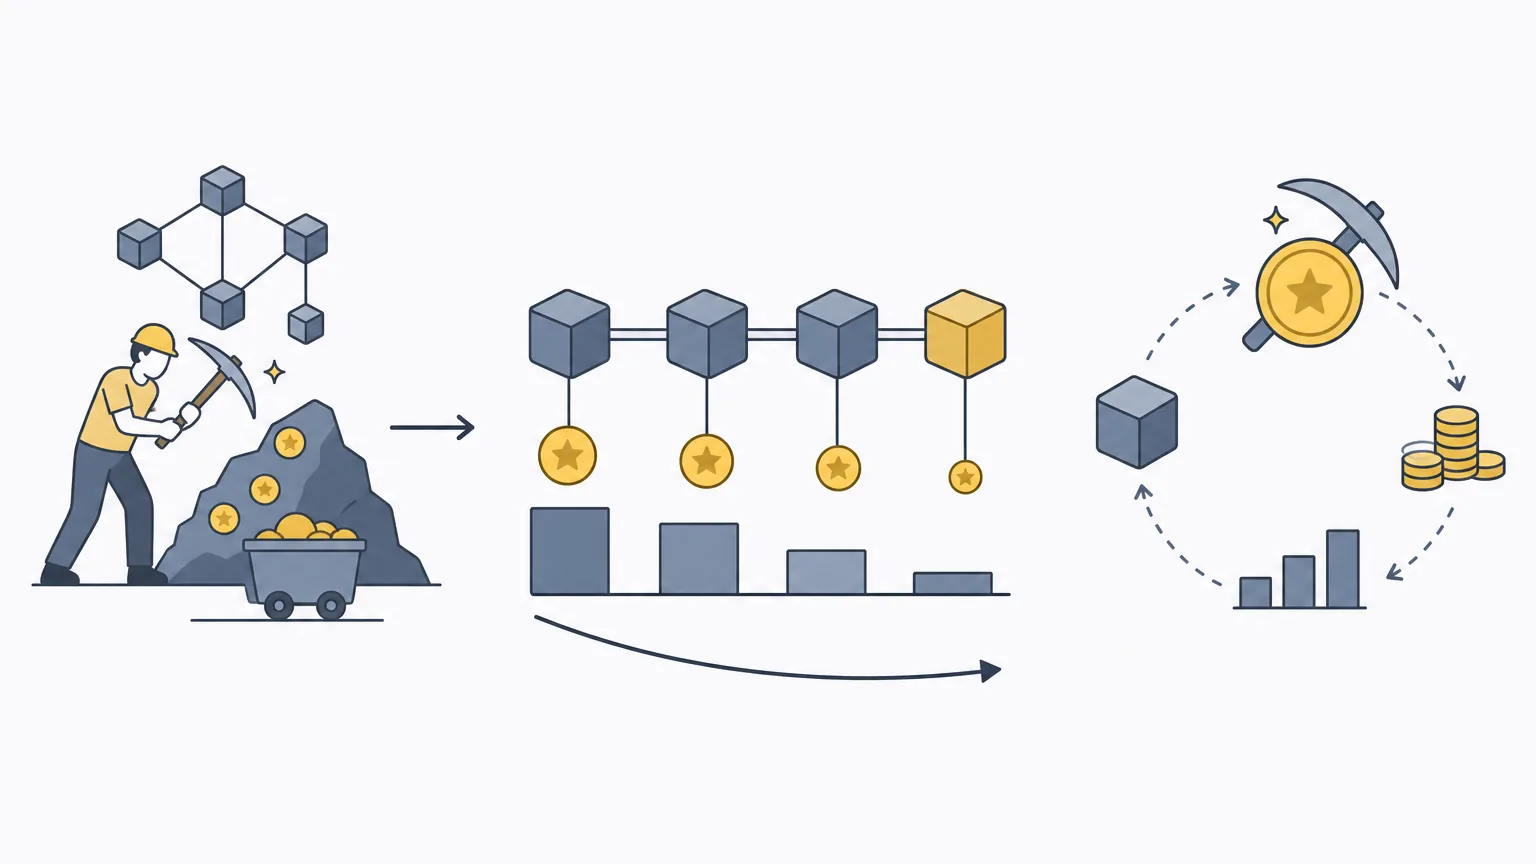
出塊收益由新發行的區塊補貼(Block Subsidy)與該區塊包含的所有交易手續費共同構成。初始補貼為 50 BTC,每隔 210,000 個區塊(約 4 年)減半一次。2024 年完成第四次減半後,單區塊補貼降為 3.125 BTC。長遠來看,手續費在礦工收益中的佔比將逐步上升。
51% 攻擊的技術邊界
掌握全網 50% 以上算力的實體無法偽造數位簽名來盜取他人資產,也無法憑空增發代幣。其真實威脅在於有能力製造深層鏈重組以執行雙花攻擊(Double-Spending)或惡意拒絕打包特定交易。
共識機制、升級與分叉
比特幣共識的核心原則為:節點始終認同累積最多工作量且完全符合規則的有效鏈。礦工負責交易排序與出塊競賽,而由個人或機構維護的全節點(Full Node)則負責嚴格驗證所有規則,任何違背共識的區塊都會被全節點自動拋棄。
軟分叉與硬分叉
| 分叉類型 | 規則變化 | 節點相容性與歷史案例 |
|---|---|---|
| 軟分叉(Soft Fork) | 收緊驗證規則,新規則產生的區塊對舊節點仍然有效。 | 具備向前相容性,不導致鏈分裂(如 2017 年 SegWit、2021 年 Taproot)。 |
| 硬分叉(Hard Fork) | 放寬或修改原有規則,未升級節點將直接拒絕新區塊。 | 不具備向後相容性,若社群無法一致升級將導致鏈永久分裂(如 2017 年 Bitcoin Cash 分裂)。 |
BIP 改進提案體系
協議所有架構迭代均透過 BIP(Bitcoin Improvement Proposal) 進行公開技術提案與同行審查。重大提案需要經過長期的程式碼實作、測試網演練以及礦工、節點與生態服務商的廣泛協調確認後方能激活。
擴容技術:閃電網絡與擴展協議
在保證去中心化與節點可運行性的前提下,主鏈區塊空間受到嚴格約束,吞吐量約在每秒數筆到十餘筆交易。網絡擴容主要朝向分層架構發展。
閃電網絡(Lightning Network)架構
閃電網絡是構建於比特幣主鏈之上的第二層(Layer 2)微支付通道網絡。雙方透過在主鏈建立一個 2-of-2 多簽輸出鎖定資金以開啟支付通道。通道內的頻繁交易僅需在鏈下更新資金承諾狀態,僅在開啟與關閉通道時才與主鏈互動。
跨節點路由利用 HTLC(雜湊時間鎖合約) 或 PTLC(點時間鎖合約)實現原子化多跳支付,保證資金在路徑中要麼全部成功結算、要麼原路超時退回。使用閃電網絡時需注意通道容量(Channel Capacity)與入站流動性(Inbound Liquidity),這兩項指標決定了節點當前收發款項的上限。
銘文(Ordinals)與 Runes 協議
近年來出現的 Ordinals 協議利用 Taproot 見證欄位為個別 satoshi 刻寫元數據,而 Runes 協議則依循 OP_RETURN 腳本構建鏈上資產發行機制。這些應用在不改動基礎層共識規則的前提下豐富了主鏈用例,但也對區塊空間需求與鏈上手續費市場產生了直接影響。
常見術語概念混淆對照
| 易混淆術語對 | 核心差異與本質區分 |
|---|---|
| 私鑰 vs 助記詞 | 私鑰是單一地址金鑰對的底層控制參數;助記詞是生成整個分層架構種子的可讀代碼,可衍生無數私鑰。 |
| 區塊大小 vs 區塊重量 | 前者為 SegWit 前的舊計量概念;現行協議統一受限於 4,000,000 重量單位,計費採用 vByte 折算。 |
| 全節點 vs 礦工 | 礦工負責算力競爭以確定交易打包排序;全節點負責獨立執行校驗並拒絕一切違規區塊。 |
| RBF vs CPFP | RBF 由原交易發送者發起以覆蓋舊交易;CPFP 通常由接收方透過花費未確認輸出發起子交易以加速父交易。 |
安全準則:任何情況下,私鑰與助記詞都不可在聯網剪貼簿、雲端筆記或未受信任的第三方網頁中輸入。正規協議驗證從不需要用戶披露私鑰明文。
常見問題解答(FAQ)
Q1:轉帳手續費是按照發送的比特幣數量扣除的嗎?
不是。手續費取決於交易在區塊中所佔用的虛擬體積(vByte)與當前網絡的費率(sat/vB),與轉帳金額無關。一筆涉及多個零碎輸入(UTXO)的小額轉帳,手續費可能遠高於單一輸入的大額轉帳。
Q2:為什麼發送比特幣後在瀏覽器上顯示「Unconfirmed」?
這代表交易已通過節點驗證並進入了待確認池(mempool),但尚未被礦工打包進最新區塊。若費率設定過低或鏈上處於擁塞狀態,可透過 RBF(若支援)或 CPFP 手段提高費率以加速確認。
Q3:Bech32(bc1q)地址與 Taproot(bc1p)地址有何差異?
bc1q 為原生隔離見證地址(P2WPKH/P2WSH),具備成熟的相容性與顯著的手續費折扣;bc1p 則是基於 Taproot 升級的最新標準地址,採用 Schnorr 簽名與 MAST 技術,為複雜多簽與智能合約提供更強的隱私性與數據效率。
Q4:助記詞遺失後還能透過客服或平台找回資產嗎?
在非託管錢包中無法找回。比特幣底層協議由密碼學規則運行,不存在任何中央管理員或找回機制。一旦遺失助記詞且丟失本地設備存取權限,該金鑰控制的所有鏈上資產將處於永久不可動用狀態。



