
派生路徑是甚麼:從一粒種子長出一整棵鑰匙樹
手上的 12 個或 24 個英文單詞,本質上不是一組單一密碼,而是一整棵私鑰樹的根基。根據 BIP-0039 官方規範,系統會將助記詞轉換為 512 位元的種子(Seed),再由 BIP-0032 階層確定性錢包標準 從種子計算出主私鑰與主鏈碼(Chain Code)。隨後的所有鏈上地址與對應私鑰,均按特定規則逐層推導而來。這條推導路線即為派生路徑(Derivation Path),格式如 m/44'/60'/0'/0/5。
派生路徑就像大廈門牌:同一座建築內的每戶人家各有一把獨立鑰匙,門牌號碼指引電梯樓層與房號。路徑字串本身是公開的索引規則,並不包含機密;真正的核心防禦在於起點的種子、路徑盡頭的私鑰,以及擴展公鑰(xpub)的權限劃分。
單一種子理論上可推導出海量私鑰,標準做法是將路徑分層以隔離不同用途。這種樹狀架構兼具便利與關聯性——一旦掌握某一層級的敏感資訊,影響範圍將取決於該節點的派生屬性與邊界設計。
BIP32 的樹狀結構:硬化派生是整棵樹的承重牆
BIP32 定義了兩種子金鑰派生方式:硬化派生(Hardened Derivation)(路徑中帶單引號,如 0')與普通派生(Normal Derivation)(無單引號)。兩者的關鍵差異在於計算子金鑰時,HMAC-SHA512 的輸入是父私鑰還是父公鑰。
普通派生僅需「父擴展公鑰(xpub)+ 父鏈碼 + 索引號」,即可算出子公鑰。這是冷錢包觀察模式(Watch-only Wallet)及自動化收款系統的基礎原理:將 xpub 授權給記帳工具或伺服器,系統便能持續生成新收款地址並查詢餘額,卻無法簽署任何支出交易。
然而,這項便利伴隨特定的安全邊界:若某個非硬化子私鑰(如 m/44'/60'/0'/0/0)發生洩漏,且攻擊者同時取得了對應的父擴展公鑰(m/44'/60'/0'),攻擊者可透過數學計算反推出該父節點的私鑰,進而掌控該父節點轄下所有非硬化子地址。但請注意,推導過程無法穿透上層的硬化邊界,不會直接向上波及主私鑰或其他並列的硬化帳戶。
硬化派生強制將父私鑰作為計算材料,僅持有 xpub 無法推導出子公鑰,徹底切斷了由下而上的逆推鏈路。因此主流標準均將「用途(Purpose)、幣種(Coin Type)、帳戶(Account)」設為硬化層,僅在末端的找零與地址索引保留普通派生,達成安全與彈性的平衡。
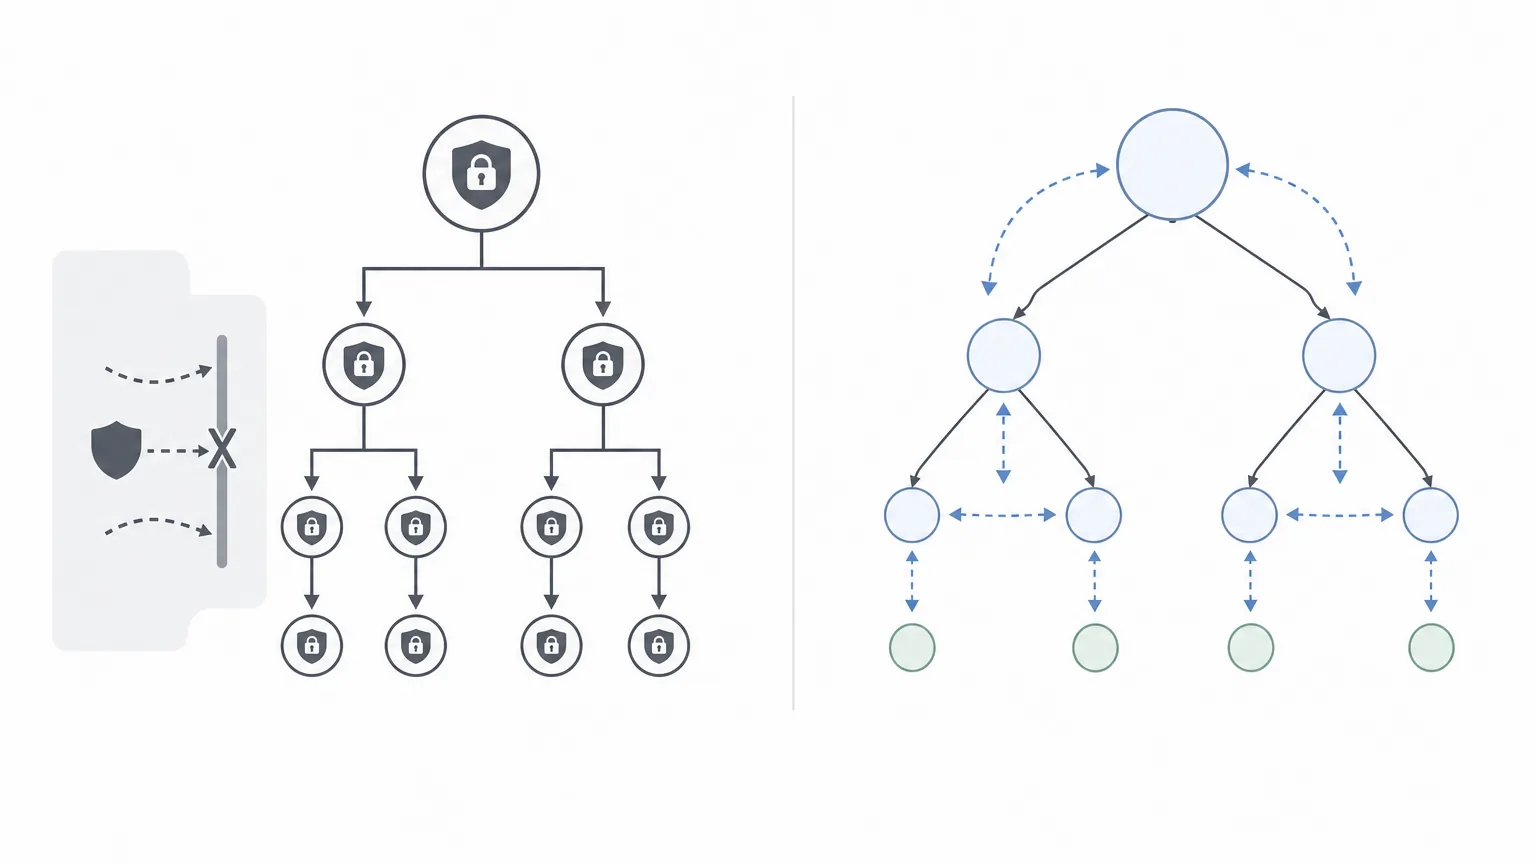
核心原則:硬化是隔離牆,普通派生是透視窗。窗戶提供了查帳便利,但任何一個非硬化子私鑰與 xpub 同時外洩,該窗戶下方的所有資產都將面臨連鎖風險。
BIP44 之後的標準路徑,每一段都在說一件事
依據 BIP-0044 官方規格,標準派生路徑確立了五層結構,後續的 BIP-0049、BIP-0084 及 BIP-0086 則透過第一層 Purpose 欄位區分不同的腳本與地址格式:
| 層級(Level) | 常見範例 | 定義與架構作用 |
|---|---|---|
| purpose’ | 44′ / 49′ / 84′ / 86′ | 遵循的規範標準(傳統地址、隔離見證 P2SH、原生隔離見證 Bech32、Taproot) |
| coin_type’ | 0′ / 60′ / 501′ | 幣種索引:BTC(0’)、ETH 及多數 EVM 鏈(60’)、Solana(501’) |
| account’ | 0′ / 1′ / 2′ | 獨立帳戶編號,帳戶之間由硬化派生隔開,風險互不相干 |
| change | 0 / 1 | 常規收款鏈(0)或內部找零鏈(1,主要應用於 UTXO 模型) |
| address_index | 0 / 1 / 2 … | 該鏈下的地址序號,依序遞增以降低地址重用機率 |
幣種編號由公開標準維護,根據 SLIP-0044 註冊清單,該層常數均強制使用硬化派生。標準路徑確保了跨客戶端的可預期性:只要遵循同一規範,在任何相容軟硬體中匯入助記詞,均能推導出完全相同的地址組合。
同一組助記詞,不同錢包給出不同地址
在資產管理中最常見的疑惑是:將同一組助記詞匯入不同錢包軟體後,帳戶餘額卻顯示為零。這通常不是資產遺失,而是預設派生路徑不一致所致。
比特幣生態因歷經多次升級,各錢包的預設路徑存在差異:早期錢包採用傳統路徑 m/44'/0'/0'/0/0(以 1 開頭),部分支援隔離見證的錢包預設為 m/49'/0'/0'/0/0(以 3 開頭)或原生隔離見證 m/84'/0'/0'/0/0(以 bc1q 開頭),Taproot 則為 m/86'/0'/0'/0/0(以 bc1p 開頭)。不同的 Purpose 代表完全不同的子樹,地址自然無法對齊。
此類情況的最大風險在於操作者的恐慌反應——誤信搜尋引擎上的未授權「線上派生路徑修復工具」或「資產找回網頁」,在聯網環境下貼上助記詞,造成核心種子全面洩漏。
此外,BIP39 定義的密碼短語(Passphrase,常被俗稱為第 25 個詞,但官方規格為任意字串)也會改變根基。它將助記詞與 Passphrase 經由 UTF-8 NFKD 正規化後作為鹽值,透過 PBKDF2-HMAC-SHA512 迭代 2048 次產生種子。若當初設定了 Passphrase 但還原時遺漏,或因特殊符號編碼不一致,也會派生出完全不同的獨立錢包樹。
把風險逐項拆開:派生路徑到底能守住甚麼
1. 助記詞失守(在無 Passphrase 或短語同步洩漏下)
在未設定 BIP39 Passphrase、或攻擊者同時獲取助記詞與 Passphrase 的情況下,助記詞即等同於主種子。掌握了主種子即可推導出所有硬化與非硬化分支的私鑰,此時任何派生路徑的自訂結構都無法提供防禦。12 詞(128 位元熵)與 24 詞(256 位元熵)具備足夠的抗暴力破解強度,洩漏的主因往往在於截圖、雲端備份或剪貼簿讀取等操作失誤。
2. 擴展公鑰(xpub)洩漏:隱私完全曝光
將 Account 層的 xpub 授予第三方(例如未經審計的報稅軟體或瀏覽器外掛),對方可持續推導出該帳戶下所有的歷史與未來地址、交易明細及即時餘額。雖然標準路徑的 Account 層使用硬化派生,單純外洩 xpub 不會直接導致私鑰被逆推,但會使財務隱私蕩然無存。
3. xpub 疊加非硬化子私鑰外洩
當攻擊者同時掌握某層級的 xpub 以及該層級下方任一非硬化子私鑰時,即可計算還原該層級的私鑰,進而掌控該節點轄下的整條非硬化分支。所有涉及普通派生的 Account 層 xpub 與子私鑰均須嚴格保護,避免將其視為完全無害的公開資料。
4. 路徑錯配導致的心理盲區
找不到特定路徑下的資產屬於顯示與索引問題,鏈上資產並未消失。多數重大資產損失源於用戶在此階段誤入釣魚網站,或向假冒客服提供敏感憑據。
5. 非標準路徑的維護成本
部分錢包採用非標準的自訂派生路徑。此舉並不能實質提高密碼學抗破解強度,反而大幅增加日後災難復原時遺忘路徑的風險。若使用特殊路徑,必須在實體備份中詳實記載完整路徑架構。
6. 盲簽與路徑切換盲區
硬體錢包能確保私鑰不出晶片,但無法替用戶審查惡意簽名請求。當透過第三方介面切換路徑發起交易時,硬體裝置螢幕上顯示的目標地址、金額與路徑參數是唯一的信任基準,若與主機端顯示不一致應立即中止。
多鏈場景:路徑重用帶來的關聯風險
Ethereum、BNB Smart Chain、Polygon、Arbitrum 及 Base 等 EVM 相容鏈普遍共用 coin_type 60',其標準路徑通常為 m/44'/60'/0'/0/0。這意味著同一組助記詞在各 EVM 鏈上產生的公鑰與地址完全相同。
這種設計帶來了操作便利,但也構成了鏈上關聯分析的突破口:若在任一鏈上公開了該地址(例如領取空投、參與公開眾籌或綁定實名身分),鏈上分析工具即可將不同網路中的資金流向與持倉規模精準關聯至同一實體。
非 EVM 鏈則具備不同機制:UTXO 鏈(如 Bitcoin)各自分配專屬 coin_type 且廣泛使用找零機制;而 Solana、Sui、Aptos 等採用 Ed25519 曲線的網路,遵循 SLIP-0010 密鑰派生規範。由於 Ed25519 在數學特性上不支援由父公鑰推導子公鑰,其所有派生層級均為硬化派生(如 Solana 常見的 m/44'/501'/0'/0'),在架構上天然消除了 xpub 逆推子私鑰的攻擊面。
| 風險項目 | 觸發條件 | 潛在影響 |
|---|---|---|
| 主種子洩漏 | 助記詞(及 Passphrase)遭竊或存入聯網設備 | 全樹私鑰失守,派生路徑無法提供防禦 |
| xpub 擴展公鑰外洩 | 向未受信平台匯出 Account 層 xpub | 該帳戶所有交易紀錄與餘額被全域追蹤 |
| xpub + 非硬化子私鑰外洩 | 兩項敏感憑據於同一非硬化分支同時洩漏 | 父私鑰遭逆推,該父節點轄下非硬化子地址全數淪陷 |
| 多鏈地址共用 | 於多條 EVM 相容鏈使用同一派生路徑與地址 | 鏈上足跡完全關聯,資產全貌透明化 |
| 路徑記錄缺失 | 採用特殊或非標準路徑且未予備份 | 錢包遷移時無法精確還原資產,增加誤入釣魚工具風險 |
實務防護:今天就能做好的幾件事
- 離線生成種子憑據:助記詞必須在未連網的硬體錢包或開源離線環境中生成,嚴禁螢幕截圖、相機拍照或透過通訊軟體傳輸。
- 實體冷備份並註明路徑參數:使用金屬助記詞板或紙本妥善保存助記詞。若使用了非標準派生路徑或特殊地址格式,應將路徑格式(如
m/84'/0'/0'/0/0)獨立註記於備份中。 - 最小化 xpub 授權範圍:僅在必要時匯出專用帳戶層的 xpub 供記帳或審計使用,切勿隨意張貼或授予不明第三方應用程式。
- 依安全等級劃分獨立種子:高淨值冷儲存、日常互動熱錢包與合約實驗環境應採用不同助記詞根基,實現物理級風險隔離。
- 轉入主力資金前落實小額驗證:在新路徑或新錢包接收大額資產前,先行執行小額轉入與轉出測試,確保簽名機制與路徑解析完全正常。
- 定期進行離線災難復原演練:在獨立且斷網的備用環境中,測試助記詞、Passphrase 與派生路徑的還原流程,確保備份資訊準確無誤。
- 堅持硬體錢包螢幕核驗:簽署交易前,務必逐字核對硬體裝置實體螢幕上的收款地址與金額,杜絕盲簽風險。
關於 BIP39 Passphrase 的防護邊界:它是對抗實體助記詞失竊的有效防線,但沒有校驗機制,任何字元、大小寫或空格的偏差都會推導出全新且合法的空錢包。此外,BIP39 規範採用的 PBKDF2-HMAC-SHA512 迭代次數為固定的 2048 次,對於簡短、常見的詞彙抗暴力破解能力有限。若啟用此功能,必須選用具備足夠長度與隨機性的密碼短語,並與助記詞本體實施物理分離備份。
常見問題解答(FAQ)
Q1:派生路徑字串(如 m/44’/60’/0’/0/0)被別人看到,資產會被盜嗎?
不會。派生路徑僅是公開的推導規則與索引序號,本身不含任何密鑰材料。只要你的助記詞、主私鑰及擴展私鑰(xprv)沒有外洩,單純知道派生路徑無法對你的鏈上資產進行任何操作。
Q2:為什麼在不同錢包匯入同一組助記詞,看到的地址會不一樣?
主要有兩個原因:第一是各錢包預設的派生路徑標準不同(例如比特幣存在 BIP44 傳統、BIP49 相容隔離見證、BIP84 原生隔離見證與 BIP86 Taproot 等多種 Purpose);第二是當初建立錢包時可能啟用了 BIP39 Passphrase(密碼短語)但還原時未輸入。此時資產仍在鏈上,只要切換至正確路徑或補上短語即可正常顯現。
Q3:擴展公鑰(xpub)洩漏會有什麼後果?可以隨便給別人看嗎?
不可以隨意公開。雖然在標準硬化架構下,單純洩漏 Account 層的 xpub 不會直接導致私鑰失竊,但對方可以推導出該帳戶下所有歷史與未來的地址、交易記錄及餘額,導致財務隱私完全透明;此外,若未來該分支下有任一非硬化子私鑰不慎洩漏,攻擊者將能藉此逆推出父節點私鑰。
Q4:Solana 和比特幣、以太坊的派生路徑在安全性上有何不同?
比特幣與以太坊基於 secp256k1 曲線,採用 BIP32/BIP44 標準,其帳戶層以上為硬化派生,而地址層多使用普通派生;Solana 等基於 Ed25519 曲線的網路則遵循 SLIP-0010 規範,由於數學特性限制,其派生路徑的每一層均為硬化派生,因此在架構上天然消除了透過 xpub 與子私鑰逆推父私鑰的風險。
Q5:如果忘記了自己錢包的派生路徑,該如何找回資產?
請在嚴格離線且安全的環境中,使用開源且可信的錢包客戶端,依序嘗試主流標準路徑:比特幣嘗試 m/84'/0'/0'/0/0、m/49'/0'/0'/0/0、m/44'/0'/0'/0/0 及 m/86'/0'/0'/0/0;EVM 鏈嘗試 m/44'/60'/0'/0/0。切勿在任何聯網網頁或搜尋引擎提供的「路徑找回工具」中輸入助記詞。



