
一份继承计划上写着清晰的条款:三把密钥中任意两把可以动用这笔资金;若连续 90 天没有任何交易动静,单独一把预设的恢复密钥也可以将其转走。这类业务意图任何人都能读懂、核对并达成共识。然而,要将其落实为一个在比特币区块链上安全生效的输出,就必须翻译为底层的 Script 字节序列。这个翻译环节向来是钱包工程与智能合约开发中最容易出现漏洞的风险点。Miniscript政策語言与其下层的表达体系,正是为了彻底弥合这一落差而诞生的工具链。
脚本能跑,却很难被人读懂与验证
比特币脚本是一套基于堆栈的极简执行语言,它的设计哲学只聚焦于一个核心命题:提供的解锁输入能否让堆栈顶端留下非零值以花费输出。由于刻意剔除了循环与递归结构,脚本在共识执行层面具备出色的确定性与安全性。但这种设计换来的代价,是脚本自身缺乏高阶抽象。一段原生隔离见证(SegWit)的脚本,本质上是一串被压平的操作码字节序列。条件分支分散在 OP_IF 与 OP_ELSE 之间,具体的签名门槛、锁定时序以及满足花费所需的见证结构,全靠开发者自行人工逆向推演。
在真实的钱包工程中,最容易诱发灾难的环节在于签名阶段的静态检查:当前这段脚本究竟依赖哪几把私钥?最少需要构造多大的见证数据?是否存在某条未预期的分支,使得第三方在缺乏有效密钥的前提下通过交易延展性改写签名并盗取资金?广播交易时,字段 nSequence 与 nLockTime 必须设置成何种数值才不会被矿工节点直接拒收?直接面向裸字节回答这些问题,复杂度等同于在脑中运行一套完备的解释器,任何微小的认知偏差都可能导致资产被永久锁死在黑洞地址中。
输出描述符(Output Script Descriptors)的引入缓解了结构外层的混乱。wsh(…)、sh(wsh(…)) 以及 tr(…) 规范了资产锁定的外壳模板与地址派生规则。然而描述符最初侧重于表述“输出在链上长什么样”,并未解决“复杂的解锁逻辑如何在保证安全与成本最优的前提下编译落地”。填补这一空白的核心技术栈,正是由政策语言(Policy Language)与 Miniscript 构成的组合体系。
政策語言:把花錢規則寫成人能讀的表達式
政策语言位于整个抽象体系的最顶层。它是一套纯粹面向人类思考习惯与编译器分析的高阶语义组合子,专注于陈述“谁在什么时间、凭何种凭据可以动用资产”。其核心词汇体系精炼而严谨:
pk(KEY):指定公钥对应的合法数字签名。older(n):相对时间锁(基于 BIP 68 与 BIP 112)。当数值未设置时间类型标志位时,n 表示经历的区块确认数;当设置了时间类型标志位时,则表示以 512 秒为基本步长的实际时间跨度。after(t):绝对时间锁(基于 BIP 65 与 BIP 113),指定交易生效所需跨越的全局区块高度或 UNIX 时间戳。sha256(H)、hash256(H)、ripemd160(H)、hash160(H):出示哈希对应的有效原像。and(A,B)、or(A,B):布尔逻辑组合,分别代表双重条件必须同时满足,或任一条件满足即可。thresh(k,A,B,...):门限约束,指明在一组 N 个独立条件中,至少需满足其中的任意 k 个。
利用上述组合子,复杂的资产托管策略可以直接映射为直观的数学表达。例如常见的 3 人协作 2 人签名,写为 thresh(2,pk(A),pk(B),pk(C))。若叠加上述 90 天(按平均 10 分钟出块约合 12960 个区块)未花费后的紧急救援通道,整体策略便展现为一个干净的嵌套声明:
or(
thresh(2,pk(A),pk(B),pk(C)),
and(pk(RECOVERY),older(12960))
)
政策语言的设计纯粹服务于人类审查与编译器输入,比特币底层共识网络无法直接解析此类语法。核心特征在于:从政策到脚本存在着显著的一对多映射。同一套业务逻辑可以被翻译成多种功能等价但在链上体积、见证开销与手续费消耗上差距悬殊的脚本实例。政策语言负责定义“允许花费的逻辑准则”,而如何将其实例化为最优的机器码,则交由 Miniscript 及其编译器完成。
Miniscript:與腳本逐句對應的中間語言
Miniscript 是架设在抽象政策与底层 Script 之间的强类型中间表达层(IR)。它并不是对共识协议的硬分叉或软分叉升级,而是完全运行在客户端、节点签名逻辑与开发工具链内部的结构化子集。Miniscript 保留了政策层的高阶树状逻辑,同时与底层脚本的操作码建立了严密的双向映射机制:
正向编译流程(Policy → Miniscript → Script):从人类可读的政策意图出发,由编译器在庞大的搜索空间中自动权衡不同分支的权重与开销,筛选出无延展性风险且总费用极优的最终脚本。
逆向反编译流程(Script → Miniscript):任何符合 Miniscript 子集约束的裸脚本,均可被 100% 确定性地逆向重构为带有完备类型标记的树状表达式。这种确定性逆向能力,从根本上打破了传统开发中“脚本一旦编译上链便沦为不可读黑盒”的困境。
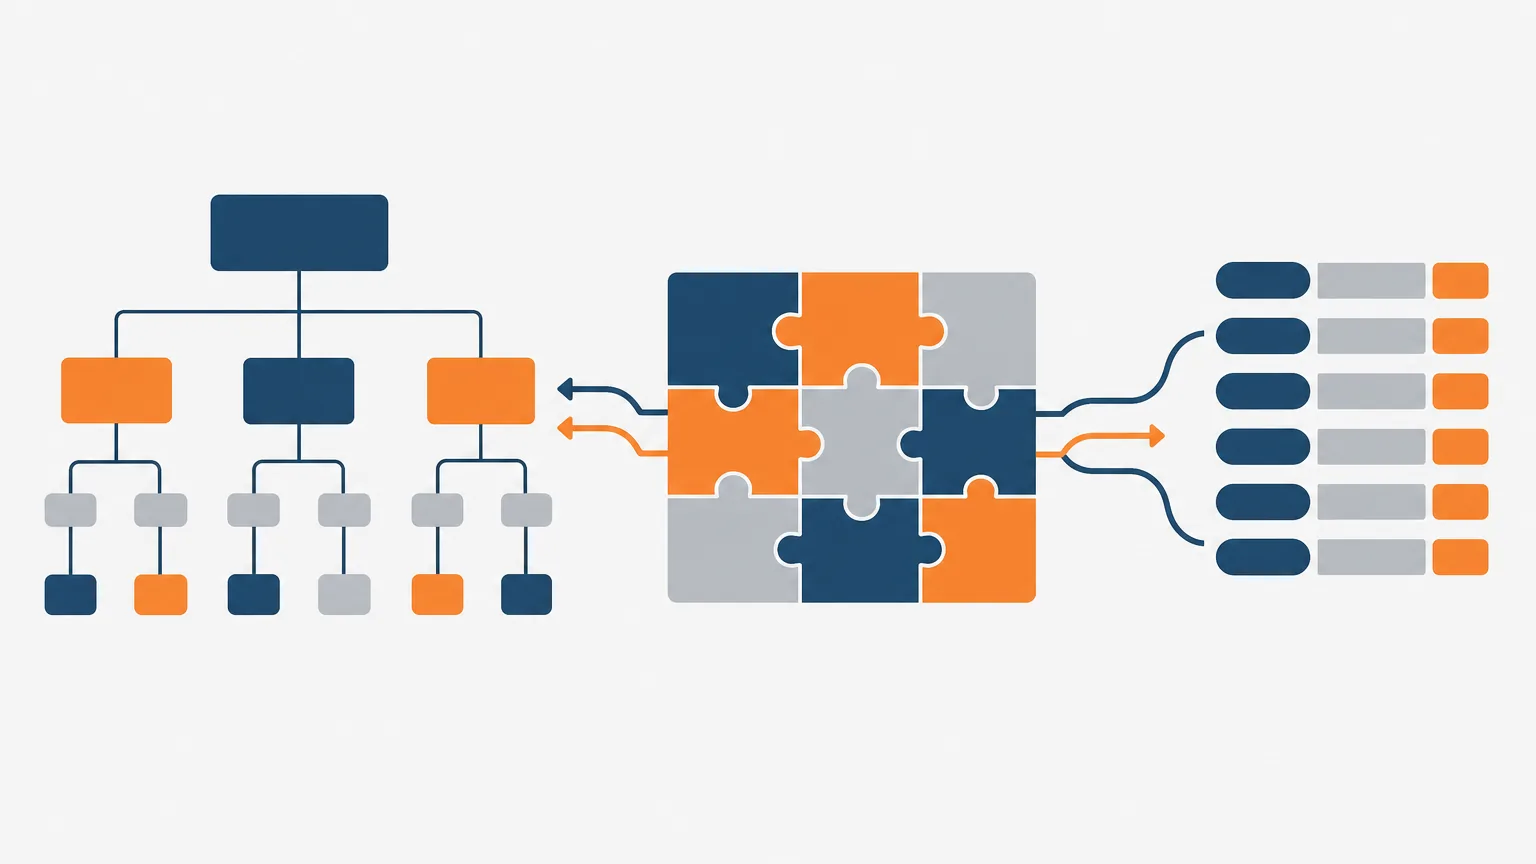
通过双向一一对应,任何一段 Miniscript 片段都有精确对应的脚本实现,每个合规的脚本片段与它对应的 Miniscript 表达式在执行语义上完全一致。例如,表达式 multi(2,A,B,C) 与其翻译出的标准多签脚本在执行上完全等价;而复杂的组合表达如 or_d(pk(A),and_v(v:pk(B),older(144))),也同其编译产出的一系列条件分支与相对时间锁操作码在执行上完全等价。这使得钱包能够在资产签名生效之前,将晦涩的栈操作码还原为精确的结构化规则,交给硬件设备进行可视化比对。
類型與屬性:不執行腳本也能做出精準靜態推理
Miniscript 具备高度工程化价值的关键,在于其形式化类型系统(Type System)。系统为每一个子表达式赋予了严格的“基本类型”(Type)与一系列“行为属性”(Properties)。基本类型定义了表达式求值后在堆栈顶端留下的数据形态,而行为属性则对该表达式在执行期间的安全边界与资源占用作出强数学约束。
基础求值类型共分为四种,标记在表达式前缀或推导体系中:
伴随类型的修饰属性由一系列字母标记,构成了静态代码分析的核心依据。例如标记是否需要数字签名(s)、是否在不满足时能干净推入假值(d)、是否永远不可被误满足(u)以及时间锁的组合限制(k 等)。依靠这些属性,钱包不仅不需要实际运行虚拟机解释脚本,就能提前得知:
- 防范交易延展性攻击(Malleability-free):确保任何合法的花费见证无法被中继节点或恶意观察者在未持有私钥的情况下篡改,避免因见证哈希变动导致多跳支付(如闪电网络)或多签协调状态脱节。
- 杜绝非预期捷径(Safety):验证某些复合分支在子条件求值失败时,是否可能由于堆栈残留非零脏数据导致整个表达式被异常判定为通过。Miniscript 会在编译阶段直接标记并拒绝不满足健全性要求的语法组合。
- 静态上界分析:在签名广播前,精确锁定执行所需压入的最大栈深度、操作码总数量以及见证数据的理论最大字节数,确保其绝对不会触碰比特币节点的标准交易上限。
組合子體系:腳本構造的積木積木塊
在具体脚本生成中,Miniscript 提供了一套完备的组合子(Combinators),使开发者能够在细粒度控制底层操作码走向的同时,保持清晰的逻辑结构:
虽然 or_b、or_c、or_d、or_i 在语义上都能映射政策中的 or(A,B),但它们生成的字节长度以及不同分支被执行时所需的见证栈元素存在很大差异。例如 or_i 需要在输入见证中显式提供路径标志参数(1 或 0),而 or_d 则借助条件求值本身的布尔副效应省去显式标志,其最佳选用完全由编译器根据使用概率与成本模型自动决策。
編譯優化:從語義到字節碼的代價建模
在 Miniscript 工具链中,将高阶政策语言转化为最终可部署的脚本是一个复杂的约束优化搜索过程,通常包含以下阶段:
- AST 展开与候选空间生成:将政策的抽象语法树逐级解构,根据各逻辑连接词穷举可用的 Miniscript 组合子及其类型包装组合。
- 形式化安全约束过滤:对所有生成的中间表达进行全量类型推导,立刻剔除存在交易延展漏洞、存在非预期跳过路径以及未满足操作码数量限制的非安全方案。
- 精确开销建模(Cost Modeling):编译器按具体密码学上下文量化开销。例如,传统 ECDSA 签名通常占用约 71-73 字节(均值估算 72 字节),Schnorr 签名固定占用 64 字节(带 SighashFlag 时为 65 字节);压缩公钥占用 33 字节,Taproot x-only 公钥占用 32 字节;SHA256/HASH256 原像需 32 字节,RIPEMD160/HASH160 原像则需 20 字节。以此精算各分支解锁所需的动态见证体积与静态脚本主体体积。
- 加权成本决算:结合各花费分支的预设执行概率,在合法组合中锁定使得整体虚拟字节(vByte)开销最小的 Miniscript 表达式作为最终输出。
伴随编译过程的一项核心算法是命中集分析(Hitting Set Analysis)。该算法通过静态遍历语法树,精准求得使得表达式能被满足的极小私钥子集族。举例来说,对于复杂的嵌套门限策略,钱包能够提前在离线状态下计算出“当前交易只需调动硬件密钥 A 与 C,即可满足广播条件”,并在签名协调阶段仅向相关设备发送签名请求,这使得自动化多签协同软件的交互体验得到了根本改善。
描述符與 Taproot:工程實踐的標準化載體
Miniscript 并不作为孤立的语法片段存在,它的工业化落地完全依托于规范的输出描述符体系。相关的底层技术由一系列官方规范确立:
- BIP 380 官方規範(輸出腳本描述符):确立了描述符的通用语法框架、校验和机制与地址派生模型。
- BIP 382 官方規範(SegWit 描述符):严格定义了单公钥隔离见证
wpkh()与脚本哈希隔离见证wsh()。需要注意,常见单签通常写为wpkh(KEY),而wsh(pk(KEY))则是把单公钥封装进了隔离见证脚本哈希中。 - BIP 383 官方規範(多簽描述符):规范了
multi()与字典排序多签sortedmulti()的语法标准。 - BIP 386 官方規範(Taproot 描述符):制定了围绕 Taproot 树结构(内部密钥与脚本叶子树)的
tr()语法标准。
在核心客户端的演进历程中,根据官方发布说明,Bitcoin Core v0.17.0 發布說明中初次引入了基础描述符框架(涵盖 BIP 380-385 的核心能力);而直至 Bitcoin Core v22.0 發布說明,才正式合入支持 Taproot 描述符的 BIP 386 规范。在多团队协作或跨软件迁移时,若部分节点环境或硬件固件版本滞后,就可能出现无法正确解析新版描述符的问题,提前核验基础设施的版本兼容性是工程部署的前提。
Miniscript 完整地嵌入在这些描述符外壳中。例如,一段带有相对时间锁逃生通道的混合方案,在 SegWit 架构下表现为:
wsh(or_d(pk(KEY_PRIMARY),and_v(v:pkh(KEY_BACKUP),older(144))))
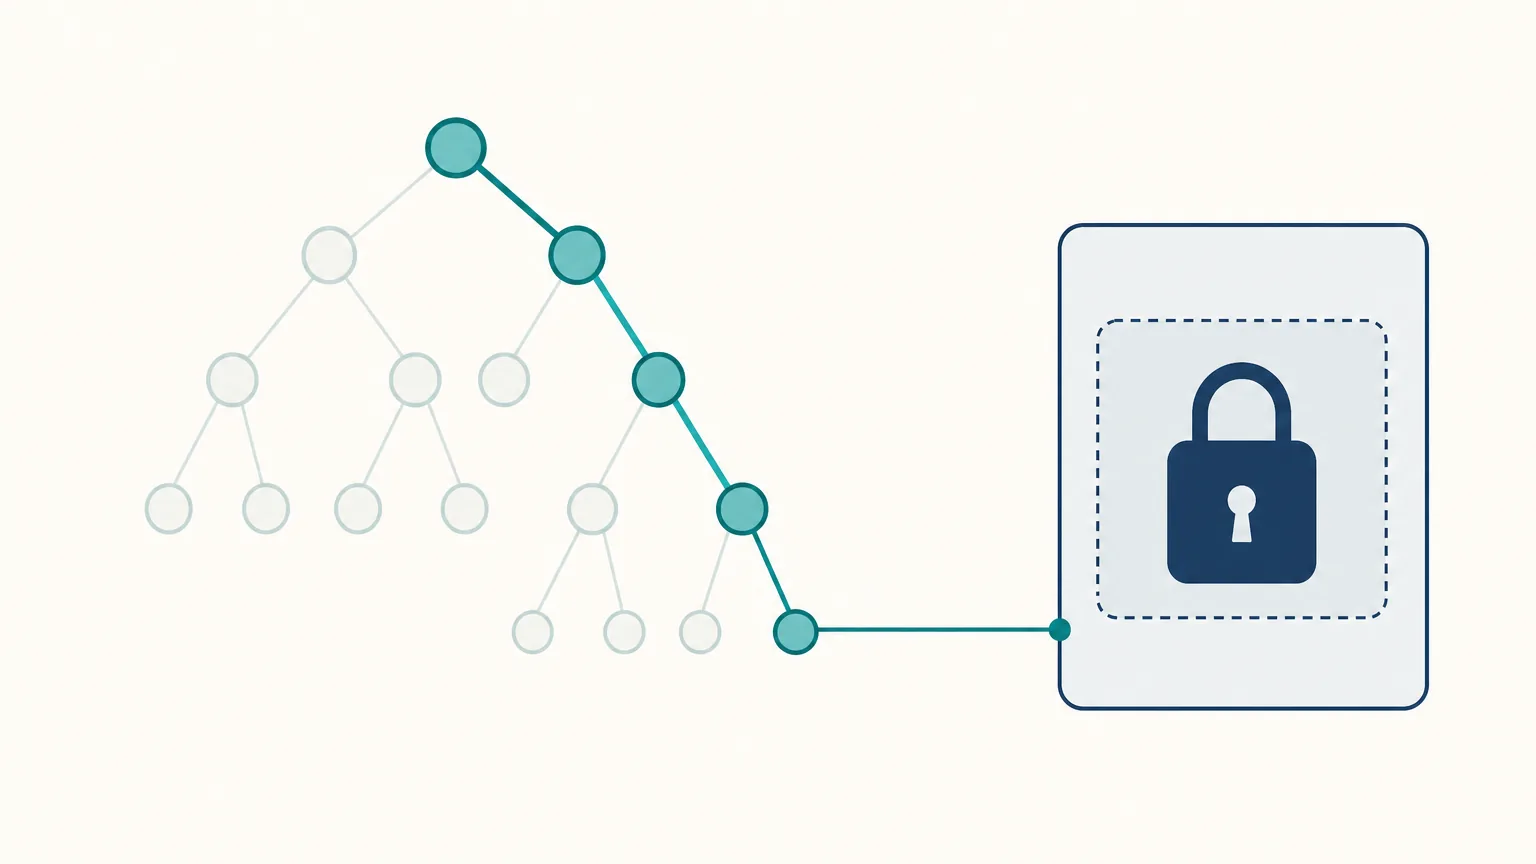
当进阶到 Taproot 时代,Miniscript 迎来了一个关键跃迁。在由 BIP 341 与 BIP 342 规定的 Tapscript 上下文中,多签逻辑抛弃了古老的 OP_CHECKMULTISIG 操作码,转为使用基于 Schnorr 累加校验的 multi_a(k,…)。更重要的是架构形态的升维:Taproot 将业务逻辑拆分为内部密钥与默克尔脚本树(MAST)。在花费时,如果采用脚本路径(Script Path),链上仅需要公开实际被执行的叶子脚本及其默克尔证明路径(包含相邻兄弟节点的哈希值),其余未被触发的叶子脚本内容仍然完全隐藏。这意味着在 Miniscript 中设计的多套复杂应急机制,在不被调用的日常情况下,既不会侵占宝贵的链上空间,也不会暴露其逻辑代码。
錢包應用與工程部署範式
在现代比特币钱包与托管服务中,Miniscript 主要承担核心规则校验、PSBT(部分签名比特币交易)构建以及见证预估的职责。典型的业务生命周期通常遵循标准化流程:
- 策略确立与描述符生成:业务方以政策语言写出共管方案,通过编译器导出带有 Miniscript 的标准描述符。
- 硬件与协作者注册:将该描述符导入各协作方的软件中。对于具备描述符解析能力的部分现代硬件签名设备,设备固件会直接展示该描述符对应的多签门限与时间锁详情,用户在设备屏幕上确认无误后批准注册。
- 动态花费路由:发起花费时,钱包底层分析当前的满足路径(例如:是日常多签还是已超期的应急备份),自动填入正确的
nLockTime与交易输入的nSequence字段,并精准计算所需见证费率。 - PSBT 分发与组合:钱包生成 PSBT 并分发给命中集内的相关密钥持有者。各签名方无需理解整套系统的实现细节,仅需在其终端核验交易目的地与金额后签署其专属分支,最终由协调器拼装广播。
这一工作流彻底重塑了机构托管与个人冷存储的协作模式。在此之前,任何超越简单 2-of-3 的定制策略都极易因各钱包内部实现差异而无法互通;而依托 Miniscript 描述符,各方即使使用不同供应商开发的客户端,只要共同认同同一份标准描述符,就能在不泄露私钥的前提下保持逻辑与地址计算的严格一致。
實踐中的高頻陷阱與防禦策略
在享受 Miniscript 带来的确定性与高扩展性的同时,实际工程落地中仍需规避以下典型误区:
误区一:误将子集视为全集。Miniscript 仅仅是比特币脚本的一个高度安全的标准化子集。任何包含非常规算术、复杂堆栈翻转或未包含在组合子语法中的裸脚本,在解析器中都会直接抛出 ParseError。设计策略必须在规范支持的边界内进行。
误区二:仅核对收款地址而忽略描述符本身。由于同一政策在不同的编译目标(如 P2WSH 与 Tapscript)或不同优化偏好下会产生完全不同的底层脚本,单凭地址一致无法确认脚本结构的完全对等。在跨机构签署协议时,各方必须对描述符文本及其校验和做一致性确认。
误区三:时间锁参数配置错误。older(n) 的参数必须准确理解其区块计数值(无时间标志)或 512 秒时间片计数值(带时间标志)的区别。此外,虽然 Miniscript 会对时间锁提出要求,但构造交易时若未在交易输入层正确填充 nSequence,交易在广播给全网节点验证时仍将被直接丢弃。
误区四:低估硬件兼容性差异。尽管主流桌面与服务级工具链(如 BDK、Bitcoin Core)已全面支持,但并非市场上所有硬件钱包都内置了完整的 Miniscript 解析引擎。对于不支持复杂策略的旧固件设备,盲目部署复杂结构可能导致设备在签名阶段报出“不支持该脚本模板”并拒绝签名。
結語:讓比特幣合約重獲工程確定性
政策语言与 Miniscript 的成熟,为比特币脚本层补上了一层缺失已久的可验证中间表达。它将“如何安全花钱”这一高层诉求,拆分为人机友好的表达式声明、机器自动化的开销与安全优化,以及可数学推导的类型系统。在不需要牺牲共识简洁性的前提下,让极为复杂的托管、继承与闪电通道等逻辑能够以高确定性、无延展漏洞的方式在真实世界落地。
常見問題解答(FAQ)
Q1: Miniscript 是一次比特币软分叉或共识升级吗?
不是。Miniscript 完全属于客户端与工具链技术,它使用的是比特币自 2017 年隔离见证与 2021 年 Taproot 就已原生支持的基础操作码。只要节点的客户端或钱包工具链内置了该解析引擎即可使用,不需要区块链底层共识做任何调整。
Q2: 政策语言与 Miniscript 的本质区别是什么?
政策语言是面向业务规则与人类交互的最高层抽象,只描述“达成什么条件可以花费”,它与脚本不存在一对一的映射关系;而 Miniscript 是强类型的中间表达层,其每一个语法片段都与底层的 Script 操作码严格双向绑定,兼具结构表达与底层精准控制能力。
Q3: 在 Taproot 架构下使用 Miniscript 有哪些核心优势?
Taproot 引入的 Tapscript 提供了更为高效的累加多签组合子(如 multi_a)。同时,通过默克尔树形结构,复杂的分支策略可以分散在不同叶子中,最终上链花费时仅需公开所选路径及其兄弟哈希,未调用的条件分支完全保密且不耗费链上空间。
Q4: 普通用户需要直接手写 Miniscript 代码吗?
不需要。普通用户只需在支持相关特性的现代钱包图形界面中设置门限参数或时间锁条款(上层政策抽象)。钱包会全自动调用编译器将其转换为合法的 Miniscript 描述符,整个编译、类型校验与费用寻优过程均在后台由算法静默完成。



