
跑驗證節點的人多半都經歷過同一個瞬間:凌晨三點,盯著 ls -l 的輸出,確認那個 keystore 檔案是 -rw-------,然後鬆了一口氣。這個動作本身沒有錯,只是回答的問題太窄。檔案權限只擋得住同一台主機上的低權限使用者,對於雲端廠商的磁碟快照、容器映像層、被寫進日誌的環境變數、核心傾印檔(Core Dump)、備份壓縮包完全沒有約束力。節點私鑰檔案保護真正要處理的,是一條從「金鑰生成、運行調用」到「災難復原、節點退役」的完整生命週期鏈路,任何一段出現破口,前面的防護都會歸零。
一套具備實戰韌性的防護體系由四個互相咬合的模組構成:威脅建模、加密存放、權限隔離、復原演練。這四個模組存在嚴格的先後依賴——沒有威脅建模就無法界定加密強度;沒有落實權限隔離,靜態加密會被記憶體側錄繞過;而沒有復原演練,嚴苛的保護策略很可能在節點當機時把維運團隊反鎖在門外。
先界定資產:私鑰在系統中的多重形態
許多團隊在規劃安全措施時,往往只聚焦於單一檔案。但在實際系統運作中,同一個私鑰會以多種形式散落在不同層級,且每一種形態都能獨立導出簽名能力:
- 靜態密文或明文檔案:存放於 keystore 目錄中的 JSON、Protobuf、DAT 檔案。
- 解鎖後的記憶體空間:節點啟動後讀入行程(Process)虛擬記憶體區段的位元組陣列。
- 解密憑證與憑據環境:Keystore 密碼、Systemd 的 EnvironmentFile、Docker Secrets 或 Kubernetes Secret,其外洩風險等同於私鑰本體。
- 衍生資料與快照副本:備份壓縮包、雲端磁碟快照、容器映像構建快取、遷移時留下的歷史目錄。
- 本地或遠端簽名通道:當簽名模組與驗證客戶端分離時,行程間通訊的 Unix Domain Socket 或 gRPC 端點。
任何一條能夠導出有效簽名的路徑,都必須納入同等強度的防禦清單。事故復盤經驗表明,金鑰檔案本身很少被直接拖庫,出問題的往往是 CI/CD 殘留的環境變數或是權限配置錯誤的雲端備份儲存桶。
威脅建模:以攻擊路徑決定防禦投入
威脅建模的核心在於釐清攻擊者角色、潛在入侵路徑與團隊可接受的殘餘風險,避免在非關鍵環節過度設計,卻在致命盲區留下漏洞。
主要威脅來源分析
- 非目標性公網掃描:自動化腳本掃描暴露的 SSH 弱密碼、未授權 RPC 埠、以及公開的
.env配置文件。 - 主機共用與橫向移動:共用跳板機、測試與生產混用伺服器、以及未徹底清理的離職人員帳號權限。
- 雲端控制面過度授權:擁有磁碟快照讀取、物件儲存下載或 IAM 策略修改權限的人員與服務角色。
- 軟體供應鏈污染:依賴套件中的惡意程式碼、被篡改的基礎映像檔、來源不明的維運管理腳本。
- 系統故障與非預期轉儲:程式當機產生的 Core Dump、未加密 Swap 交換分區對記憶體明文的落盤。
威脅場景與控制矩陣
| 威脅場景 | 攻擊前置條件 | 核心防護控制點 |
|---|---|---|
| 主機層入侵突破 | 應用漏洞獲取 Shell、弱憑證登入 | 最小化檔案權限、Systemd 嚴格沙箱、SELinux/AppArmor 限制 |
| 快照與儲存桶外洩 | 雲端 IAM 權限過大、儲存策略配置錯誤 | 全碟加密(LUKS2)、二次信封加密、解密憑據離機存放 |
| 容器映像層滲透 | 讀取公開映像倉庫、構建快取殘留 | 建置期禁止複製金鑰、使用運行期 tmpfs 掛載 Secrets |
| 記憶體傾印與側錄 | 同主機其他程序提權、讀取 Core Dump | 禁用 Core Dump、限制 ptrace 附加、加密或停用 Swap |
| 特權維運內部風險 | 未撤銷管理憑據、缺乏操作留痕 | auditd 檔案存取審計、雙人授權機制、金鑰定期輪換 |
必須明確一個邊界原則:硬體綁定與雲端 KMS 信封加密主要防範「離開主機的靜態資料外洩」,無法單獨抵禦「已在運行主機取得 Root 權限的攻擊者」。若攻擊者已取得系統最高權限,且系統狀態滿足度量條件,金鑰仍可能被請求解密。因此,靜態加密必須與權限隔離協同運作。
加密存放:三條技術路線的權衡選型
在靜態儲存層面,金鑰檔案的防護可依據架構需求與維運能力劃分為三種路線:
路線一:檔案層加密,解密材料離機分離
採用 age 或 Mozilla SOPS 等現代加密工具對原始私鑰進行對稱或非對稱加密。節點啟動時,解密金鑰注入至記憶體虛擬檔案系統(如 tmpfs),並立即收窄檔案存取權限。解密密碼短語絕不能硬編碼於主機本地硬碟,需由維運人員透過遠端安全通道動態注入,或透過專用金鑰託管端點傳遞。
## 最小示範:使用 age 加密私鑰檔案(密鑰由離機安全保存)
age -r age1ql3z7hjy54pw3hyww5ayyfg7zqgvc7w3j2elw8zmrj2kg5sfn9aqmcac8p -o validator_key.json.age validator_key.json
shred -u validator_key.json
在密碼衍生函式(KDF)的選擇上,需注意各工具預設值的安全強度。依據 RFC 9106(Argon2 規範)第 4 節推薦,記憶體受限環境下的基準參數建議採用 Argon2id (t=1, p=4, m=2097152 KiB / 2 GiB)。使用 LUKS2 磁碟加密時(建議使用 cryptsetup 2.4.0 以上版本),應實測主機在重啟時的解密耗時與記憶體開銷,在抗暴力破解能力與服務自動化拉起時間之間取得平衡。
路線二:硬體 TPM 2.0 或雲端 KMS 綁定
透過硬體信任根進行防護。在實體機環境中,利用 TPM 2.0 的 PCR 暫存器度量開機鏈與韌體完整性,只有在系統環境未被竄改時才釋放解密金鑰;在公有雲環境中,使用雲端 KMS/HSM 執行信封加密,每次解密操作皆會在雲端審計日誌(如 CloudTrail)中留痕。
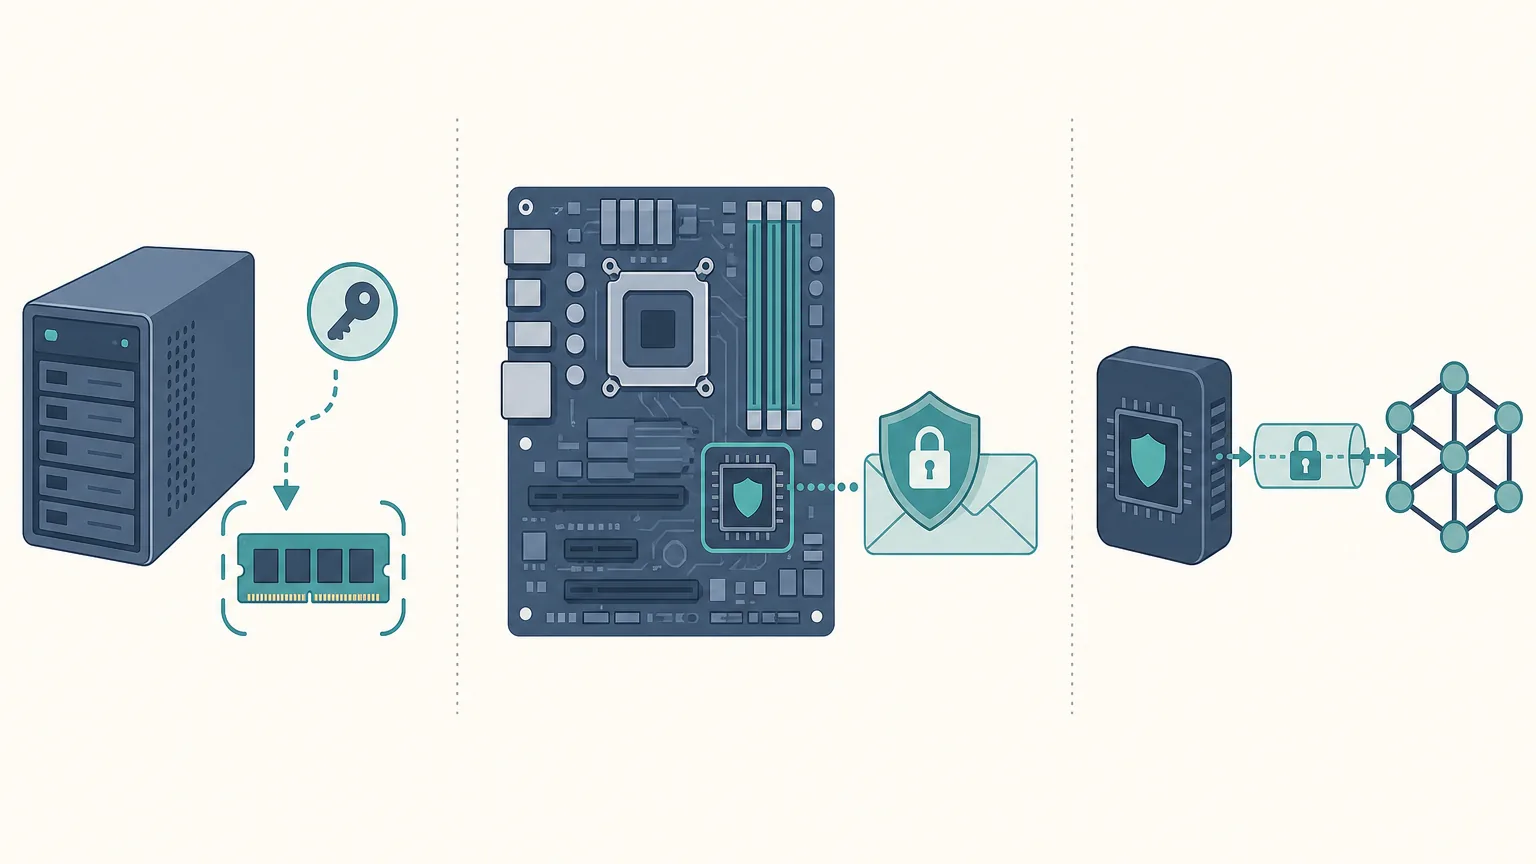
此架構的代價是系統相依性提高:TPM 度量值在韌體升級或核心修補後會發生變化,需具備明確的重封存流程;雲端 KMS 則依賴外部網路連通性與 API 配額,這些限制條件必須納入標準維運手冊。
路線三:金鑰不落地,採用集中或門檻遠端簽名
驗證節點主機本身不存放任何私鑰檔案。驗證客戶端僅產生待簽名區塊雜湊,並透過安全通道發送至專用簽名服務。此架構分為兩類:
- 集中式遠端簽名(如 Web3Signer / Horcrux 單一後端):架構清晰,但遠端簽名伺服器本身成為單點,需建立獨立的高可用性與金鑰防護機制。
- 門檻分散式簽名(Threshold Signatures / DKG-TSS):私鑰分片分散於多個獨立實體,簽名需達到門檻(如 3-of-5)方可完成,單一節點被攻破完全不會洩漏私鑰,能極大化抵禦主機入侵與單點故障,但網路延遲與節點間同步協調更為複雜。
| 比較維度 | 檔案層加密 (SOPS/age) | 硬體 / 雲端綁定 (TPM/KMS) | 門檻遠端簽名 (TSS) |
|---|---|---|---|
| 抗主機提權攻擊 | 中(記憶體解鎖期存在窗口) | 中高(受限於主機運行上下文) | 極高(主機無金鑰分片) |
| 抗快照外洩風險 | 高 | 極高(離開硬體環境無法解密) | 極高 |
| 節點遷移彈性 | 高(支援標準化佈署) | 中(需重新度量與配置授權) | 高(驗證主機可無狀態重建) |
| 維運複雜度 | 低 | 中等 | 高(需多方協調與網路延遲調優) |
權限隔離:作業系統層級的縱深防禦
權限隔離的目標是確保在整個作業系統中,僅有唯一的非特權行程能夠在受限時間內存取金鑰檔案,其餘所有存取路徑均被核心級別機制阻斷。
檔案系統權限底線
- 建立獨立系統帳號(例如
validator-signer),禁止使用 root 或共用帳號執行簽名程序。 - 金鑰檔案權限設為
0600,目錄權限設為0700。使用getfacl檢查並徹底清除任何 POSIX ACL 附加權限。 - 金鑰儲存分區在掛載時加入
noexec,nosuid,nodev參數,阻絕惡意腳本直接在資料目錄內執行。
Systemd 沙箱加固(適用於 Systemd 245+ 環境)
以下設定範例適用於本地隔離簽名服務(透過 Unix Domain Socket 接收請求)。在套用至生產環境前,請務必於測試環境逐項驗證應用相容性:
[Unit]
Description=Isolated Validator Signing Service
After=network.target[Service]
Type=simple
User=validator-signer
Group=validator-signer
UMask=0077## 檔案系統沙箱保護
ProtectSystem=strict
ProtectHome=yes
ReadOnlyPaths=/var/lib/validator/keystore
InaccessiblePaths=/var/lib/validator/backups
PrivateTmp=yes
PrivateDevices=yes## 核心與特權限制
NoNewPrivileges=yes
CapabilityBoundingSet=
ProtectKernelTunables=yes
ProtectKernelModules=yes
ProtectControlGroups=yes
LockPersonality=yes
RestrictRealtime=yes## 網路與行程空間隔離(僅允許本地 Unix Socket)
## 若驗證節點需直連 P2P 網路,應改為 RestrictAddressFamilies=AF_UNIX AF_INET AF_INET6
RestrictAddressFamilies=AF_UNIX
SystemCallFilter=@system-service
SystemCallFilter=~@privileged @resources## 記憶體安全與 Core Dump 阻斷
## 注意:若節點執行環境包含 JIT 編譯器,MemoryDenyWriteExecute 可能需調整為 no
MemoryDenyWriteExecute=yes
LimitCORE=0
設定中需特別注意 ReadOnlyPaths 與 InaccessiblePaths 的差異:備份目錄應使用後者,使被入侵的程序完全無法感知該目錄的存在。相關指令細節可參考 freedesktop 官方 systemd.exec 手冊。
核心與記憶體防護收尾
- 阻斷 ptrace 記憶體窺探:將
/proc/sys/kernel/yama/ptrace_scope設為 1 或 2,防止非父行程讀取簽名程序的記憶體空間。規格詳見 Linux Kernel 官方 Yama LSM 文件。 - 關閉 Core Dump 落盤:透過
sysctl -w fs.suid_dumpable=0與 systemd 的LimitCORE=0防止程式崩潰時將記憶體金鑰寫入磁碟,詳細機制可查閱 Linux core(5) 手冊頁。若系統使用 systemd-coredump,需於 coredump.conf 設定Storage=none。 - 記憶體換頁防護:在節點應用中調用
mlock()鎖定金鑰記憶體,並在主機全域加密或停用 Swap。
即時存取稽核與異常告警
利用 Linux 核心稽核系統(auditd)對私鑰目錄建立存取監視規則:
## 監控 keystore 目錄的讀取、寫入與屬性變更
auditctl -w /var/lib/validator/keystore -p rwa -k key_file_access
稽核規則應結合 SIEM 或告警工具,重點監控「非預期 UID」或「離峰維護時間」觸發的存取事件,確保異常探索行為在第一時間被攔截。
復原演練:防範雙簽罰沒與備份失效
備份存在並不等於能夠成功復原。如果在災難發生時缺乏可執行的復原 SOP,過度嚴格的安全隔離很可能直接導致驗證節點永久停擺。
首要威脅:雙重簽名與罰沒機制(Slashing)
在任何區塊鏈驗證節點的復原流程中,防止雙簽永遠排在恢復出塊之前。若在舊主機未徹底下線前在新主機啟動同金鑰節點,兩台機器在同區塊高度簽名將直接觸發鏈上罰沒,造成質押資產沒收與強制踢出節點。因此,標準復原 SOP 的第一條指令必須是:確認原節點已完全關機或網路隔離、確認最新簽名高度、確認簽名保護歷史檔(Slashing Protection DB)已完整同步至新節點。
定期演練情境矩陣
| 演練情境 | 目標 RTO | 合格驗收標準 |
|---|---|---|
| 主機硬體損壞 | 小於所屬鏈罰沒寬限期 | 空白主機快速安裝、備份還原、權限正確性核驗、順利出塊 |
| 系統疑遭入侵 | 依應變流程規定 | 原主機斷網隔離、啟用備用乾淨鏡像、撤銷舊憑證並輪換金鑰 |
| 誤刪金鑰檔案 | 小於 30 分鐘 | 自離線加密備份取出解密、還原權限 600、服務順利重啟 |
| 金鑰持有者離職/失聯 | 依治理週期 | 門檻分片重組成功、完成金鑰輪換並作廢舊權限 |
維運週期檢查清單
安全不是一次性的設定,而是隨時間推移持續維護的動態平衡。建立定期檢查機制能有效防止配置漂移:
- 每月檢查:校對金鑰目錄權限與擁有者狀態;檢視 auditd 告警日誌;驗證備份檔案是否具備完整性且能成功解密。
- 每季演練:執行一次空白主機冷還原演練並全程計時;確認 Systemd 沙箱選項未隨應用更新被放寬;輪換所有遠端存取金鑰與憑證。
- 年度評估:重新進行威脅建模審視架構盲區;評估升級至門檻遠端簽名架構的可行性;清理過期的離職人員權限與歷史憑據。
常見問題解答 (FAQ)
Q1:將私鑰權限設為 600 並存放於非 root 帳號下,是否就足夠安全?
這只是基礎的第一步。該設定無法防禦磁碟快照拷貝、記憶體傾印(Core Dump)、同主機特權提權、以及 Swap 分區明文落盤。必須搭配 Systemd 沙箱、停用 Core Dump 與適當的儲存加密才能構成完整防線。
Q2:為什麼不能在節點當機後立即在另一台備用機上啟動同一個私鑰?
因為舊主機可能僅是網路延遲或暫時當死,並未真正停止運行。若兩台主機在同一區塊高度發出衝突簽名,會直接觸發鏈上罰沒機制(Slashing)。必須嚴格確認舊主機已停止簽名並同步防雙簽歷史記錄後方可啟動新節點。
Q3:TPM 2.0 封存和遠端簽名架構該如何選擇?
單機實體節點或小型營運適合採用 TPM 2.0 綁定,能有效防止硬體遭竊或磁碟拷貝;大規模驗證者或機構級節點則建議採用門檻遠端簽名(TSS),將簽名邏輯與驗證主機徹底解耦,達到金鑰不落地與高可用性兼顧的目標。



