對於加密貨幣持有人而言,比特幣錢包安全已經遠不止「下載App、抄下助記詞」那麼簡單。供應鏈攻擊、高度仿真的釣魚網站以及剪貼簿木馬等威脅層出不窮。在比特幣網絡中,資產的最終控制權取決於私鑰,而在絕大多數現代錢包中,私鑰都是由一組助記詞(Seed Phrase)派生與管理。因此,維護資產安全的核心,就是構建一套可執行、防護嚴密的私鑰與助記詞保管方案。
以下將從實用角度出發,深入解析冷熱錢包的分工、私鑰與助記詞的儲存技巧、硬體錢包的選購指南以及常見防坑事項,幫助建立一套符合現實需求的個人安全防護體系。
冷錢包與熱錢包:真正的界線在於「離線程度」
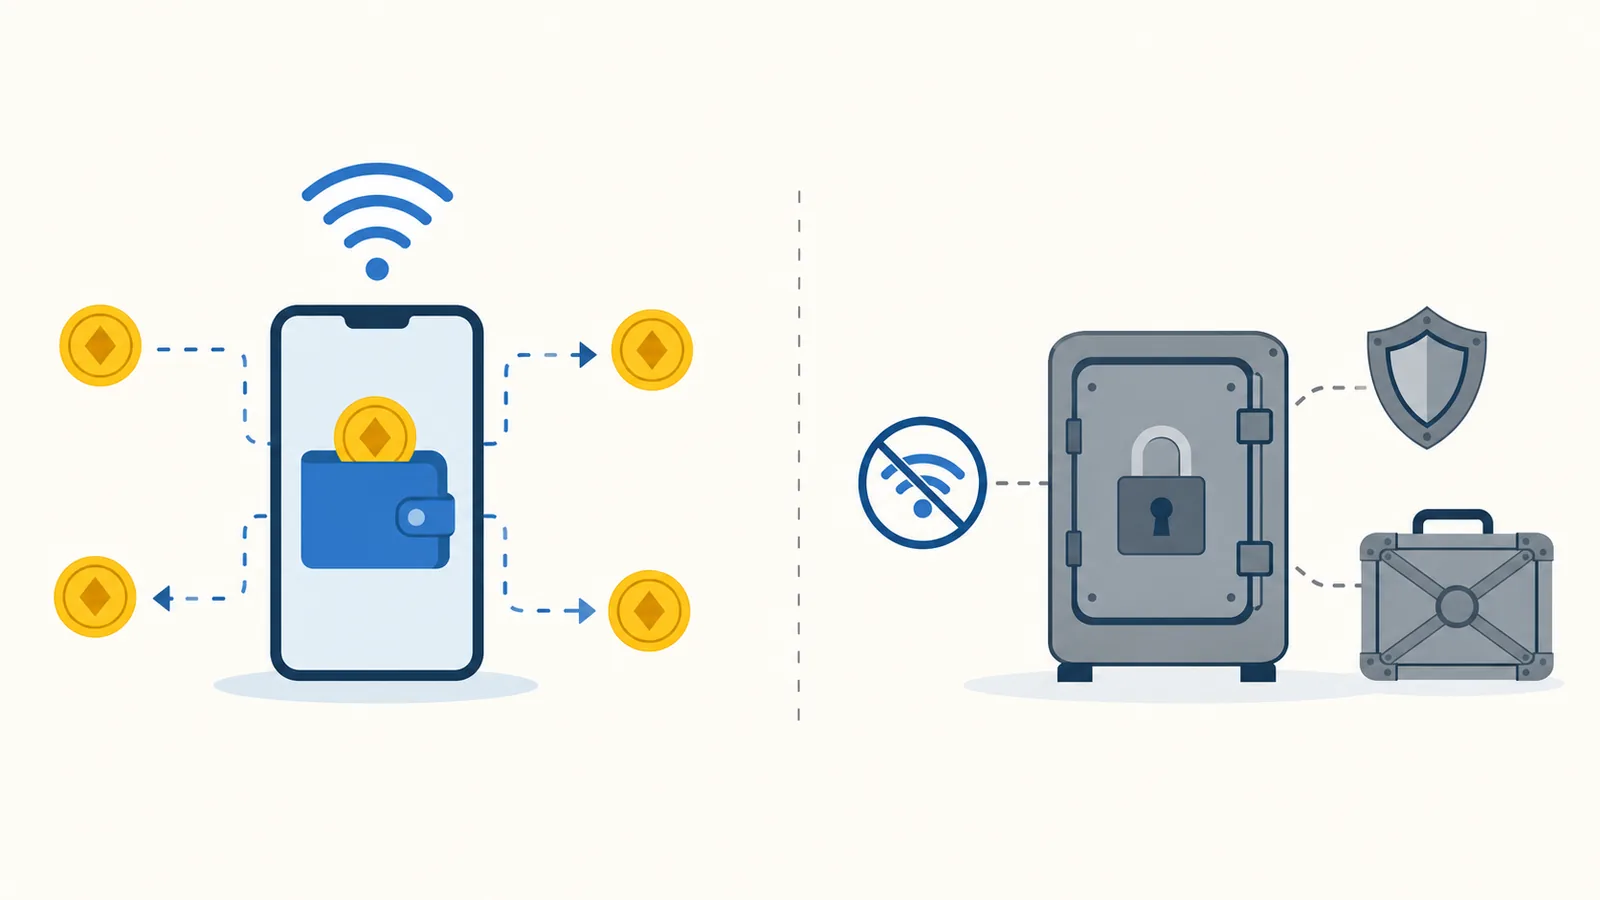
很多人容易把冷錢包簡化為硬體設備,把熱錢包簡化為手機應用程式。然而,劃分兩者的根本標準在於:私鑰是否接觸過聯網設備。
如果在一台完全離線、從不連網的舊電腦中運行軟體錢包,且私鑰從未接觸網路,它就是標準的冷錢包。相反,即使使用硬體錢包,但若頻繁透過藍牙或非安全通道與聯網設備進行數據交換,其暴露面也會隨之增加。明確這一點,有助於合理劃分資產。」
熱錢包:僅定位為「日常零用錢包」
熱錢包的優勢在於便捷,適合小額支付、閃電網路轉帳或頻繁交易。然而,熱錢包運行於聯網環境,隨時可能面臨系統漏洞、惡意軟體或木馬的威脅。
在資產配置上,建議將熱錢包內的金額控制在個人承受損失範圍內(通常建議不超過總資產的5%)。剩餘的大額資產應一律轉移至離線環境保護,確保即便手機遺失或中病毒,也不會對個人總資產造成致命打擊。
冷錢包:徹底隔絕遠程攻擊
將助記詞記錄在紙上屬於基礎的冷儲存,但紙張容易受到水災、火災或物理損壞。使用金屬助記詞板刻寫備份是更為耐用的選擇,能抵抗高溫與腐蝕。
更進階的冷儲存方案是實施「完全氣隙(Air-Gapped)」操作。也就是從助記詞生成到交易簽名,整個過程均在一體化離線設備上記行,數據僅通過SD卡或QR碼完成傳輸,徹底杜絕網路入侵的可能性。
私鑰與助記詞儲存方案:超越單一紙質備份
防範私鑰洩漏主要應對兩種風險:被人竊視與被人暴力破解。圍繞這兩大風險,可採取分層儲存策略。
助記詞的生成與備份分片
生成助記詞時,務必確保環境乾淨。合格的硬體錢包會內置獨立安全晶片(例如通過Common Criteria EAL5+或更高的安全認證),讓助記詞在設備內部生成且永不導出。(參考 spark.money 硬體錢包評測資料 可以獲取晶片認證等級細節)。
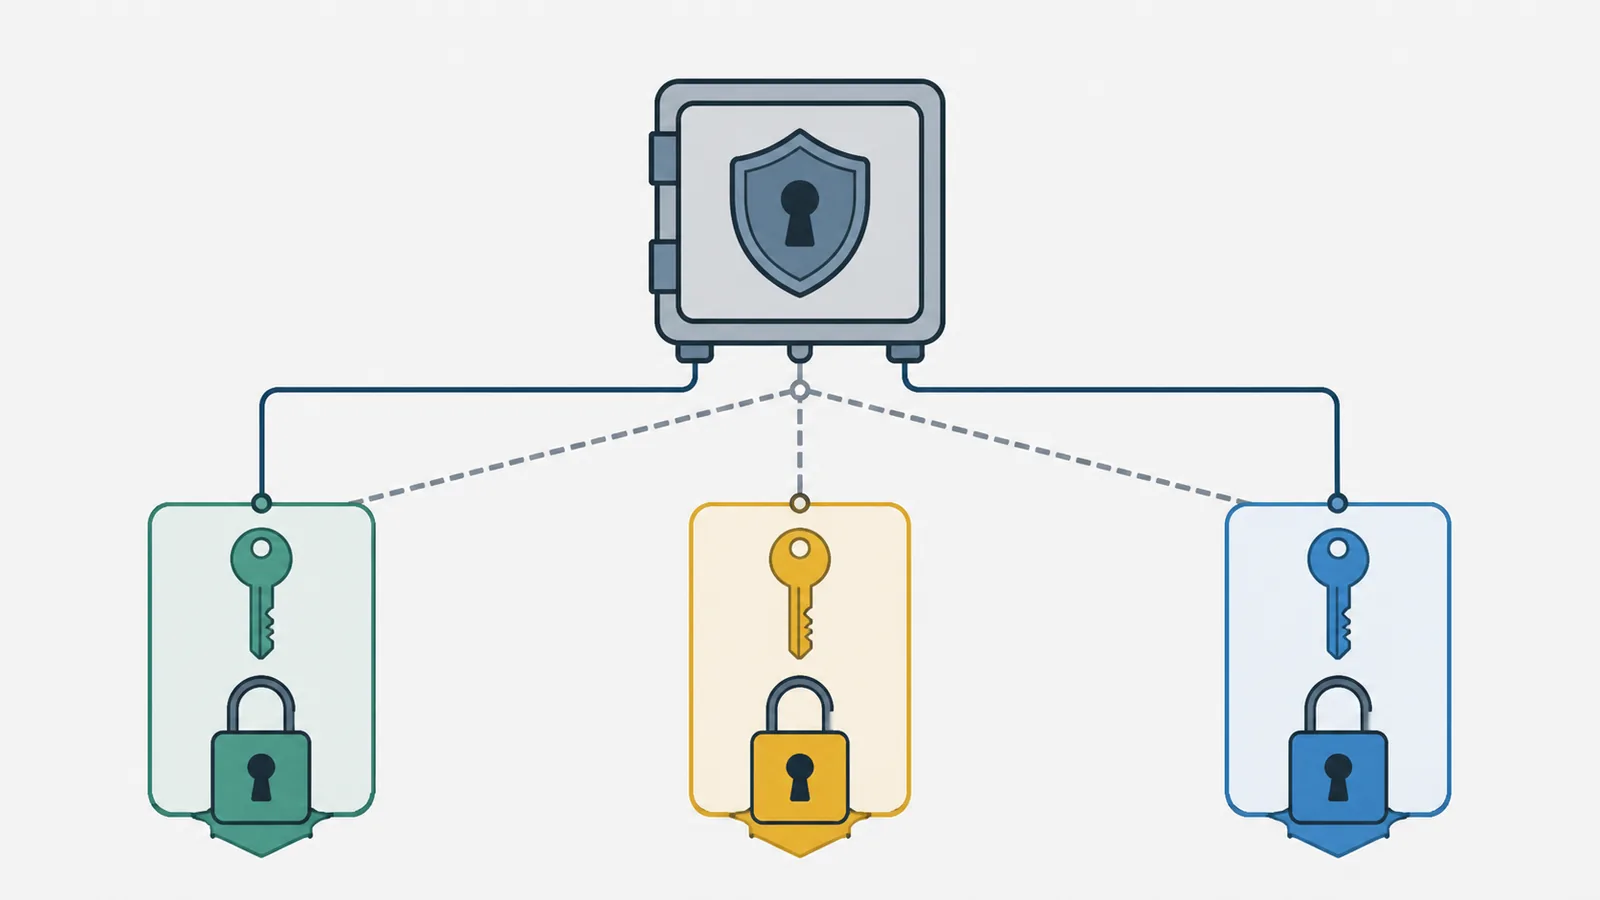
在備份層面,若要防範單點失竊,可採用Shamir備份或SLIP39等標準算法進行多分片管理。例如將助記詞分成3個分片,只要拿到任意2個即可還原。需要特別強調的是:3個分片必須分別存放在3個不同的物理地址(如個人保險箱、信任的親友家、第三方安全庫房)。若將其中2個分片存於同一地點,一旦該地點失竊,攻擊者就能直接還原助記詞,導致防護機制失效。
密碼短語(Passphrase)的雙重防護
依據BIP39標準,用戶可以在24個助記詞之外,自訂第25個單字或密碼短語(Passphrase)。(Bitstack 關於錢包安全機制的說明 對此有清晰的基礎介紹)。這意味著即便有人獲取了助記詞金屬板,若沒有密碼短語,依然無法動用錢包內的資金。
多重簽名(Multisig):消除單點故障
多重簽名機制(如2-of-3)要求交易必須獲得多個獨立私鑰中的指定數量簽名才能生效。(可參閱 Trezor 對多重簽名錢包的說明 瞭解更多原理)。
透過將3把私鑰分散給不同品牌的硬體錢包或不同保管人,即便其中一台設備損壞或失竊,資產依然安全,同時也能透過剩餘的2把私鑰完成資產轉移。
挑選硬體錢包的核心標準
評估一款硬體錢包是否靠譜,可從以下幾個維度進行篩選:
韌體與客戶端的開源度
開源代碼允許全球安全研究人員進行審查,能極大降低後門風險。優先選擇韌體與客戶端完全開源的產品(如Coldcard、Jade、BitBox02或Trezor等)。對於採用部分閉源安全晶片的品牌(如Ledger),則需重點評估其晶片的獨立安全認證與歷史安全記錄。
官方管道與供應鏈安全
購買硬體錢包務必嚴格限制在品牌官網或授權經銷商。切勿在二手平台或第三方未授權賣家處購買。收到設備後,需檢查包裝防拆封條,並透過官方App驗證設備韌體真偽及序列號是否匹配。
核心功能清單
- 獨立顯示螢幕:簽名時能完整顯示並核對接收地址與轉帳金額。
- 硬體真隨機數生成器(TRNG):確保助記詞生成的隨機性。
- 離線傳輸機制:支援SD卡或二維碼掃描等Air-Gapped通訊方式。
- 支援Passphrase與多簽:具備高級安全擴充能力。
常見安全陷阱與防範措施
安全防範往往敗在細節,以下幾種常見誤區必須特別注意:
截圖與雲端同步陷阱
嚴禁對助記詞進行截圖、拍照或保存在筆記軟體中。任何電子形式的記錄都極易被相冊雲端同步、輸入法紀錄或惡意軟體讀取。私鑰與助記詞的備份應始終堅持純物理介面(紙張或金屬)。
仿冒錢包軟體與供應鏈攻擊
惡意程式常以官方錢包的複製品形式上架至應用商店或搜尋引擎廣告位(參閱 chains-project 整理的供應鏈攻擊案例)。下載軟體時,務必透過 bitcoin.org 錢包選擇器 或硬體錢包官網跳轉至官方下載頁面。
剪貼簿劫持與地址核對
部分木馬軟體會監控系統剪貼簿,在複製貼上比特幣地址時,將其替換為攻擊者的地址(EthClipper 論文對剪貼簿篡改攻擊的分析 詳細揭示了相關機制)。轉帳前,務必透過硬體錢包的獨立螢幕逐字核對收款地址的全稱,而非僅看前幾位或後幾位。
比特幣錢包安全自檢清單
可使用下表快速評估當前防護方案的健康度:
| 檢查項目 | 參考標準 | 風險隱患 |
|---|---|---|
| 助記詞存放地點 | 金屬介面,若使用分片則放置於3個獨立物理地點 | 單點存放易受火災、水患或盜竊影響造成永久遺失 |
| 密碼短語管理 | 獨立密碼管理器記錄,與助記詞物理隔離 | 若與助記詞放在一起,Passphrase將失去防護作用 |
| 熱錢包金額占比 | 控制在可承受損失範圍內(建議小於總資產5%) | 占比過高時,設備中毒或私鑰洩漏會引發重大損失 |
| 硬體錢包韌體 | 保持官方最新版本,僅經由官方管道升級 | 舊韌體已已知漏洞可能被惡意利用操控簽名過程 |
| 轉帳地址驗證 | 每次轉帳均在硬體錢包螢幕上逐字比對完整地址 | 僅依賴電腦/手機畫面易受剪貼簿木馬劫持 |
免責聲明與更新說明:
內容更新於2026年。提供的資訊僅供教育與知識分享使用,不構成任何財務、法律或投資建議。加密貨幣資產具有高風險特性,請根據個人風險承受能力謹慎評估並保管好個人私鑰與資產。
常見問題 FAQ
Q1:助記詞遺失了,但硬體錢包還能正常使用,該怎麼辦?
應立即準備一台全新的錢包設備(或清空另一台安全設備),生成一組全新且安全的助記詞。隨後將舊硬體錢包中的資產全部轉移至新錢包地址。完成轉移前,切勿重置或關閉舊設備。
Q2:如果錢包公司倒閉了,我的比特幣還能找回來嗎?
只要妥善保管了符合BIP39/BIP44標準的助記詞(及密碼短語),資產就非常安全。比特幣儲存在區塊鏈上而非錢包公司伺服器中。用戶隨時可以使用任何支援相同標準的開源軟體或硬體錢包匯入助記詞恢復資產。
Q3:12個單字的助記詞和24個單字的助記詞,安全性差異很大嗎?
12個單字的助記詞擁有128位元的安全熵,在現有計算能力下已經極難被暴力破解;24個單字則提供256位元的安全熵。對於極大額資產儲存,推薦使用24個單字配合密碼短語(Passphrase)或多重簽名方案。