助記詞抄在紙上,錢包軟體卻在輸入之後多問一欄名為 passphrase 的欄位。大部分人第一次看到這一欄的反應,是把它當成登入密碼、PIN 碼或確認用的備註,隨意填寫幾個字就按確認。兩三年後更換設備、硬碟故障需要復原,助記詞一字不差地輸入,資產餘額卻顯示為零,往往令人措手不及。
近年各家錢包介面的指引日益豐富,但各品牌的稱呼與設定仍有差異:Ledger 常稱其為「第 25 個詞」(25th word),Trezor 文件統稱為 passphrase,Coldcard 收錄在進階設定,部分簡易錢包甚至未提供此欄位。掌握 passphrase 在密鑰派生流程中的實際運作、防禦邊界、設定原則以及資產為零時的排查步驟,是確保數位資產長期安全的必備功課。
一欄空白即可衍生出全新錢包
先看一個具體情況:一組 12 個詞的助記詞中存有 0.3 BTC,在進階設定裡輸入 passphrase「blue-harbour-2026-quiet」並確認後,錢包地址全部更新,餘額顯示為零,介面提示目前處於隱藏錢包模式。將此欄位完全清空後,原本的 0.3 BTC 再次出現。
在此過程中並未發生傳統檔案的「加密」或「解密」運算。原錢包依然存在,passphrase 只是引導密鑰生成流程走向另一棵派生樹。同一組助記詞加上不同的 passphrase,會計算出完全不同的私鑰、收款地址與未花費交易輸出(UTXO)。兩者之間在數學上無法相互反推,實質上相當於以同一組助記詞作為基礎,分流出彼此獨立的錢包。理論上,一組助記詞可以藉由不同 passphrase 延伸出無數個互不干擾的獨立錢包。
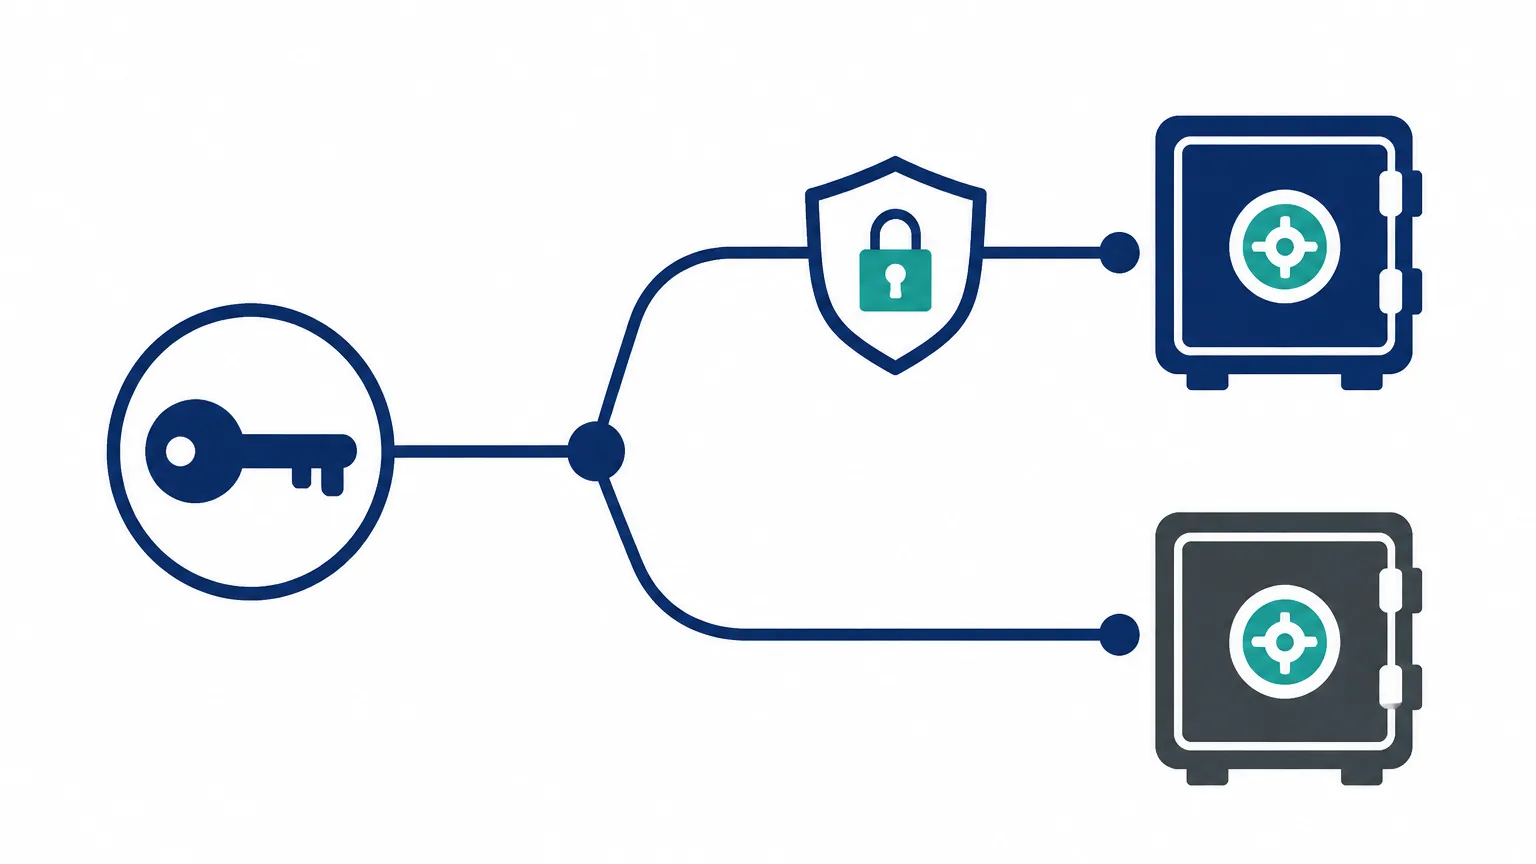
理解這項特質有助於建立正確的使用習慣:助記詞與 passphrase 是共同參與運算的兩把獨立鑰匙,唯有兩者同時完全吻合,才能開啟對應的隱藏錢包。
在 BIP39 標準規範中,passphrase 為「可選」(optional)項目,允許留空。留空並不代表跳過運算,而是以「空字串」參與哈希運算。因此,「未設定 passphrase」與「將 passphrase 輸入為空白」,在密鑰派生結果上完全一致。
運作原理:密鑰派生流程的技術拆解
助記詞:隨機熵的標準化編碼
加密貨幣錢包的核心在於隨機產生的熵(Entropy,通常為 128 至 256 位元)。為了方便備份與防錯,BIP39 規範將隨機數切分並對應至標準詞表中的單詞,最後加上校驗和(Checksum),組合成 12 或 24 個單詞。這一步驟僅負責將不可讀的隨機數轉化為可抄寫、可校驗的單詞序列。助記詞只要拼錯一個詞,通常就無法通過校驗。
種子導出:PBKDF2 的運算機制
助記詞單詞字串與 passphrase 接著會送入 PBKDF2-HMAC-SHA512 函數進行運算。依據 BIP-0039 官方規範文件,助記詞字串經過 UTF-8 NFKD 正規化後作為 PBKDF2 的密碼,鹽(Salt)則由固定字串 "mnemonic" 連接使用者輸入的 passphrase 組成。函數經過 2048 次哈希迭代後,輸出長度為 512 位元(64 位元組)的二進位種子。
這項機制帶來兩個核心特性:第一,passphrase 不參與助記詞本身的校驗和驗證;第二,錢包設備與軟體完全不儲存 passphrase 的任何紀錄。系統僅依據當前輸入的內容直接執行運算,輸入任何字串均會產出合法的種子。若輸入錯誤字串,系統不會跳出錯誤提示,而是直接生成另一個合法但餘額為零的錢包。
主私鑰生成:BIP32 與雪崩效應
產出的 512 位元種子交由 BIP-0032 階層確定性錢包標準 處理,生成主私鑰與主鏈碼,再根據特定的派生路徑(例如 Native SegWit 的 m/84'/0'/0')推導出各層帳戶與地址。密碼學哈希函數具備強烈的雪崩效應:即使 passphrase 僅更動一個大小寫或多一個空格,輸出的 512 位元種子將完全不同,後續產生的所有私鑰與地址也會徹底改變。
概念釐清:Passphrase 與 PIN、App 密碼的本質差異
釐清各類安全驗證機制的定位與運作範圍,能有效避免因操作誤解而導致資產遺失:
| 驗證項目 | 存放位置與特性 | 遺忘後的影響與復原方式 | 能否直接變更 |
|---|---|---|---|
| 助記詞(12/24 詞) | 實體紙張、金屬備份板(離線保存) | 若無其他備份,資產將永久無法找回。 | 不可變更,需建立新錢包並手動鏈上轉帳。 |
| BIP39 Passphrase | 無任何硬體儲存,僅存在使用者備份中 | 無法存取隱藏錢包,主錢包不受影響。 | 不可直接修改,更動字串即代表切換至不同錢包。 |
| 硬體錢包 PIN 碼 | 儲存於硬體安全晶片,用於本機解鎖 | 連續輸錯將抹除裝置;可透過助記詞重新初始化裝置。 | 可於裝置設定中隨時修改。 |
| 軟體 App 登入密碼 | 用於本機 App 端加密或介面鎖定 | 非託管錢包忘記密碼需重新以助記詞導入;託管錢包依平台流程重設。 | 可於軟體內重設或重新導入後重訂。 |
PIN 碼與 App 密碼本質上屬於「本機設備存取權限」,並不改變私鑰推導公式;而 passphrase 與助記詞一樣,是直接參與鏈上數學推導的關鍵參數。部分非標準錢包(如 Electrum 預設種子機制)具有自定義延伸規格,在跨軟體還原時需確認所採用的衍生標準是否相符。
安全模型:威脅情境與防護邊界
有效防護場景
在實體備份遭竊或外洩的情境下,passphrase 提供了強大的第二道防線。當助記詞紙張意外曝光、遭拍照或實體保險箱失竊時,若未取得正確的 passphrase,攻擊者僅能存取無 passphrase 的主錢包,無法推導出隱藏錢包的任何私鑰。
在面對脅迫情境時,使用者可揭露僅含少量餘額的主錢包助記詞(或設定 decoy 誘餌 passphrase 錢包),展示真實且合法的鏈上交易紀錄以化解當下威脅,同時保護儲存於主要隱藏錢包的大額資產。
防護邊界與潛在局限
BIP39 的 PBKDF2 運算迭代次數固定為 2048 次。以現代專用運算設備(如 GPU 集群或 FPGA)進行離線暴力破解時,若使用者採用常見單字、個人生日、電話號碼或短字元等低熵密碼,攻擊者在取得助記詞後即可高速遍歷嘗試。因此,passphrase 的防護強度完全取決於其本身的資訊熵。
在操作環境安全方面,若使用連網電腦的軟體錢包輸入 passphrase,惡意側錄程式或鍵盤記錄器仍可能同步擷取助記詞與 passphrase。安全實務上,建議優先選擇具備獨立螢幕與實體按鍵的硬體錢包直接在裝置本體輸入;若特定型號需透過主機軟體輸入,則必須嚴格確保主機環境未遭入侵。
設定策略:高強度與易輸入性的平衡
利用高熵隨機源生成
避免使用個人回憶、日常語句或常見密碼組合。推薦採用物理骰子搭配公開詞表(如 EFF Diceware 詞表),每個隨機單詞約提供 12.9 位元的熵,隨機抽取 5 至 6 個不相關單詞即可達到約 64 至 77 位元的安全熵值,足以抵抗離線暴力破解。亦可於完全斷網的乾淨環境中,利用開源密碼學隨機生成工具產出隨機字串。
實務輸入與跨平台相容考量
- 嚴格區分大小寫:BIP39 嚴格區分大小寫字母,例如「Harbour」與「harbour」將生成完全相異的錢包地址。
- 優先選用純 ASCII 字元:不同作業系統與錢包韌體對 Unicode 特殊符號、重音符號或非英文字元的 UTF-8 NFKD 正規化實作可能存在細微差異。採用標準 ASCII 字母、數字與常規標點符號(如連字號 – )能確保最佳的跨平台相容性。
- 防範不可見字元:避免於首尾包含空白字元,以防在軟體複製貼上或介面自動補全時引入難以察覺的錯誤。
- 確認硬體長度限制:不同硬體裝置對輸入長度有不同限制(多數支援至 50-100 字元)。設定時建議維持適中長度,兼顧安全強度與實體裝置的輸入便利性。
備份與存放策略:基於威脅模型的配置方案
備份架構必須根據主要防範的風險情境進行針對性規劃:
| 主要威脅目標 | 助記詞存放方式 | Passphrase 存放方式 | 架構要點 |
|---|---|---|---|
| 防範實體失竊/外洩 | 地點 A(金屬板保險箱) | 地點 B(獨立實體抄錄或高強度密碼庫) | 地理隔離:取得單一備份無法動用資產。 |
| 防範人身脅迫 | 常規備份(含小額主錢包) | 隱蔽存放或記憶+延遲取得機制 | 具備可信否認性,不留存顯著的隱藏錢包關聯線索。 |
| 資產傳承與應急接管 | 受託人 A / 信託機構保管 | 受託人 B / 遺囑密封說明書 | 雙方獨立保管,附帶明確的軟體與派生路徑指引。 |
無論採用何種方案,切勿將助記詞與 passphrase 記錄在同一張紙或同一個檔案中。單純依靠大腦記憶具有極高的遺忘風險,一旦長時間未操作或遇突發意外,將造成資產永久鎖死。
復原操作與餘額歸零排查指南
資產復原前的確認事項
主流硬體錢包(如 Ledger、Trezor、Coldcard、BitBox02 等)皆完整支援 BIP39 passphrase 機制。在進行跨品牌還原或軟體切換時,應先確認該工具是否支援自定義 passphrase 輸入功能。部分輕錢包僅支援基礎助記詞導入,若未提供 passphrase 欄位,還原後將僅顯示主錢包餘額。
餘額顯示為零的標準排查步驟
- 確認當前模式:檢查錢包介面是否已啟用隱藏錢包/passphrase 功能,避免停留在未輸入 passphrase 的預設主錢包。
- 檢查派生路徑(Derivation Path):同一組種子在不同地址格式(如 Legacy 1…、Nested SegWit 3…、Native SegWit bc1q…、Taproot bc1p…)下的派生路徑不同。切換派生路徑即可找回對應格式的資產。
- 核對字元與輸入法狀態:確認輸入法是否處於半角英數狀態,檢查是否有全角符號、自動首字大寫或尾隨空白字元。
- 比對歷史收款地址:比對錢包生成的第一組地址是否與過往記錄的公開收款地址相符。若地址不一致,代表輸入的 passphrase 與當初設定存在差異。
- 交叉驗證:若單一軟體無法正確載入,可在安全離線環境中使用其他開源標準工具進行推導驗證,排除單一軟體的顯示或節點同步異常。
常見問題(FAQ)
Q1:遺忘 passphrase 能否透過客服或技術手段找回?
無法。區塊鏈非託管錢包不具備中央伺服器或帳號系統,數學上亦無任何後門程式。若遺失 passphrase,唯一的途徑是在離線環境下列出所有可能的組合並執行窮舉比對。若剩餘熵值過高且缺乏結構線索,資產將永久無法找回。
Q2:能否僅持有 passphrase 而不使用助記詞來還原錢包?
不行。passphrase 僅作為 PBKDF2 計算種子時的鹽(Salt)附加參數,必須與完整的助記詞結合才能完成運算。單獨持有 passphrase 無法導出任何私鑰。
Q3:設定 passphrase 後,原本的主錢包還能正常使用嗎?
可以。原本無 passphrase(空字串)的主錢包完全不受影響,地址與資產均維持原狀。使用者可維持主錢包處理日常小額操作,將高額長期資產存放在 passphrase 隱藏錢包中。
Q4:硬體錢包遺失或損毀,更換其他品牌能否還原資產?
可以。只要新設備遵循 BIP39、BIP32 與相應的派生路徑標準,並於還原時正確輸入助記詞與相同的 passphrase,即可完整重建私鑰並存取資產。
Q5:建議定期更換錢包的 passphrase 嗎?
不建議作為常態操作。更改 passphrase 等同於建立一個全新的鏈上錢包體系,必須進行鏈上轉帳並支付礦工手續費。僅在懷疑備份外洩、原設定強度不足或組織權限調整時,才需手動轉移資產至新設定的錢包。
資訊核驗與標準依據:BIP-0039、BIP-0032 規範。在執行任何大額資產遷移或設定變更前,請務必先以微量資金進行「備份—清除—還原—轉出」的完整驗證流程,確保備份無誤後再行轉移。