RPC 的介面通常由 IDL(介面定義語言)或具體程式語言的方法簽名自動生成。開發者宣告 rpc DeleteUser(...) 的那一刻,一個可被網絡另一端呼叫的端點就已實體化。底層 RPC 框架會負責二進位或結構化文字的序列化、長連線複用、負載平衡與逾時重試,但在預設配置下,框架極少主動限定「誰在什麼條件下能呼叫特定方法」。這個安全空白,正是 RPC 權限安全設定 中最容易引發未授權存取與橫向權限提升的根本起點。
為何 RPC 權限模型容易失控
與傳統 RESTful API 相比,RPC 方法名稱往往直接映射內部業務邏輯與底層資料庫操作。AdminService.ResetPassword、BillingService.Refund 與 JobService.RunNow 等命名語意極為清晰。一旦網絡邊界被突破,攻擊者只要取得服務定義或隨機列舉方法名,就能精準調用關鍵核心功能,而不需要像面對 REST API 時那樣猜測資源路徑與 HTTP 動作組合。
許多系統架構長期仰賴「內網即信任」的假設,這種架構邊界防禦在現代分散式環境中極其脆弱。一旦遭遇側向移動(Lateral Movement)、伺服器端請求偽造(SSRF)、容器逃逸、Kubernetes Pod 網路串通或防火牆配置疏漏,攻擊者無需猜測路徑,就能直接呼叫高權限方法。例如在 gRPC 環境中,若未在生產環境限制 Server Reflection(服務反射),外部即可透過標準反射協定(例如使用 grpc_cli 或 Postman)取得完整的 service 與 message 綱要,直接獲取整份 API 目錄架構與欄位型別,大幅降低攻擊成本。
在自訂 metadata 中傳遞身份時需格外謹慎。
x-user-id、x-tenant-id或x-role若未經邊界閘道強制清洗與重寫,而由下游 RPC 伺服器直接採信客戶端傳入的值,將直接演變為嚴重的水平與垂直權限提升破口。
建立方法級別的權限矩陣清單
落實防護的第一步,是將分散於各微服務中的所有 RPC 方法彙整為結構化的權限矩陣清單,逐一標明呼叫主體、認證模式、授權標籤與資料可讀範圍,作為架構設計與程式碼審查的標準依據:
| 方法名稱 | 呼叫主體 | 認證機制 | 必要權限 Scope | 資料隔離邊界 | 對外開放 |
|---|---|---|---|---|---|
UserService.GetProfile |
終端用戶(經閘道) | JWT 權杖驗證 | profile:read:self | 限呼叫者本人資料 | 是 |
AdminService.ResetPassword |
管理後台後端 | mTLS + 服務權杖 | admin:user:write | 特定租戶管理者轄區 | 否 |
BillingService.Refund |
金流處理服務 | SPIFFE 工作負載憑證 | billing:refund | 同租戶且金額低於門檻 | 否 |
JobService.RunNow |
內部排程器 | 雙向 TLS (mTLS) | job:trigger | 系統全域排程 | 否 |
InternalMetrics.Export |
監控收集器 (Prometheus) | 節點網絡 ACL + mTLS | metrics:read | 僅唯讀系統指標 | 否 |
權限矩陣中的「資料隔離邊界」至關重要。呼叫權限僅代表端點的方法可達性(Function-Level Access),必須在資料庫查詢層與業務邏輯層強制注入租戶與權限主體限制,避免產生 BOLA/IDOR(破損的物件層級授權) 漏洞。例如,擁有退款權限的客服人員,只能退款其所屬國家或租戶的訂單,不能憑藉合法的 RPC 退款權限退款全平台的任意交易。
認證層:嚴格辨認呼叫端身份
RPC 呼叫的認證必須解決兩個維度的身份問題:發起連線的「服務工作負載身份」以及觸發操作的「終端委託人身份」。兩者不可混為一談,需在傳輸層與應用層分別落實防護。
1. 工作負載身份與 mTLS
在微服務環境中,應以具備強加密證明的 Workload Identity 替代靜態共用金鑰(Static Shared Secret)。透過 mTLS(雙向傳輸層安全性協定)握手,伺服器能在建立 TCP 管道時從對端憑證的 Subject Alternative Name (SAN) 欄位或 SPIFFE ID(例如 spiffe://cluster.local/ns/prod/sa/order-service)精確確認呼叫來源,直接在握手階段阻斷未授權連線。實作時須確保內部私有 CA 信任鏈完整、憑證具備自動輪換機制(建議週期縮短至數小時或數天),並配置嚴格的撤銷檢驗機制。
2. 權杖驗證完整性
採用 JWT 或 OAuth2 存取權杖時,攔截器內的驗證邏輯不能僅僅檢查簽章是否有效,必須強制檢驗以下關鍵欄位:
- 受眾目標(
aud): 必須明確包含當前被呼叫服務的標識符,防止攻擊者將發給 Service A 的合法權杖拿去重放呼叫 Service B。 - 簽發者(
iss)與效期(exp/nbf): 拒絕未知簽發者,並設定嚴格的時鐘偏移容忍度(Clock Skew 通常不超過 1 分鐘)。 - 加密演算法白名單: 在程式碼中寫死僅接受如 RS256、ES256 等非對稱演算法,嚴格拒絕
none演算法或公私鑰混淆的 HMAC 降級攻擊。 - 防重放機制(
jti): 針對高敏感操作(如大額轉帳、金鑰輪換),需驗證唯一 Token ID 是否已被使用並進行快取比對。
3. 邊界 Metadata 清洗與上下文注入
在邊界 API 閘道收到外部 HTTP 或 gRPC-Web 請求後,必須在路由轉發前執行「標頭清洗」。將外部傳入的所有 x-user-*、x-tenant-*、x-roles 等標籤全部強制剝除。只有當閘道完成身份認證與授權解析後,再將驗證過的主體資料以私有二進位 Metadata 或加密 JWT 格式注入 RPC 上下文(Context),確保下游所有微服務接收到的身份資訊具備不可篡改性。
授權層:落實預設拒絕與細粒度控制
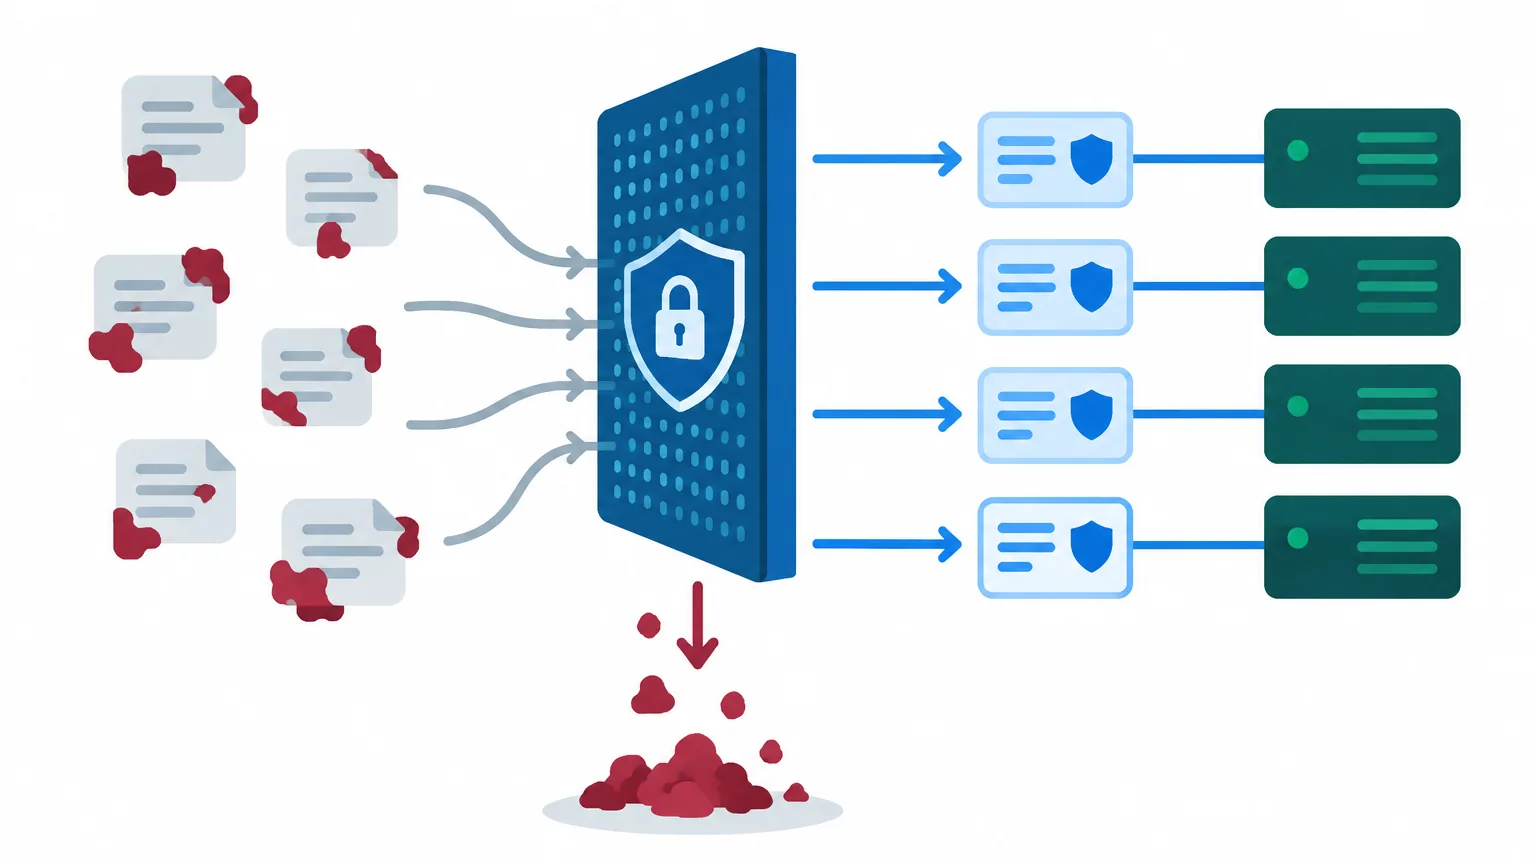
預設拒絕(Default Deny) 是 RPC 授權體系中最根本的原則。新增或修改任何 RPC 方法時,若未在全域授權註冊表中明確標記其存取策略,攔截器必須在第一時間回傳權限拒絕錯誤。這能有效防止開發團隊在上線新功能或內部除錯介面時,因忘記套用安全策略而使端點處於未設防狀態。
- RBAC 結合 ABAC 動態判定: 粗粒度的角色基礎存取控制(RBAC)無法應對現代業務的複雜情境。應結合屬性型存取控制(ABAC),將操作時間、呼叫端 IP 區段、目標資源所屬租戶、資料敏感等級及動態風險評分納入決策條件。建議採用宣告式策略引擎(如 Open Policy Agent / OPA 或 Cedar)將存取規則外部化管理,避免授權邏輯散落在各業務代碼分支中。
- 防範混淆代理人(Confused Deputy 問題): 當服務 A 代表終端用戶呼叫服務 B,而服務 B 又需要呼叫底層服務 C 時,若直接傳遞服務 A 或 B 的工作負載憑證,攻擊者就能誘騙具有高權限的代理服務去執行越權操作。解決方案是採用 OAuth 2.0 權杖交換規範(Token Exchange, RFC 8693)或 On-Behalf-Of 流程,在每一跳傳遞時動態簽發包含降級權限(Scoped Down)與委派鏈證明的短期權杖。
- 阻斷偽造身份參數: 嚴格禁止直接從 RPC 請求酬載(Payload)中讀取如
request.getUserId()、request.getAccountId()來作為鑑權依據。涉及資料操作的識別符,必須強制由 RPC Context 中經認證的 Session/Token 主體屬性覆寫,徹底杜絕 IDOR 漏洞。
常見 RPC 協定安全加固對照
不同 RPC 協定與底層通訊架構具有不同的攻擊面,工程團隊在進行加固時應根據其協議特徵採取對應策略:
| 協定類型 | 主要威脅風險 | 關鍵防護設定 |
|---|---|---|
| gRPC | 反射洩漏介面綱要、Metadata 偽造、串流端點遺漏訊息級認證、過大訊息引發 DoS | 生產環境關閉 Reflection 服務;配置 Interceptor 同時涵蓋 Unary 與 Streaming 呼叫;設定 Deadline、KeepAlive 逾時與 MaxReceiveMessageSize 上限(建議預設不超過 4MB) |
| JSON-RPC | 批次請求(Batch Call)資源放大攻擊、方法列舉探測、非嚴格型別混淆 | 限制單一 Batch 請求包含的方法數量(如上限 10 個)與執行總時間;實施嚴格的 JSON Schema 參數驗證;關閉除錯與測試方法 |
| XML-RPC | XXE(XML 外部實體注入)、Billion Laughs 實體擴展 DoS、系統方法列舉(system.listMethods) | 在 XML 解析器中徹底停用 DTD、外部實體解析與 XInclude;停用內建的 system.* 內省方法;限制遞迴層級 |
| Docker Daemon Socket | 未受保護掛載 /var/run/docker.sock 等同直接賦予容器宿主機 Root 控制權 |
禁止將 Socket 直接掛載至應用容器;改用 Rootless Docker 模式;若必須跨節點通訊,必須配置 TLS 雙向憑證認證與受限 API Proxy |
| IPC / D-Bus / systemd | 本機低權限程序藉由未設防的 UNIX Socket 或 D-Bus 匯流排觸發高權限操作實現本地提權 | 嚴格收斂 UNIX Domain Socket 檔案權限(如 0600);在 PolicyKit 與 D-Bus 配置檔中設定最小授權規則,阻斷無密碼提權呼叫 |
攔截器架構與審計告警
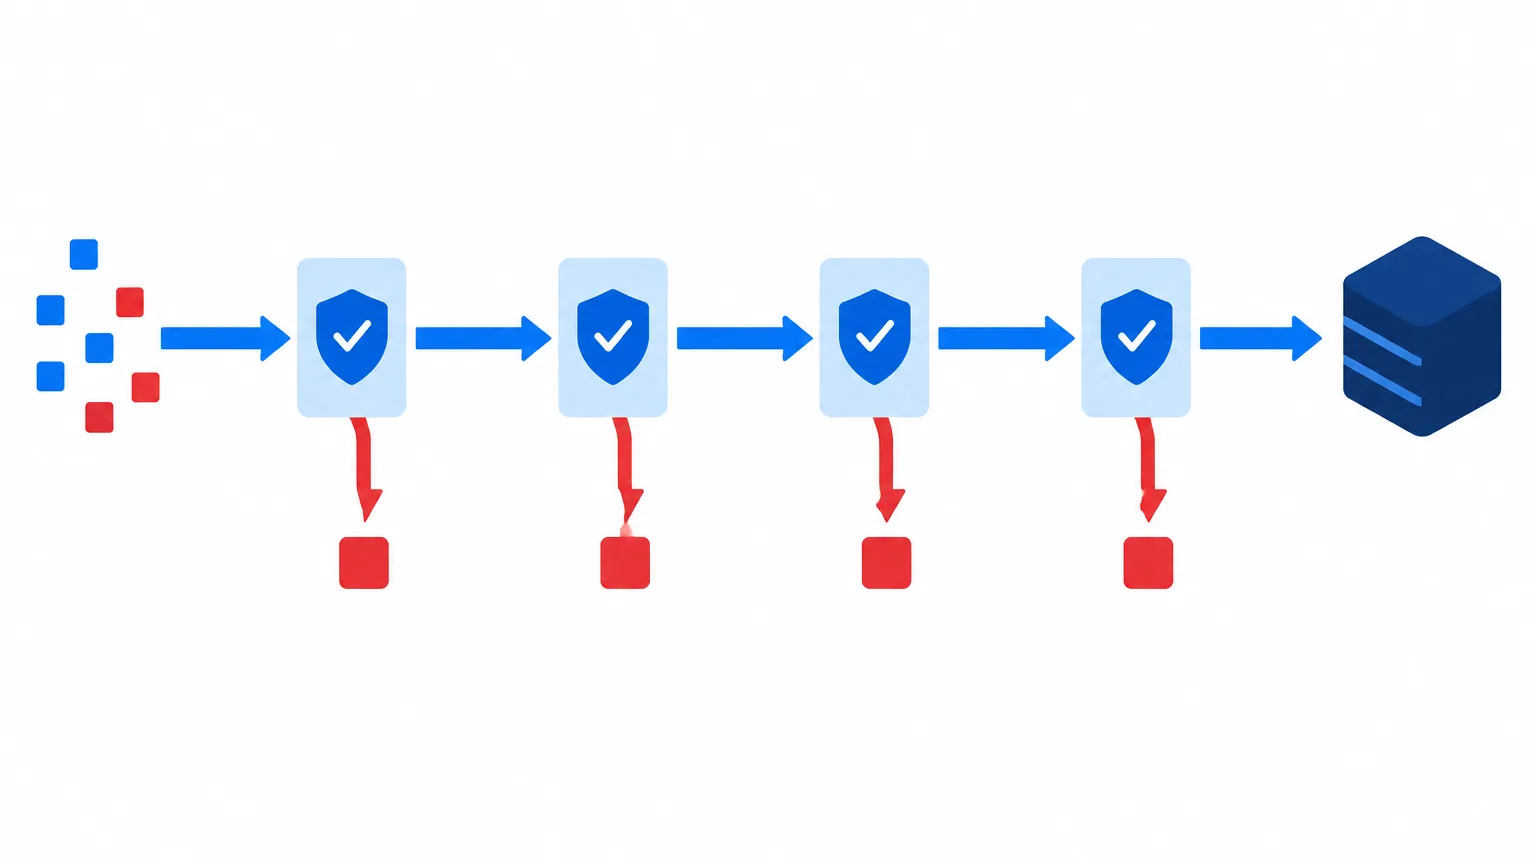
在微服務中實作 RPC 安全防護時,安全中介層(Interceptor / Filter)的責任鏈順序至關重要。任何順序錯置都可能導致未授權流量穿透或日誌審計遺漏。標準的攔截器執行鏈必須嚴格遵循以下順序:
1. 傳輸加密與 TLS 檢驗 → 2. 認證辨識(Token / mTLS 解析) → 3. 授權判定(RBAC/ABAC 決策) → 4. 安全審計日誌記錄 → 5. 限流與配額過濾 → 6. 進入業務邏輯方法
當請求在攔截器中遭到阻斷時,回傳的狀態代碼必須語意精確且符合規範:
- 認證失敗(401 等價): 在 gRPC 中應回傳
UNAUTHENTICATED狀態碼,表示呼叫端未附帶有效憑證或憑證已過期失效。 - 授權失敗(403 等價): 應回傳
PERMISSION_DENIED狀態碼,表示呼叫端身份明確,但其擁有的 Scope 或屬性不足以存取該目標方法。 - 錯誤訊息防洩漏: 錯誤訊息(Error Details)中絕不可包含內部堆疊追蹤(Stack Trace)、SQL 語法、內部主機名稱或授權策略規則名稱,僅回傳通用的狀態提示與可供追蹤的 Trace ID。
日誌系統必須針對所有 RPC 呼叫生成結構化的安全審計事件,欄位須包含呼叫時間、來源主體(Caller ID/SPIFFE ID)、目標方法(Full Method Name)、租戶 ID、客戶端 IP、處理結果狀態碼及分散式追蹤識別碼(Trace ID)。針對以下異常模式應建立即時告警規則:
- 單一來源在 1 分鐘內觸發超過 10 次
PERMISSION_DENIED錯誤(疑似權限枚舉或橫向刺探)。 - 特定服務帳號首次嘗試存取未在預設矩陣清單中的全新 RPC 端點。
- 生產環境中偵測到任何對
grpc.reflection.v1alpha.ServerReflection的呼叫請求。
自動化測試與權限矩陣驗證
權限控制不能只停留在規範文檔,必須將權限矩陣轉化為 CI/CD 流程中的自動化測試用例。每次程式碼合併與新版本構建時,持續整合流水線應自動針對所有 RPC 端點執行以下四維矩陣驗證:
- 匿名與未帶憑證測試: 發起不帶任何 Auth Header 或憑證的請求,斷言伺服器必須強制阻斷並回傳
UNAUTHENTICATED。 - 低權限越權測試: 使用僅具有唯讀權限(如
read:only)的身份憑證,嘗試調用寫入或管理類方法(如DeleteUser、ResetPassword),斷言必須回傳PERMISSION_DENIED。 - 跨租戶資料邊界測試: 使用租戶 A 的合法有效憑證,在請求參數中帶入租戶 B 的資源 ID(如訂單編號或用戶檔案 ID),斷言伺服器應回傳資源不存在或拒絕存取,禁止讀取或修改異動跨租戶資料。
- 合法授權與正向路徑測試: 使用具備精確符合權限的憑證呼叫端點,驗證業務邏輯能正常執行並正確取得回應。
常見問題 FAQ
Q1:微服務全都在 VPC 私有子網內運行,還必須配置 mTLS 嗎?
是的。零信任架構(Zero Trust)的核心原則為「永遠不信任,始終驗證」。私有子網無法防禦由應用漏洞導致的側向移動、內部惡意程式、SSRF 攻擊或容器逃逸。若缺乏 mTLS 與服務身份認證,攻擊者只要在內網立足,便能以明文監聽通訊封包或直接偽造 RPC 呼叫操控核心資料。
Q2:如何防止 gRPC 服務被外部掃描工具自動獲取方法定義?
在生產環境編譯與部署時,必須確保移除或關閉 gRPC Server Reflection 註冊,並禁止開放 channelz 等內部除錯介面;所有對外曝露的服務均應由 API 閘道統一代理與路由,嚴禁將微服務的 gRPC 監聽埠直接映射至公開網際網路。
Q3:RPC 攔截器中已經驗證了權限,資料存取層還需要做檢查嗎?
必須做。攔截器僅能進行「方法級別(Function-Level)」的存取判定(確認該主體是否具備調用此方法的資格),無法取代「物件級別(Object-Level)」的授權判定。資料存取層必須強制將呼叫上下文中的 Tenant ID 與 User ID 作為 SQL/NoSQL 查詢的強制約束條件,才能杜絕越權操作特定資源的風險。
Q4:在 gRPC Streaming(雙向串流)場景下,如何進行權限驗證?
Streaming RPC 不能僅在建立連線的握手階段驗證一次。伺服器端應在 Stream Interceptor 建立連線時完成基礎身份認證,並在串流管道存續期間,依據傳輸的每條具體訊息酬載(Payload)評估權限是否依然有效;若呼叫端權杖過期或權限被撤銷,伺服器必須主動關閉串流通道並向客戶端發送中斷狀態。